




















PHP緊急脆弱性「php2shell」パッチ今夜11時公開、その前にできる対策は……GMO系セキュリティ企業が提唱【更新】
【更新】10月21日午後3時
GMO Flatt Securityがその後「session.upload_progress.enabled=0」は単体では完全な対策にならないことが判明したと発表したため、記事を修正・更新しました。
GMOグループのサイバーセキュリティ企業GMO Flatt Securityは10月21日、PHPの重大な脆弱性2件(CVE-2026-109618/CVE-2026-109619)について、同日午後11時(日本時間、以下同)に予定されている修正パッチ公開前に取れる対策を、公式ブログで公開した。
独自の調査を基に、ファイルのアップロードの進ちょくをセッションに記録する機能「Session Upload Progress」が脆弱性に関係すると推定。この機能を無効化する設定(session.upload_progress.enabled=0)をしておくことが攻撃の緩和につながる可能性はあるが、攻撃自体は回避できないとみてパッチの即時適用を勧めている。
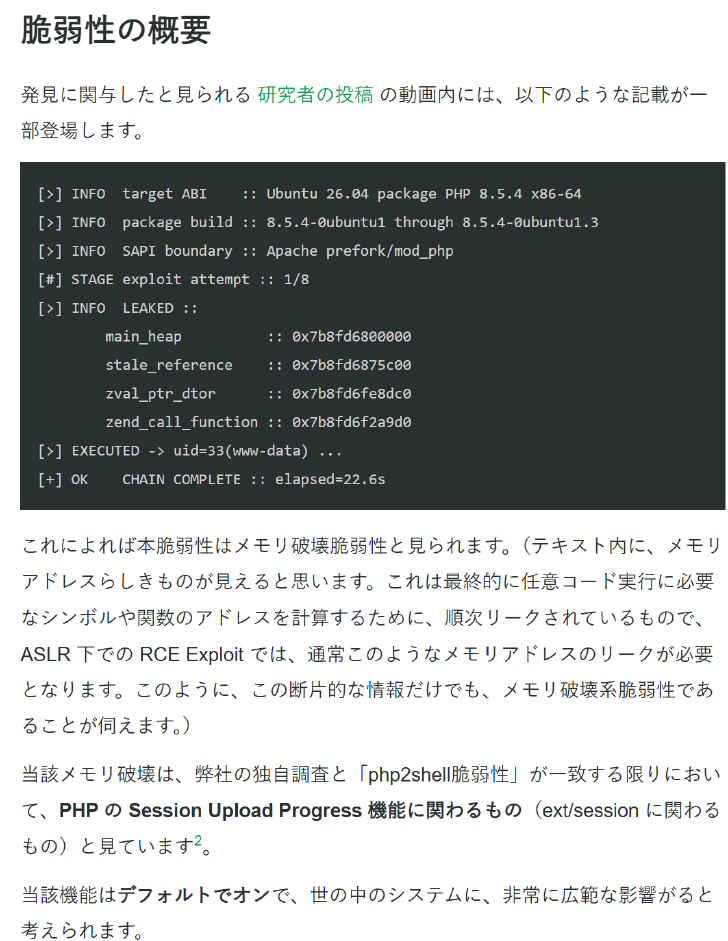 GMO Flatt Securityのブログより
また同社によると、脆弱性を悪用できると主張するコードが、既にインターネット上に出回り始めているという。
メモリ破壊の脆弱性で、外部から任意コード実行可能に?
脆弱性は、PHP開発プロジェクトチームが21日未明に公開。詳細は明らかにしていないが、21日午後11時に修正パッチを出す予定で、全PHPユーザーに対し、パッチをすぐに適用できるよう準備を呼び掛けている。
セキュリティ研究者などによると、脆弱性は「php2shell」と呼ばれ、外部から任意コードを実行できるもの(RCE)とみられている。CVSS(バージョン4.0)はそれぞれ9.2(緊急)。研究者の投稿では、mod_php/php-fpm、WordPress/Laravel/Symfonyなど、さまざまな構成で攻撃が再現するという。
同社は研究者の投稿内容から、この脆弱性を「メモリ破壊系バグ」と推定。今回の脆弱性が同社の独自調査の結果と一致していれば、PHPのSession Upload Progress機能に関わるものだとみる。
この機能はデフォルトでオンだが、無効化しておくことで、緩和に「役に立つ可能性がある」とみている。ただ、無効化しても攻撃は依然として可能とみられ、「根本的にはパッチが必要」としている。
「session.upload_progress.enabled=0」で一定の対策が可能か
機能をオフにするための設定は「session.upload_progress.enabled=0」。これが「今回の事象に100%寄与するとは断言できない」としながらも、「一定の確率で役に立つ」とみている。
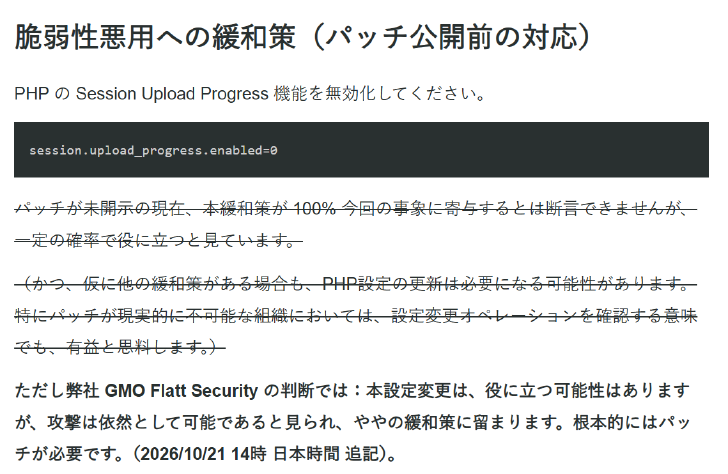
根本的な対策としては、21日午後11時のパッチ公開以後、最速でパッチを適用するよう求めている。
事前にとるべき対策は
同社がとるべき対策として挙げているのは以下の通り。
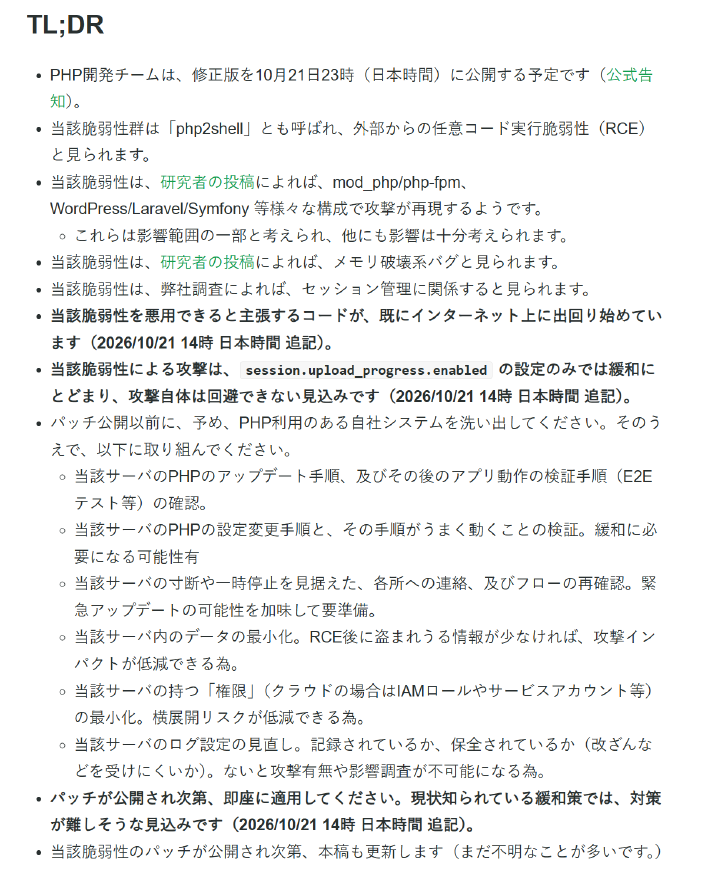
- パッチ公開以前にあらかじめ、PHPを利用している自社システムを洗い出す
- 該当サーバのPHPのアップデート手順、その後のアプリ動作の検証手順(E2Eテストなど)の確認
- 該当サーバのPHPの設定変更手順と、その手順がうまく動くことの検証
- 該当サーバの寸断や一時停止を見すえた各所への連絡、フローの再確認
- 該当サーバ内のデータの最小化
- 該当サーバの持つ「権限」(クラウドの場合はIAMロールやサービスアカウントなど)の最小化
- 該当サーバのログ設定の見直し。記録・保全されているか(改ざんなどを受けにくいか)を確認
これらの対策を事前に行うことにより、攻撃の緩和や、盗まれ得るデータの最小化、横展開リスクの低減、攻撃を受けた後の影響の調査などに寄与するとみている。
Copyright © ITmedia, Inc. All Rights Reserved.
本記事は制作段階でChatGPT等の生成系AIサービスを利用していますが、文責は編集部に帰属します。


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
PHPに「緊急」レベルの脆弱性2件 修正版を日本時間21日深夜に公開へ、事前準備を呼び掛け
-
2
「侵入経路塞いだが、バックドアから……」不正アクセス105時間の攻防、分単位で報告 防災メールのアルカディア
-
3
NECの委託先にサイバー攻撃 正規アカウント悪用し顧客のサーバ暗号化、個人情報の漏えいも
-
4
認証局eMudhraの中間証明書、秘密鍵が「数ミリ秒」で復元可能な脆弱性 大手各社が緊急遮断
-
5
ソースネクスト、パスワードなぜ平文で流出 「暗号化していたが、鍵にアクセスできるシステムに侵入された」
-
6
「お名前.com デスクトップクラウド」不正プログラム設置で全プラン停止 FX用VPS、2万6739サーバに影響か
-
7
スクエニアカウントに不正ログイン、他社で流出の情報使用か 全アカウントのパスワード強制リセットも視野に
-
8
メドレー、不正アクセスで停止中のサービスを作り直して再開へ 従来システムは再稼働させず
-
9
ふるさと納税の「ふるさとチョイス」、会員情報445万件流出 寄附控除試算額も
-
10
フジテレビに不正アクセス、メディア関係者の個人情報最大730件漏えいか 番組宣伝システムが被害
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR