




















セブンネットショッピング、「デモ用ソースコード」が流出、XSS脆弱性も 「個人情報流出はない」
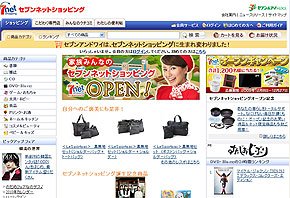 セブンネットショッピング
セブン&アイグループが12月8日にオープンしたECサイト「セブンネットショッピング」のソースコードが流出したとネットで騒ぎになっている。同サイトの広報担当者によると、流出したのは「検証で使っていたデモ用コードで、本番用のものではない」。個人情報流出の可能性もないとしている。
デモ用のソースコードが公開サーバに置いてあり、誰でもアクセスできる状態になっていた。同社は12月17日午前、ソースコードに外部からアクセスがあったことに気付き、すぐに公開サーバから削除。「データベース等非公開サーバに侵入されたわけではなく、個人情報流出の危険はない」としている。
同サイトについては14日ごろから、XSS(クロスサイトスクリプティング)脆弱性も指摘されていた。「個人情報を扱うページではXSS脆弱性はなく、個人情報の流出はないが、そうでないページに脆弱性があった」とし、15日までに対策を取ったという。
届け先などが書かれた注文履歴ページにアクセスする際に認証が求められず、URLさえ分かれば第三者も閲覧できるという問題も指摘されていた。同社は15日までに、認証なしではアクセスできないよう修正したという。
また12月14日ごろまで、セブンネットショッピングの前身・セブンアンドワイのユーザーの注文情報3件がGoogleなどで検索すると表示できる状態になっていた。閲覧できたのは「公開ブックマークなどにURLを登録していた3件」の注文情報の一部で、この問題にもすでに対処しているという。
Copyright © ITmedia, Inc. All Rights Reserved.


関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
「低評価でキャラが悲しげな目」 モスバーガーのアンケートがSNSで話題 運営会社に狙いを聞いた
-
2
資さんうどん、従業員の退職理由などが外部から閲覧可能に 委託先の勤怠システムに設定不備
-
3
松屋のアプリに不正アクセス、約238万件の個人情報が漏えい 停止中の補償も予定
-
4
グッスマ、顧客の2800人のカード番号全16桁+セキュリティコードなど流出か 下4桁は40万枚分
-
5
楽天カード、本人認証をワンタイムパスワードに統一 27年2月から順次
-
6
「裏垢暴露」のつもりが警察沙汰 暴露系YouTuberが著名VTuberの“なりすまし”に騙されていた
-
7
総務省、GMO攻撃者サイトの「ブロッキング」を通信各社に要請 報道
-
8
無印良品、不正アクセスで最大2726万件の会員情報漏えいか 退会済みのユーザーも対象
-
9
セガのスマホゲーム「チェンクロ」、セキュリティ問題で1~2カ月の長期メンテ 13年続く長寿タイトル
-
10
「PayPay連携の銀行から、お金全部盗られた」被害報告……原因と対策は? PayPayに聞いた
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR