




















Google、GmailやGoogle+のセキュリティを強化 「forward secrecy」を採用
米Googleは11月22日(現地時間)、SSL接続で提供している各種サービスで「forward secrecy」機能をデフォルトで有効にしたと発表した。Google検索、Gmail、Google Docs、Google+に適用される。
forward secrecy(PFSとも呼ばれる)は公開鍵暗号技術の一種で、暗号化されたコミュニケーションを長期にわたって解読されないようにするためのもの。過去のコンテンツに接続するためには長期の公開鍵とプライベート鍵のセットが必要なため、攻撃者はいずれかの鍵を解読してもコンテンツのデコードができない。通信ピア双方に実装されている必要があり、処理負荷も掛かるため、HTTPS接続を提供するWebサイトの多くはこの機能をサポートしていないという。
Googleのforward secrecyはDiffie-Hellman鍵共有法に基づいており、鍵交換アルゴリズムとしてECDHE_RSAを採用している。WebブラウザのGoogle ChromeとFirefoxでデフォルトで対応する。米MicrosoftのInternet Explorer(IE)はECDHEとRC4に対応していないため、今のところ利用できない。
Chromeブラウザでは、forward secrecyが有効になっているページのURLの冒頭が緑色の「https://」で表示される。錠前のアイコンをクリックすると、鍵交換メカニズムにECDHE_RSAを使っているという説明が表示される。
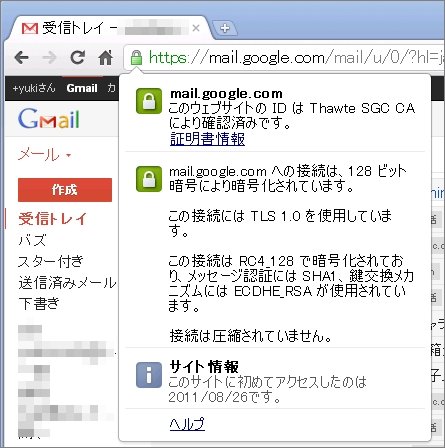
Googleは、forward secrecyの普及を促進しており、同機能の採用に必要なソースコードをOpenSSLのライブラリで公開した。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
グッスマ、顧客の2800人のカード番号全16桁+セキュリティコードなど流出か 下4桁は40万枚分
-
2
資さんうどん、従業員の退職理由などが外部から閲覧可能に 委託先の勤怠システムに設定不備
-
3
松屋の公式アプリとWebサイトが停止 不正アクセスを検知、モバイルオーダーや弁当予約も使えず
-
4
「PayPay連携の銀行から、お金全部盗られた」被害報告……原因と対策は? PayPayに聞いた
-
5
ベネフィット・ワンの委託先に不正アクセス セゾン会員向け優待サービスで約2.9万人分の個人情報漏えい
-
6
NEC、委託先の情報漏えいで謝罪 「セキュリティ事業を手掛ける企業として反省」
-
7
JALの予約システムに不正アクセス 約9万人分の予約情報が漏えい 一部ではパスポート番号も
-
8
ANAの予約情報に不正アクセス、JALと同じ委託先経由で 個人情報をのぞき見た痕跡も
-
9
VTuber「兎田ぺこら」グッズにSNSで風評被害→示談成立 「保護者同伴で謝罪などがあったため」
-
10
渦中のGMO、熊谷代表の発信は“火に油”か? 「経営トップが自ら広報」の功罪
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR