




















「Google+」の終了が2019年8月から4月に繰り上げ 5250万人に影響の新たなバグ発見で
米Googleは12月10日(現地時間)、ソーシャルサービス「Google+」の一般ユーザー向けサービスの終了時期を、当初発表した2019年8月から2019年4月に繰り上げると発表した。
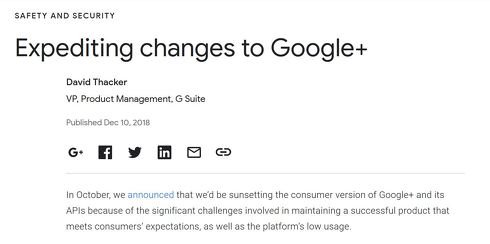
Google+の11月のアップデートに、およそ5250万人の個人データに影響する可能性のある「Google+ API」のバグが含まれていたことが分かったためとしている。このバグは一般向けだけでなく、存続する予定の企業向けGoogle+にも影響を与えた。
このバグにより、ユーザーの個人情報(氏名、メールアドレス、年齢など。完全なリストはこちら)に、たとえ非公開設定にしていても、サードパーティー製アプリがアクセスできる状態になっていた。銀行口座情報、パスワード、国民識別番号などの詐欺やデータ窃盗に使われがちな情報にはアクセスできないという。
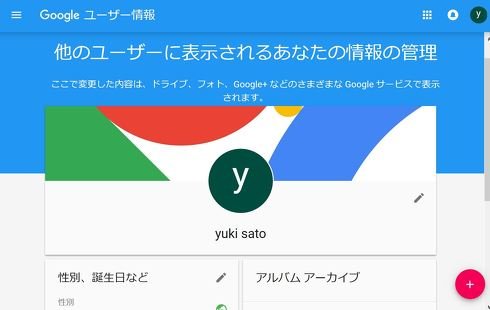 プロフィールで公開していない情報にもアクセスできるようになっていた
現在も調査中だが、今のところこのバグを使って個人情報にアクセスしたサードパーティー開発者はいないとしている。
影響を受けた個人および企業の管理者にはメールで通知した。
この問題を受け、「開発者への影響があることは認識しているが、ユーザーの保護を確実にするため」サービス終了時期を早める。開発者向け情報は開発者ページで随時更新していく。
一般ユーザー向けには、向こう数カ月かけて、Google+から安全にデータをダウンロードし、他のサービスに移行するための方法を説明していく。
Googleは10月にGoogle+の終了を発表した際、「あまり使われていなかったから」という理由だけでなく、「Google+ People API」のバグで、Google+アカウントを非公開設定にしている最高50万人の個人データ(氏名、メールアドレス、生年月日、性別など)が影響を受けた可能性があるとしていた。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
4
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
5
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
-
6
GMO不正アクセス、犯人側は「27日に顧客のPC攻撃」予告 GMOが端末回収、ホワイトハッカーが解析中
-
7
So-net、会員情報約259万件が漏えい 一部メールサービスではパスワードも流出
-
8
「自分の個人情報が漏えいした……どうすれば?」 IPAが対処法公開
-
9
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
10
タイムズカー、お見舞金3000円の算定基準は? パーク24に聞いた
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR