




















ロシアのサイバー攻撃グループ、米国の水道事業侵害の犯行声明
米Google傘下のサイバーセキュリティ企業Mandiantは4月17日(現地時間)、ロシアの軍事諜報機関と関連があるとみられるハッキンググループSandworm(別名BlackEnergy、Seashell Blizzard、Voodoo Bear)をAdvanced Persistent Threat(APT44)に分類すると発表した。APTは特定の組織や個人を標的とする、計画的・持続的サイバー攻撃を指す。
APT44はウクライナ侵攻でも「恐るべき脅威」となっており、ロシアの軍事作戦においてかつてない規模で中心的な役割を果たしているという。さらに、脅威はウクライナに限定されるわけではなく、2024年の世界的な選挙イヤーで民主主義に干渉するおそれがあるとMandiantは警鐘を鳴らす。
Mandiantによると、APT44はロシア軍の1部門ではあるが、破壊活動は軍事目的だけでなく、ロシアのより広範な国益に及んでいるという。「世界中の政府や重要インフラ事業者はこのグループの標的になる危険にさらされている」。
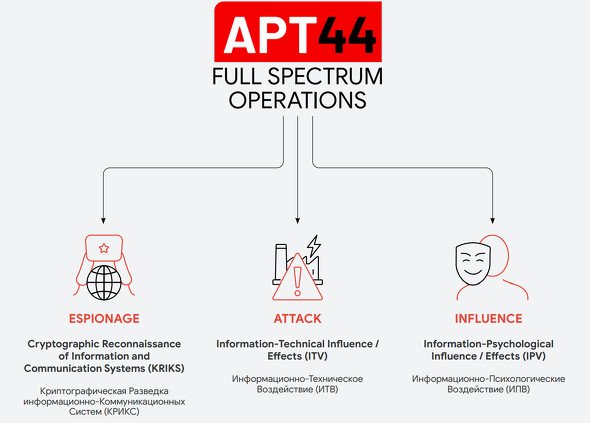 Sandwormの活動範囲(画像:Mandiant)
 SandwormのTelegram投稿
APT44はTelegramの「CyberArmyofRussia_Reborn」というチャンネルで、米国とポーランドの水道事業施設を攻撃したと主張し、米Wiredがこれを報じると、「西側諸国はわれわれを最も無謀なハッカー集団と認定したようだ」と投稿した。
Mandiantは、これらの侵入行為について検証はできなかったが、影響を受けた米電力施設が、CyberArmyofRussia_Rebornが侵害したと主張する組織でのインシデントや機能不全を確認したと指摘した。
同社は、APT44の活動パターンに基づくと、このグループが今後の国政選挙や米国を含むさまざまな国の重要な政治的出来事に干渉しようとする可能性が非常に高いと警告した。
Copyright © ITmedia, Inc. All Rights Reserved.


関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
「5年でバッテリーが使い物にならなくなる」は本当か テスラ「モデル3」5年目点検で分かったこと
-
2
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
3
GMO熊谷代表「社内ホワイトハッカーが事前に指摘」も対策遅れ、国に「能動的サイバー防御」要請 「責任転嫁では」SNSで批判も
-
4
グッスマに不正アクセス、公式EC閉鎖 会員の住所や注文履歴など漏えいか 再開目処立たず
-
5
「楽天ドライブ」に不正アクセス 保存したデータなど1.5万アカウント分が取得・閲覧のおそれ
-
6
たばこ休憩なき時代の“一服”をどう取るか 温熱と“聞こえない音”で休む、JT子会社のアイマスクを試す
-
7
野村総研、サイバー攻撃時の「能動的なシステム停止」を支援する新サービス
-
8
Xの「いいね」長押しで1ドル送金 マスク氏が“投げ銭”機能を予告
-
9
「能動的サイバー防御」きょう開始 警察・自衛隊などが攻撃元サーバを無害化 高市首相も狙いを説明
-
10
B級感がたまらない? 映画「ストリートファイター」の魅力と原作ゲームの歴史、ゲーマーマンガ家が熱弁
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR