




















この頃、セキュリティ界隈で
悪用多発のゼロデイ脆弱性「Follina」 外部の研究者が危険性指摘、Microsoftの対応巡り批判も(1/2 ページ)
世界各地で悪用が伝えられていた「Follina」と呼ばれるゼロデイの脆弱性が、Microsoftの6月14日の月例セキュリティ更新プログラムで修正された。同社は4月の時点で外部の研究者から報告を受けていながら、いったんはセキュリティ問題ではないと見なしていたことも判明。そうした経緯を巡り、脆弱性に対する対応や情報開示の在り方に関する論議も浮上している。
今回の脆弱性は不正なWord文書について、研究者が5月27日にTwitterで伝えたことをきっかけに発覚した。セキュリティ企業の米Qualysによると、この時点でセキュリティ製品による検出率は極めて低かった。しかし他の研究者からも危険性を指摘する声が高まり、Microsoftは同月30日、サポート診断ツール「Microsoft Support Diagnostic Tool」(MSDT)に脆弱性が存在することを確認し、「CVE-2022-30190」という識別番号を割り当てた。
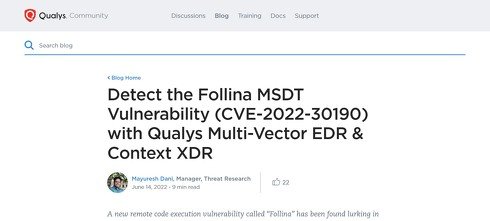 セキュリティ企業の米Qualysの記事
この問題を悪用すれば、攻撃者がメールで送りつけるなどしたWord文書をユーザーが開いたり、プレビューしただけで任意のコードを実行され、システムを遠隔制御される恐れがあった。しかも、Wordを悪用した一般的な攻撃と違ってマクロを有効にさせる必要はなく、比較的簡単に悪用することが可能だった。
ちなみにFollinaの名称は、不正なファイルで参照されていた0438という番号がイタリアのフォリーナのエリアコードだったことにちなみ、研究者が命名した。
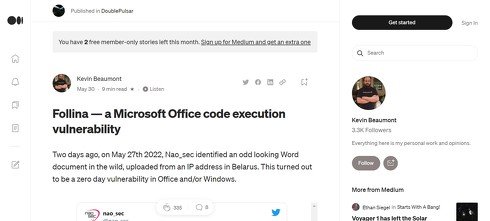 「Follina」と命名した研究者のブログ
4月に報告が上がるも、Microsoftは「セキュリティ関連の問題ではない」
実はこの脆弱性については、別の研究者が4月にMicrosoftに報告していた。しかしMicrosoftセキュリティ対策センターからは、「これはセキュリティ関連の問題ではないと判断した」との返答が届いていたという。
だが報道によると、それからMicrosoftがパッチを公開する6月までの間に、中国政府とつながりのあるAPT集団がこの問題を悪用していた他、米国の自治体や欧州の政府関係者、オーストラリアの通信大手などを狙った攻撃にも利用されていたことが判明。ウクライナのCERTはロシアのハッキング集団SandwormがFollinaを悪用している可能性があると伝えていた。
Copyright © ITmedia, Inc. All Rights Reserved.


この頃、セキュリティ界隈で
海外のセキュリティ関連ニュースを追い続けている鈴木聖子さんによる、最近のセキュリティニュースブリーフィング。隔週でお届けします。
この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
4
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
5
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
-
6
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
7
メアドを検索→AIで“その人専用フィッシングメール”を生成する手法、クリック率が約2.7倍に 7000人以上で実験
-
8
「自分の個人情報が漏えいした……どうすれば?」 IPAが対処法公開
-
9
タイムズカー、お見舞金3000円の算定基準は? パーク24に聞いた
-
10
GMO不正アクセス、犯人側は「27日に顧客のPC攻撃」予告 GMOが端末回収、ホワイトハッカーが解析中
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR