




















ユーロポール、ランサムウェア攻撃に悪用された593件のCobalt Strikeアドレスを削除
欧州連合の法執行機関Europol(欧州刑事警察機構、以下「ユーロポール」)と英国の国家犯罪対策庁(NCA)は7月3日(現地時間)、サイバー犯罪者がランサムウェア攻撃などに悪用していた商用ツール「Cobalt Strike」の593件のIPアドレスを削除したと発表した。
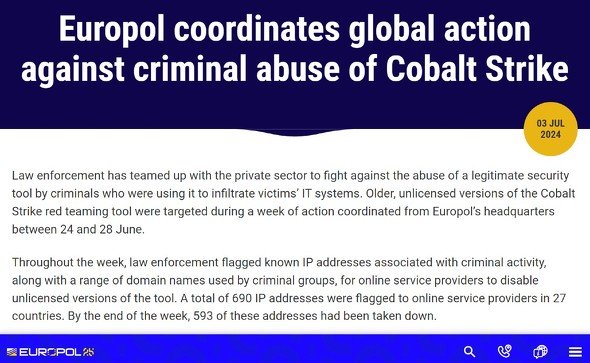
Cobalt Strikeは、米サイバーセキュリティ企業Fortraがリリースした正規の商用侵入テストツールだが、サイバー犯罪者がこのツールのクラックされたコピーをデータ窃盗やランサムウェア攻撃で悪用するようになっている。
米Microsoftによると、クラックされたこのツールはロシアや中国などの国家支援のサイバー犯罪者が活用しているという。
サイバー犯罪者は、スピアフィッシングやスパムメールを介してCobalt Strikeのクラック版を展開する。標的がリンクをクリックしたり添付ファイルを開くと、Cobalt Strikeのビーコンがインストールされ、サイバー犯罪者にリモートアクセスが提供され、感染したホストのプロファイルを作成し、マルウェアやランサムウェアをダウンロードしてデータを盗み、標的から金銭を巻き上げようとする。
NCA主導の「Operation MORPHEUS」(モーフィアス作戦)には欧州の一部の国や米国、カナダの法執行機関が関与し、ユーロポールはBAE Systems Digital Intelligence、Trellix、Spamhausなどの民間企業との調整にあたった。Fortraもツールの古いバージョンやクラックされたバージョンを特定し、削除している。日本の当局もこの作戦に協力したという。
ユーロポールは、2021年9月からすべての協力者と情報交換し、作戦を推進してきた。作戦を通じて、約120万件の侵害の兆候を含む730件以上の脅威情報が共有された。
ユーロポールは「阻止活動はこれで終わりではない。犯罪者がこのツールの古いバージョンを悪用し続ける限り、法執行機関は監視を続け、同様の措置を講じるだろう」としている。
Copyright © ITmedia, Inc. All Rights Reserved.


関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
4
GMO不正アクセス、犯人側は「27日に顧客のPC攻撃」予告 GMOが端末回収、ホワイトハッカーが解析中
-
5
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
6
「5年でバッテリーが使い物にならなくなる」は本当か テスラ「モデル3」5年目点検で分かったこと
-
7
「年齢は合ってますが、人間ではありません」 6歳の飼い猫に届いた“進研ゼミの案内” なぜ届いたのかベネッセに聞いた
-
8
GMO熊谷代表「社内ホワイトハッカーが事前に指摘」も対策遅れ、国に「能動的サイバー防御」要請 「責任転嫁では」SNSで批判も
-
9
「若手はAI使うな」は“老害”なのか? 新人教育で「AI禁止」した企業の1年後
-
10
グッスマに不正アクセス、公式EC閉鎖 会員の住所や注文履歴など漏えいか 再開目処立たず
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR