




















Innovative Tech
Windowsを“古いバージョン”に戻す「ダウングレード攻撃」 修正済みの脆弱性をゼロデイ化、“最新の状態”を偽り検出も困難
Innovative Tech:

このコーナーでは、2014年から先端テクノロジーの研究を論文単位で記事にしているWebメディア「Seamless」(シームレス)を主宰する山下裕毅氏が執筆。新規性の高い科学論文を山下氏がピックアップし、解説する。
X: @shiropen2
イスラエルのサイバーセキュリティ企業の米SafeBreachの研究者であるアロン・レヴィーさんは、セキュリティカンファレンス「Black Hat USA 2024」でWindowsアップデートプロセスを悪用してシステムを古い脆弱なバージョンに戻すダウングレード攻撃「Windows Downdate」を発表した。
この攻撃はWindowsアップデートを乗っ取り、カスタムダウングレードを作成して、過去の数千もの脆弱性を露呈させ、修正済みの脆弱性をゼロデイ化する。これにより、世界中のWindowsマシンにおいて「完全にパッチ適用済み」が無意味になる可能性がある。
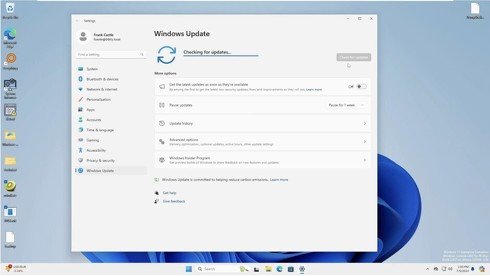 Windows Downdateのデモ
ダウングレード攻撃とは、ソフトウェアを古い脆弱なバージョンに戻すことを強制する手法である。2023年には「BlackLotus UEFIブートキット」が出現し、Windowsブートマネージャをダウングレードしてセキュアブートをバイパスした。Microsoftはこの脅威に対処し、ブートマネージャへのダウングレード攻撃を緩和してセキュアブートを保護する対応を行った。
しかし、レヴィーさんは、セキュアブート以外にもダウングレード攻撃に対して脆弱な重要コンポーネントが存在する可能性を考えた。検出不可能なダウングレードフローを見つけることを目指し、Windowsアップデートを調査した結果、脆弱性を特定した。
具体的には、更新時に行われる整合性検証やTrusted Installerの制限回避などの全ての検証ステップをバイパスするダウングレード更新プログラムの作成方法を発見した。この手法を用いて、DLL(Dynamic Link Library)、ドライバー、NTカーネルといった重要なOSコンポーネントをダウングレードすることに成功し、特権を昇格させ、セキュリティ機能をバイパスすることが可能となった。
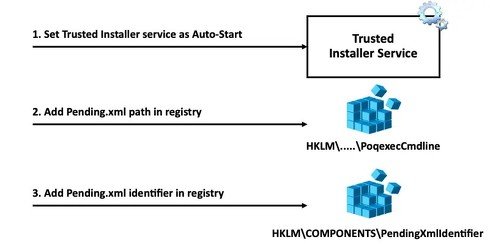 Windows Downdateの攻撃フロー
この攻撃の特筆すべき点は、その検出の難しさにある。攻撃後、システムは完全に更新されているように見えるが、実際には古いバージョンのコンポーネントが使用されている。さらに、この攻撃は将来の更新をブロックし、システムファイルの破損を検出するツールの無効化もできる。
つまり、攻撃が行われた後も、Windows Updateは最新の状態であると報告し続け、ユーザーや管理者は自分のシステムが攻撃を受けて脆弱な状態になっていることに気付きにくくなる。
さらに、研究者たちは仮想化スタック全体もリスクにさらされていることを発見した。Hyper-Vのハイパーバイザー、セキュアカーネル、Credential Guardの分離ユーザーモードプロセスを過去の特権昇格の脆弱性にさらすようダウングレードすることに成功した。
加えて、UEFIロックで強制されている場合でも、Credential GuardやHypervisor-Protected Code Integrity(HVCI)などの機能を含む仮想化ベースのセキュリティ(VBS)を無効化する方法を見つけた。これは、物理的なアクセスなしにVBSのUEFIロックがバイパスされた初めてのケースであると考えられる。
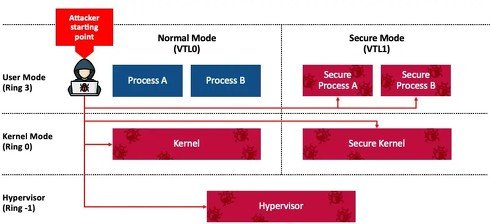 Windows Downdateによる仮想化ベースのセキュリティ(VBS)への攻撃
SafeBreachは、24年2月にMicrosoftにこの研究結果を通知した。Microsoftはこれらに対応し、2つのCVE(CVE-2024-21302とCVE-2024-38202)を発行している。
Copyright © ITmedia, Inc. All Rights Reserved.


Innovative Tech
2019年にスタートした本連載「Innovative Tech」は、世界中の幅広い分野から最先端の研究論文を独自視点で厳選、解説している。執筆は研究論文メディア「Seamless」(シームレス)を主宰し、日課として数多くの論文に目を通す山下氏が担当。イラストや漫画は、同メディア所属のアーティスト・おね氏が手掛けている。
この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
「5年でバッテリーが使い物にならなくなる」は本当か テスラ「モデル3」5年目点検で分かったこと
-
2
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
3
GMO熊谷代表「社内ホワイトハッカーが事前に指摘」も対策遅れ、国に「能動的サイバー防御」要請 「責任転嫁では」SNSで批判も
-
4
グッスマに不正アクセス、公式EC閉鎖 会員の住所や注文履歴など漏えいか 再開目処立たず
-
5
「楽天ドライブ」に不正アクセス 保存したデータなど1.5万アカウント分が取得・閲覧のおそれ
-
6
たばこ休憩なき時代の“一服”をどう取るか 温熱と“聞こえない音”で休む、JT子会社のアイマスクを試す
-
7
野村総研、サイバー攻撃時の「能動的なシステム停止」を支援する新サービス
-
8
Xの「いいね」長押しで1ドル送金 マスク氏が“投げ銭”機能を予告
-
9
「能動的サイバー防御」きょう開始 警察・自衛隊などが攻撃元サーバを無害化 高市首相も狙いを説明
-
10
B級感がたまらない? 映画「ストリートファイター」の魅力と原作ゲームの歴史、ゲーマーマンガ家が熱弁
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR