


「AI製ゼロデイ攻撃」ついに出現か Google、攻撃者による生成AI悪用の新局面を報告
AIを使って開発したと思われるゼロデイ攻撃コード(エクスプロイト)使用を計画する攻撃者グループを初めて特定――米Googleの脅威分析部門Google Threat Intelligence Group(GTIG)は、5月11日(現地時間)にAIの悪用に関する最新動向のレポートを公表し、このように明かした。
問題の攻撃者グループは、このエクスプロイトを大規模な脆弱(ぜいじゃく)性悪用に使う計画だったが、GTIGによる事前の発見で使用を防げた可能性があるという。なお、GTIGは攻撃計画を発見した過程について詳細を伏せている。
このエクスプロイトはPythonスクリプトとして実装され、広く使われているオープンソースのシステム管理ツールで、2FA(2要素認証)を回避できるゼロデイ脆弱性を悪用するものだった。ただし、悪用には有効なユーザー認証情報が必要だった。GTIGは影響を受けたベンダーと連携し、同脆弱性を開示して攻撃を妨害したとしている。
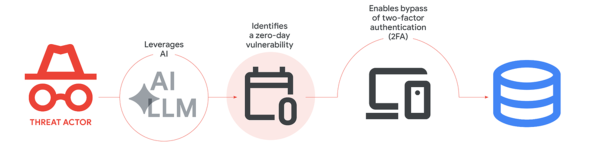 今回の脆弱性悪用の流れ(出典:公式ブログ)
GTIGは、GoogleのAIモデル「Gemini」が今回のエクスプロイトの開発に使われたとは考えていないとした一方、スクリプトに教育的な説明文や幻覚(ハルシネーション)とみられるCVSS(共通脆弱性評価システム)スコア、大規模言語モデル(LLM)の訓練データに特徴的な整ったPythonコードの形式が含まれていたことから、攻撃者がAIモデルを脆弱性の発見やエクスプロイトの開発に使った可能性が高いと分析している。
Copyright © ITmedia, Inc. All Rights Reserved.


関連記事
こんなメディアも見られています
ITmedia AI+に関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
アクセスランキング
-
1
京大がAI依存チェックリスト公開 「当てはまるものあれば、しばらくAI触らないで」
-
2
ChatGPT「Plus」プラン一部ユーザーに「dots」解禁 「Business Standard」全ユーザーにも
-
3
さよなら「Claude Code」 人気AIに愛想を尽かしたエンジニアの意外な移行先:906th Lap
-
4
Antigravityを他社AIから操作すると「垢BAN」? 注意点をGoogle Cloud日本法人に聞いた
-
5
「Muse」専用メアド、無料で作成可能に AIが送受信を代理
-
6
農水省の“クソダサ”ポスター話題 「AIよりよっぽど良い」の声も 担当者に狙いを聞いた
-
7
Mac版「Gemini」にユーザーの代わりにアプリを操作する「computer use」機能追加 まず米国で
-
8
「オントロジー」とは結局何なのか Palantir、Databricks、Snowflake、NVIDIAで中身が違う理由
-
9
NotionのAIチャット流出おそれ、幹部が日本での対応状況明かす 「心よりおわび」
-
10
「おもてなし以外」はAIで――多忙化する美容部員、資生堂はGeminiでどう変えたか
SpecialPR
ITmedia AI+ SNS
 @itm_aiplusをフォロー
インフォメーション
注目情報をチェック
ITmedia AI+をフォロー
あなたにおすすめの記事PR