



















「長い目で見れば防御側が有利」はなぜ? 守る側のAI活用法、本命は Webセキュリティ専門家に聞く
2026年夏ごろから、サイバー攻撃による情報漏えいを公表する国内企業が相次いでいる。背景の一つとして指摘されるのが、攻撃者によるAIの利用だ。直近でもプログラミング言語「PHP」の脆弱性について、AIを使った攻撃者による悪用に注意するよう、米OpenAIなどが呼び掛けている。
攻撃が数でも速さでも人手の限界を超えていくなら、守る側はそれをどう受け止めればいいのか。そして、守る側はAIをどこに使うべきなのか。Webアプリケーションを狙う攻撃を最前線で受け止めるWAF(Webアプリケーションファイアウォール)の開発責任者に話を聞いた。
「長い目で見たら防御側が有利」 AI活用法の本命は?
「長い目で見たら、防御側の方が有利だと思う」――。クラウド型WAFを開発するビットフォレストの取締役で、WAFの開発責任者を務める佐藤匡氏はこう語る。同社は10月14日、攻撃元がAIエージェントかどうかを判定する仕掛けをWAFに組み込み、日本企業のWebサイトへのAIエージェントによる攻撃を少なくとも3つのIPアドレスから確認したと技術ブログで報告した。この仕掛けを考案したのが佐藤氏だ。
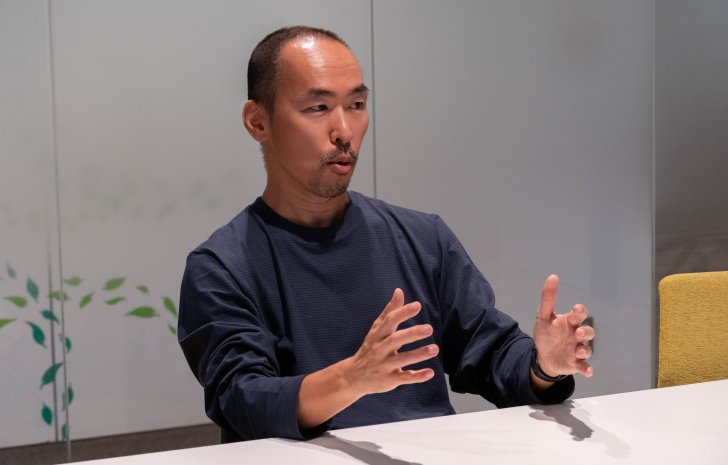 ビットフォレストの佐藤匡氏|筆者撮影
防御側が有利とみる背景には、AIが攻撃手法そのものを変えていないことがある。Webサイトへの攻撃はSQLインジェクションやクロスサイトスクリプティング(XSS)など幾つかのジャンルに分類できるが、「AIが新たな攻撃ジャンルを生み出した、ということは実はない」(佐藤氏)。
同氏によれば、AIが上手いのは既知の脆弱性がシステムのどこにあるかを見つけることだ。従来の攻撃ツールも大量のリクエストをループして送るが、AIは無駄なループを見極めてページを遷移して改めて探索するなど「賢くループ」する。その結果、雑なスキャンでは見つからなかった弱点や、従来の攻撃者に気付かれていなかった脆弱性が掘り起こされるようになった。
一方で裏を返せば、脆弱性のないシステムを実現できれば、どんな攻撃が来ても侵害されないということになる。そして、脆弱性を見つけて潰す作業は守る側もAIに任せられる。
守る側のAI活用で佐藤氏が「一番良い方法」として挙げるのが、コードベース全体の脆弱性チェックだ。新機能実装の差分だけでなく「うちのWebサイトのコードを全て見て、脆弱性がないか確認してくれ」とAIに指示することで、網羅的に脆弱性を調査できる。
また、ブラックボックス型のペネトレーションテストもAIで実行可能だ。クラウドで提供されるクローズドモデルはこのような攻撃に関わる依頼を拒否することが多いため、オープンウェイトモデルをローカルで動作させるのが向いているという。
かつては人がコードを書いていたため脆弱性の混入を避けられなかったが、今は一定のコストを払えばすぐに、何度でもAIにコードをレビューさせられる。あるモデルが「脆弱性なし」と答えたら別のモデルにもう一度やらせる――これを機能追加のたびに繰り返せば「おそらく、本当に脆弱性がないシステムにできる」と佐藤氏は話す。
「もともとセキュリティにきちんとお金をかけていた企業は全然やられていない」と佐藤氏は強調。脆弱性診断やセキュアコーディングを徹底してきた企業は、AIエージェントの攻撃を大量に受けてもインシデントが起きていないという。被害が出ているのは「脆弱性が実はあったのに気付かず、そのままインターネットに出していた」ケースが多いと同氏はみている。
AIエージェントかどうかを見分けても「実務上の意味は基本的にない」
では、このような状況下で既存のセキュリティ製品はどう役に立つのか。
先述の通り、AIが実行するのは従来と同種の攻撃であるため、同じ防御で止められるということになる。佐藤氏が技術ブログで指摘したAIによる8時間弱に及ぶ長時間の攻撃も防御する上では関係なく、従来のWAFで十分止められるという。
AIによる攻撃かどうかを見分けることは、防御する上では「基本的に意味はない」と佐藤氏は言い切る。多かれ少なかれ、ほぼ全ての攻撃者はAIを使っており、「攻撃してくるものは全部止める」のが防御側の仕事だからだ。AIエージェントと判定した通信を一律に遮断する選択肢もあるが、今後は正規のユーザーがAIエージェント経由でサービスを使う場面が増えるため、「中長期的には有効な策ではない」と指摘した。
佐藤氏によれば、脆弱性診断で穴を見つけて塞ぐのも「防御の王道」だが、インシデントが相次いでいる今、ベンダーのリソースに空きがない可能性もある。代替策としては先述の通り、AIによる脆弱性スキャンやペネトレーションテストが有効だが、投資余力があるのであれば、ベンダーによる診断が確実だという。昨今はAIによる脆弱性診断を提供するベンダーも出てきている。
脆弱性のないシステムは、待っていて手に入るものではない。コードベース全体をAIに読ませて洗い出し、機能を足すたびに繰り返す。攻撃側がAIで「賢くループ」するなら、守る側も同じ速さで穴を塞ぎ続ける必要がある。その作業を自社で回すにせよ、ベンダーに任せるにせよ、しっかりと対策をやり切れるかどうかでその企業の行く末は大きく変わるだろう。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者
関連記事
こんなメディアも見られています
ITmedia AI+に関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
アクセスランキング
-
1
AIに200万円渡してネットショップを1年運営させてみた──Alibabaの研究者らがシミュレーション 資産14倍の例も
-
2
「ウソだろ」アスクル社長がうなったAI活用 商談準備を2週間→3時間に “担当者のカオス”脱却へ
-
3
漢検運営が「AIで生成」画像で漢字ミス→謝罪 「これを出そうって神経が分からない」の声も
-
4
デジタル庁、「神Excel」対策ツールを公開 AIと組み合わせたデータ整備方法も紹介
-
5
「ほんだし」のラベルがAIでぐちゃぐちゃに…… 味の素、公式Xの投稿画像について謝罪
-
6
日立がGPU冷却用コールドプレート開発、独自のU字構造で消費電力を約30%削減
-
7
なぜルネサスは、TSMCに勝てなかったのか “電子立国ニッポン”当時を知る日立のキーマンが語る
-
8
Anthropic版常時稼働エージェント「Claude Duet」発表 Opus 5.5ベースで設計 Pro/Maxプランで提供
-
9
「6億台のコネクテッドカー」動かす光技術 IOWNは欧州のデータセンター危機を救うか?
-
10
Rapidusで製造できるか、推論特化2nm世代半導体で医用画像処理システムを開発
SpecialPR
ITmedia AI+ SNS
 @itm_aiplusをフォロー
インフォメーション
注目情報をチェック
ITmedia AI+をフォロー
あなたにおすすめの記事PR