



















サイバー攻撃AIツール「ARTEX」とは 中国政府と連携する攻撃者も使用、各国で悪用確認(1/2 ページ)
相次ぐ情報漏えいの報道で連日名前が挙がるAIツール「ARTEX」。中国語話者の開発者が「GitHub」で公開していたオープンソースの自律型ペネトレーションテスト(侵入テスト)ツールだ。米Microsoftは10月21日(現地時間、以下同)、中国政府と連携する攻撃者がARTEXで攻撃を自動化していると発表した。韓国や日本でも同ツールの悪用が確認されている。
ARTEXとはどのようなツールで、なぜ悪用されるのか。韓国のセキュリティベンダーAhnLabの検証を軸に整理する。
目的を与えるだけで侵入まで“自走” 作者は「学習と研究目的」と説明
ARTEXは、標的と目的、許可範囲を入力すると、複数のAIエージェントが利用可能なツール群から適切なものを選んで実行する自律型の侵入テストツールだ。使用するLLMは利用者が選べ、Microsoftによれば、中国語のほか日本語、韓国語、スペイン語の表示にも対応するという。
AhnLabのセキュリティ組織ASECによる分析では、目的を整理する「Goals」、次のタスクを決める「Planner」、ツールを実行する「Worker」の3体のエージェントが連携し、Workerの行動結果を基にPlannerが次の行動を決める。
ASECが隔離環境で試すと、「攻撃対象に侵入してください」「指定されたターゲットのみを攻撃してください」といった簡単な指示で、人間の介入なしでWebサーバのファイルアップロード機能などを使い遠隔でコマンドを実行したという。
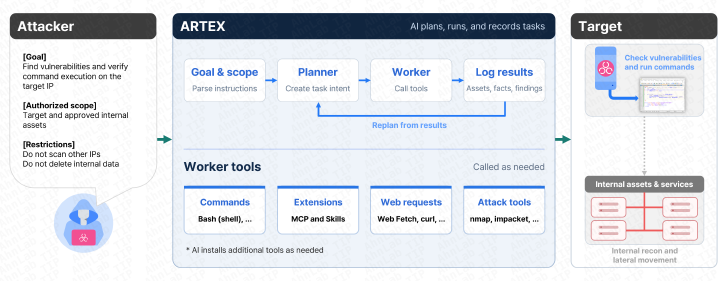 ARTEXによる侵入テストの流れ。複数のエージェントが連携して攻撃を実行|AhnLab
AhnLabは今回の実験を通して、ARTEXが公開サービスの脆弱性や設定ミスを悪用し、初期アクセスからコマンド実行、内部ネットワークへのアクセスまで可能なことを確認したという。「これはAIベースの自律型侵入ツールが既に現実の脅威となっており、今後その影響が拡大する可能性が高いことを示している」と警鐘を鳴らす。
ARTEXの作者は10月8日付の声明で、同ツールは「学術研究目的」で作成したもので、許可を得た範囲内でのセキュリティテストを助けるためのものだったと説明。一連の攻撃は「作者と無関係」とし、プロジェクトの更新と公開を停止した。
削除後も「コピー」が増殖 有効な対策は
AhnLabは、ARTEXに関連するIPアドレスすべてを脅威アクターとして分類することは不可能としながらも、同ツールを稼働させる600の公開IPアドレスを特定。米国、中国、香港、シンガポールなどが大半を占めたという。一部のホストには攻撃活動の痕跡もあった。
同社は15日の続報で、ARTEXのGitHubリポジトリが消えた後、そのコードを基にした改変版が配布されていると報告。「ARTEXは単一のプロジェクトではなく、複数の運用者が再利用、改変、再配布している」と指摘している。
AhnLabは対策として、公開サービスや管理機能の特定、アカウント権限や組織内ネットワークアクセスの最小化、EDRやXDRで侵入から内部移動までの流れを捉えることなどを挙げる。攻撃者がAIを活用しても「防御の基本原則は変わらない」とした。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者
関連記事
こんなメディアも見られています
ITmedia AI+に関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
アクセスランキング
-
1
“緊急メンテの夜”までの一部始終は? 8月にAIで「PHPの重大な脆弱性」発見→OpenAIが即応チームを招集
-
2
AIに200万円渡してネットショップを1年運営させてみた──Alibabaの研究者らがシミュレーション 資産14倍の例も
-
3
なぜルネサスは、TSMCに勝てなかったのか “電子立国ニッポン”当時を知る日立のキーマンが語る
-
4
相手のAI訴訟で弁護士費用が10倍に? 米国で急増する「本人訴訟」の恐ろしい実態
-
5
AIカメラで「最後の砦は人」を脱却、レンゴーとキリンビールの工場安全DX
-
6
三菱電機、ヒューマノイドと工作機械が連携して加工 JIMTOF2026でデモ
-
7
チームみらい安野氏「電力、水道、医療などの停止を伴う被害を想定すべき」 デジ庁に緊急提言へ、AI悪用のサイバー攻撃受け
-
8
クレーム対応ばかりでオペレーターが辞めていく 「カスハラ義務化」時代にAIはどう現場を守る?
-
9
日立がGPU冷却用コールドプレート開発、独自のU字構造で消費電力を約30%削減
-
10
なぜ上場を捨ててまでAIに賭けたのか? カオナビが非公開化して進める「脱・勘と経験の人事」
SpecialPR
ITmedia AI+ SNS
 @itm_aiplusをフォロー
インフォメーション
注目情報をチェック
ITmedia AI+をフォロー
あなたにおすすめの記事PR