Omnissaが「Elara」を発表 AIエージェントの暴走を防ぐ“実行前の権限レイヤー”とは:「Omnissa ONE 2026」現地レポート
Omnissaが年次イベントで、新CEO就任とともに「エージェンティック・エンドポイント」構想を発表。第3の製品ライン「Omnissa Elara」を投入し、AIエージェントの急増に伴うガバナンスや重要操作の実行前統制といった新たなセキュリティ課題に挑む。
この記事は会員限定です。会員登録すると全てご覧いただけます。
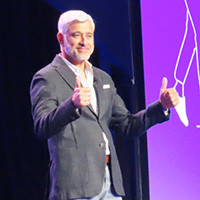 アミット・シン氏(筆者撮影、以下同)
Omnissaは2026年9月29日(現地時間)、米国フロリダ州オーランドで年次イベント「Omnissa ONE 2026」を開催した。基調講演には、前日にCEO就任が発表されたアミット・シン(Amit Singh)氏が登場し、「エージェンティック・エンドポイントの時代が来た」と宣言。それを支える製品として、エージェントの実行環境「Omnissa Cloud PC」、エージェントに作業を任せる「Horizon Delegate」、管理者が選んだAIツールからOmnissaのサービスを操作できる「hosted Omnissa MCP Server」などを発表。AIガバナンスの新製品ライン「Omnissa Elara」も発表した。
新CEOが登場、AIエージェント時代に向けてOmnissa拡張を約束
OmnissaはVMwareのEnd User Computing(EUC)事業を前身とする。VMwareは2014年にモバイル管理のAirWatchを買収し、VDIのHorizon(旧VMware View)と合わせて、現在の「Workspace ONE」と「Horizon」の2本柱を築いた。2023年にVMwareを買収したBroadcomがEUC部門をKKRに売却し、同部門は2024年7月にOmnissaとして独立した。現在の顧客は2万6000社以上で、Fortune 500の上位10社のうち7社を含む。
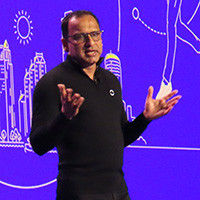 バラット・ランガラジャン氏
基調講演でCPO(最高製品責任者)のバラット・ランガラジャン(Bharath Rangarajan)氏はまず、シャンカル・アイヤー(Shankar Iyer)氏の退任に伴い新CEOに就任したシン氏を紹介した。シン氏はPalo Alto Networksでプレジデントを務めた他、Google CloudやOracleで幹部を歴任した。
ステージに立ったシン氏は冒頭、「AIエージェントがエンドポイント上で爆発的に増える」との見通しを示した。エンドポイントで動くエージェントには、SaaSアプリに組み込まれるもの、「Claude Code」のように日々の業務に結び付くもの、ユーザーが個人アカウントでログインして使うコンシューマー向けのもの、そして企業が自社のデータセンターで言語モデルを使って自作するものなど複数の種類がある。「SDKや自社での利用を通じて、1台のエンドポイントで数百のエージェントが動くだろう」とシン氏。「われわれはエージェンティック・エンドポイントの時代に入りつつある」と話す。
エージェントには、ユーザーのIDや認証情報を引き継いで重要な業務を実行するという特徴がある。加えて、製造や医療の現場に人が介在しないエージェント専用デバイスが現れつつあり、それらも登録し、管理し、保護する必要が出てくるとシン氏は予想する。
シン氏によると、セキュリティ面の課題は2つあるという。一つは、強力な権限を持つエージェントには何らかのガードレールが必要なこと。生産性とイノベーションを引き出しつつ、管理下に置かなければならない。もう一つは、攻撃側もエージェントを使うことで攻撃のコストがゼロに近づき、これまで地味な作業だったエンドポイントのパッチ適用が最優先課題になることだ。
これに加え、対応にかかる時間は、これまでの日単位から時間単位へ縮める必要がある。そのためには、エージェント自身が問題を修復する仕組みが欠かせないという。さらに、エンドポイント上のエージェントは、与えられるプロンプトによって振る舞いが変わる。セキュリティの状態(posture)が一定ではないため、一度決めた設定で管理すれば済む、というやり方が通用しない点も課題だとした。
シン氏がOmnissaのチャンスとして挙げたのは、エンドポイントという「最後の1マイル」を押さえている点だ。「企業が完全に自分たちの管理下に置けるのは、エンドポイントそのものだ。それが最後の1マイルだ」(シン氏)
エージェントの制御は、ユーザー単位やセッション単位といった上位の層でも実施すべきだが、エージェントが実際に動く場所で制御できるのはエンドポイントだけだという。Omnissaには、数百万台のエンドポイントを扱う基盤に加え、使い捨てできる実行環境や、機器の展開・登録の仕組みがある。エージェントへの対応は「発見、判断、封じ込め、証明」という枠組みで考えるべきだとシン氏は語り、「Omnissaにはそれを実現する技術がすでにある」と続けた。
今後の取り組みとして、既存のプラットフォームをエージェントとAIの時代に向けて拡張するとシン氏。また、エージェントの発見や修復、AIが安全に動く場所といった領域で、新しい製品群も構想していると語った。
新製品ライン「Omnissa Elara」が登場 AIの活動と重要な変更を実行前に統制
Omnissa ONE 2026の最大の発表は「Omnissa Elara」だろう。AIガバナンスと影響の大きな操作(ハイインパクトアクション)のための「権限レイヤー」で、「Horizon」「Workspace ONE」に続くOmnissaの3つ目の製品ラインとなる。まずβ版として提供する。企業におけるAIエージェント導入が進む中、実行前に統制できるようにするのが狙いだ。
背景には、従業員によるAI利用の広がりに管理が追い付いていない状況がある。Omnissaの調査では、エンドポイントでのAIアシスタントの利用が前年比で約1000%増え、その4分の3は承認外のツールによるものだった。
Elaraを紹介したアメリカ地区CTO(最高技術責任者)のブライアン・リンク(Brian Link)氏は、「結果(影響)が出る前に統制する」とその構想を説明する。そのためにElaraは、ガバナンスの場を、業務から切り離された管理画面や、メール、チャットツールのやりとりではなく、業務の流れの中、つまり操作が実行される直前に置く。「IT管理者が知りたい重要な情報はどれか一つのシステムの中にあることはまれで、システムとシステムの間にある」とリンク氏。ElaraはWorkspace ONE UEM(Unified Endpoint Management)やDEX(Digital Employee Experience)だけでなく、「Microsoft Intune」など他社のエンドポイント管理ツールや、体験管理・セキュリティ製品、ITSMにも接続できる設計だという。
Elaraの機能は主に4つに分けられる。
1つ目は、企業内で使われているAIの洗い出しと、その扱いの決定だ。承認していないAIアプリやモデル、エージェントを検出して一覧にし、使ってよいかどうかを判断して、その結果をそのままポリシーにできる。デモでは、リンク氏が、承認されていない「OpenClaw」のエージェントを見つけ、ワンクリックで非承認にしてブロックした。一部のデバイスにだけ許可する、監視にとどめる、といった設定も選べる。
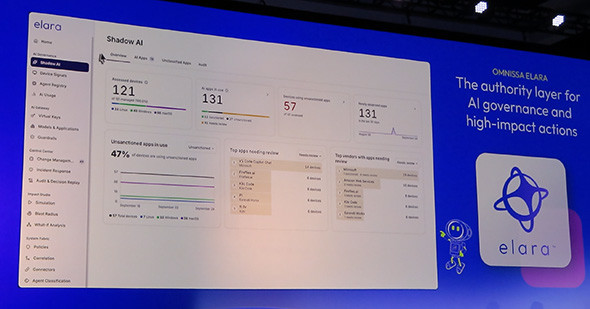 シャドーAIを検出するElaraの画面
エンドポイント上のAIの活動も追跡でき、エージェントの指示を上書きしようとする試みが検出された場合は、最初のプロンプトから一連のツール呼び出しまで、セッションをたどって確認できる。エージェントが使うフック、拡張機能、プラグイン、MCPサーバも点検でき、全社で標準化したいものはレジストリに昇格させ、不適切なものは制限する。
2つ目は、承認したAIの使い方の制御だ。「AI Gateway」を通して、ユーザーやアプリ、エージェントがどのモデルをどれだけ使っているか(リクエスト数、トークン、支出)を把握し、予算を設定できる。ワークロードごとに使うモデルを振り分ける。個人情報(PII)などの機微情報や、社内ポリシーに関するガードレールも適用する。
3つ目は、影響の大きな変更の承認だ。承認が必要な変更を1カ所に集め、事業リスクと滞留時間に応じて優先度を示す。デモでは、セキュリティ部門が小売店の「iPad」にOS更新を配信しようとしたところ、Elaraが、その店舗が在庫棚卸しで変更凍結中であることをServiceNowの情報から取得して表示した。承認前に、影響を受ける端末、ユーザー、サービスの数と、承認によって起動する処理を確認でき、承認すると、そのまま実行に移る。
4つ目は、記録と再現だ。変更の承認・否認、AIツールの承認、エージェントの行動が、全て記録に残り、あとから再生できる。デモでは、プロンプトにAPIキーとみられるものを含むエージェントを検出し、そのセッションをたどった。セッション再生により、指示の上書き、未承認ツールの利用、ダウンロードしたファイルのシェルへの受け渡し、認証情報を含むとみられるファイルの読み取りといった動きが浮かび上がった。個々の動きをつなげることで、一連の流れとして把握できる。こうして得た知見はポリシーにでき、その対応も記録に残るという。
既存製品も「AIエージェント対応」 Cloud PC、MCP Server、運用エージェントなど
イベントでは、既存の製品ラインでも多数の機能を発表した。
Omnissaの技術ポートフォリオは、統合されたプラットフォームを土台に、人とエージェントが共用する実行環境(AI-ready workspace)、管理・セキュリティ・体験を束ねるAutonomous Endpoint Management(AEM)、そしてエージェントによる実行(Agentic workflows)の3つの層で構成される。Gartnerの「2026 Critical Capabilities for Endpoint Management Tools」では4つのユースケース全てで最高評価を得ているという。基盤は1日約50TBのエンドポイントデータと、月1億5000万件のワークフロー実行を扱う規模だという。
土台の部分では、Horizonが「Red Hat OpenShift」のハイパーバイザーに対応した。仮想デスクトップに加え、コンテナ化したVMを、エージェントの安全な実行先にする。ベアメタルのイメージングでは、2Pint Softwareとの提携を発表した。攻撃を受けた際にイメージを消去して復旧するといった処理を、人手を介さず高速に実行できるようにする。
AI-ready workspaceでは、計算資源を含むDaaS「Omnissa Cloud PC」を発表した。UEM、Horizon Cloud、DEXを組み合わせ、Omnissaが運用する。サイズごとの固定価格で、南北アメリカ、EMEA、APJで提供する。対応するクラウドはまず「Amazon Web Services」(AWS)で、将来は他のクラウド事業者への拡大も検討するという。
仮想デスクトップ内で動くエージェントに、軽量なチャット画面から作業を依頼する「Horizon Delegate」も発表した。エージェントはユーザー本人のIDと権限で動き、ノートPCを閉じても作業を続ける。最初の連携先は「GitHub Copilot」で、モデルは差し替えられるようにするという。
AEMでは、Claude Codeや「Cursor」など、管理者が選んだエージェントツールから、UEMやHorizonなどのサービスを操作できるようにする「hosted Omnissa MCP Server」を発表した。
Agentic workflowsでは、問題の検知から、原因の特定、修復、修復後の確認までを担うエージェント「DEX agent」(β)を紹介した。デモでは、エージェントがログオンの遅延の原因を調べ、管理者が修復スクリプトを承認すると、全セッションが復旧し、エージェント自身が調査を完了した。
脆弱(ぜいじゃく)性を「深刻度」「悪用の実態」「CrowdStrikeによる悪用可能性の評価」「影響を受けるデバイス数」の4要素で優先順位を付け、修復の準備から展開までを進める「Workspace ONE Vulnerability Defense agent」(β)も発表した。Vulnerability Defense自体は、一般提供扱いとなった。
Copyright © ITmedia, Inc. All Rights Reserved.

アイティメディアからのお知らせ
注目のテーマ
人気記事ランキング
- M365があるのに、なぜGoogle? 併用・乗り換えを決めた現場の理由
- なぜ、北國銀行は勘定系システムを内製するのか? 「できるわけない」という声を払拭した“5つの理由”
- 国内企業の75%が「セキュリティ疲れ」 4つの構造的な要因とは
- ★取得はゴールではなく入口 IPAお助け隊“新類型”で自社の穴を先に見つけよう
- AIを使ったCOBOLのJava変換、「百害あって一利なし」 AI活用の“落とし穴”を考察
- シャドーAIへの機密流出をブロック Microsoftがセキュリティ製品群をアップデート
- 大企業に勤める回答者の過半数が「非エンジニアによる開発を実施」 全社に行き渡ったコード、検証できているのか?【調査】
- Microsoftが「Copilot」を刷新 “指示待ちしない”新機能、提供時期は?
- 富士通が脱人月モデルへ CROが説く「AI時代のバリュープライシングへの転換」とは
- 損保ジャパン、Gemini Enterpriseを従業員約2万人に展開 標準機能の制約をどう補っている?
 ITmediaはアイティメディア株式会社の登録商標です。