




















レビュー(?)
「Human Player」で同僚の本性を暴いてみる(3/3 ページ)
Human Playerは、IDや赤外線通信で登録データをやり取りできる。赤外線通信の場合、送信できるのはユーザー(最初に登録した人)に限られてしまうが、ID入力ならその制限はない。ドラクエの「復活の呪文」のようにカタカナ12文字を入力すると、その人を自分のHuman Playerに再現できる。入力作業はちょっと面倒だが、ファミコン時代の「ドラクエ2」に比べれば、なんでもないレベルだ。
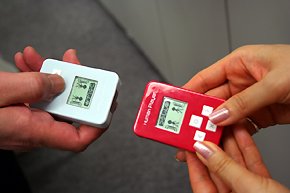
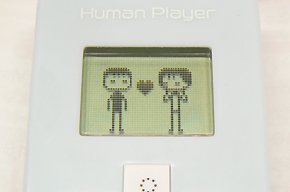
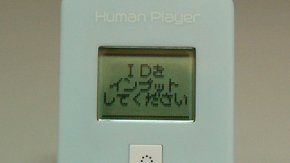
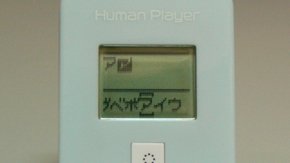
このIDを利用すると、Human Playerの使い方が広がりそうだ。たとえば、有名人がBlogなどで自分のIDを公開したら、そのIDを自分のHuman Playerに登録でき、もし相性が良ければあこがれのアイドルとプレーヤーの中でデートなんて展開も夢ではない。それを見て喜んでいる姿はちょっとむなしい気もするが、こうした楽しみ方もアリだ。逆に、自分のIDを公開して他人のHuman Playerに登録してもらうこともできる。
バンダイでは、女王様ピン芸人こと「にしおかすみこ」を起用して「おまえらもID露出しな!」キャンペーンを展開する予定だ。女王様のIDを公開するほか、Blogやホームページで自分のIDを晒す――もとい露出してくれる人を大募集。公開した人の中から抽選で10名に「この世に10台しかない限定オリジナルHuman Player」が当たるという。どのへんがオリジナルかは「まだ秘密」(同社)だ。
バンダイは、Human Playerを玩具ではなく、コミュニケーションツールと位置付けている。その通り、とにかく“話のネタ”になるアイテムだ。たとえ初めて会った人でも、名刺代わりに赤外線通信で“自分を送信”すると相性まで診断できる(結果が思わしくなくても責任は持てない)。別記事でも触れたが、たとえば合コンに持っていったら確実に楽しめる。
残された課題は、果たして合コンの相手がHuman Playerを持っているか? という点だろう。だから、個人的にはHuman Playerが売れる――いや、“普及”することを期待している。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
4
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
-
5
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
6
AIに200万円渡してネットショップを1年運営させてみた──Alibabaの研究者らがシミュレーション 資産14倍の例も
-
7
GMO不正アクセス、犯人側は「27日に顧客のPC攻撃」予告 GMOが端末回収、ホワイトハッカーが解析中
-
8
So-net、会員情報約259万件が漏えい 一部メールサービスではパスワードも流出
-
9
「自分の個人情報が漏えいした……どうすれば?」 IPAが対処法公開
-
10
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR