




















年金情報流出から得られる教訓は――ラックが文書公開 「標的型攻撃の対策は、従来のウイルス対策と全く逆」(1/2 ページ)
「標的型サイバー攻撃は、従来のウイルス対策とは全く逆のアプローチをとるべき」――セキュリティベンダーのラックは6月10日、日本年金機構からの個人情報流出事件から学べる教訓についてまとめた文書(PDF)を公開した。同社は事件の技術調査には関与しておらず、同社が知り得た範囲の情報を基に「他山の石として学ぶべきことを提言する」としている
システムの使いにくさをカバーする「運用の工夫」が穴に
今回の事件は、年金機構の職員のPCが標的型メール攻撃を受けてウイルスに感染し、ファイルサーバなどに保存していた125万件の年金に関する個人情報が盗み出されたとされている。
年金機構は、メールやネット閲覧など外部との通信が可能な「情報系システム」と、個人情報が保存されていた「基幹システム」は、直接接続できない仕組みにしていた。だが運用の現場では、基幹システムに保存されていた個人情報をDVD-Rなどに保存し、情報系システムのファイルサーバに複製しており、複製されたデータが標的型メール攻撃によって盗み出されたと報じられている。
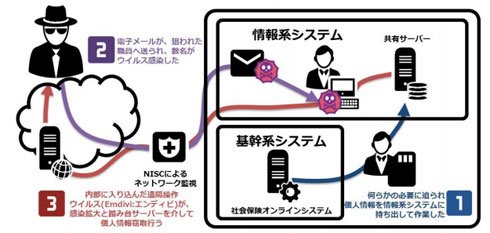 ラックが公開した文書より
同社は、「個人情報を情報系システムのサーバに保存していた行為そのものが、今回の事件の根本的な問題だった」と指摘。「システムの設計に起因する使いにくさを、システムそのものの改善でなく、運用上の『工夫』により『使いやすく』活動すると、結果的にセキュリティ侵害を手助けする」と説明。これは、システム設計時の予算や期間の見積もりが甘かったことや、実際の業務を十分把握せず設計してしまったことで生じるシステム上のリスクだと指摘している。
Copyright © ITmedia, Inc. All Rights Reserved.


関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
4
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
5
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
-
6
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
7
IPO目論見書に「AIは人類の存亡リスク」「コードの9割はClaude製」 Anthropicが示した規格外の見立て
-
8
メアドを検索→AIで“その人専用フィッシングメール”を生成する手法、クリック率が約2.7倍に 7000人以上で実験
-
9
So-net、会員情報約259万件が漏えい 一部メールサービスではパスワードも流出
-
10
GMO不正アクセス、犯人側は「27日に顧客のPC攻撃」予告 GMOが端末回収、ホワイトハッカーが解析中
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR