




















不正ログイン「受けたことがある」3割、パスワードハッシュ化「していない」4割 総務省のWebサービス企業調査
総務省はこのほど、Webサービスを提供する企業のID・パスワード管理・運用実態について調査した結果を発表した。回答した28社のうち約3割が不正ログインの被害を受けていたほか、約4割がパスワードのハッシュ化をしていないという結果だ。
調査は2~3月にかけ、200弱の企業にWebアンケートで依頼し、協力を得られた28社(金融、通販、オンラインゲーム、情報配信企業など)からの回答を集計した。匿名アンケートだったが、パスワードの管理方法など機微な情報に関する調査だったため回答を控える企業が多かったという。
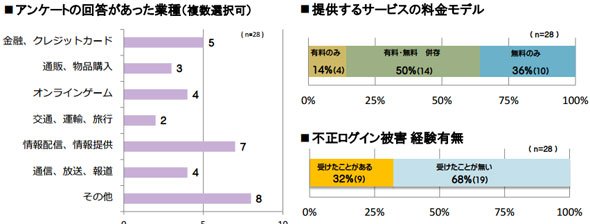
不正ログインの被害を受けたことがある企業は32%。有料サービスを提供している企業(全回答企業の64%)のみに限定すると、不正ログインの被害経験は50%に上った。
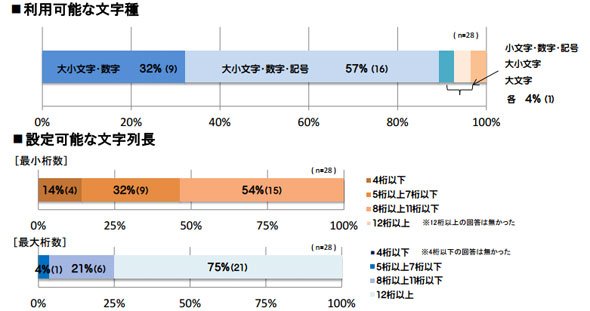
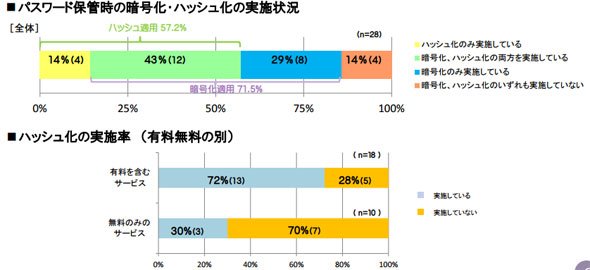
ユーザーが設定可能なパスワードの最小文字列長は8けた以上が54%だったが、4けた以下の企業も14%あった。パスワード保管時に暗号化している企業は71.5%、ハッシュ化は57.2%が行っていた。ハッシュ化は有料サービスを提供企業の72%が実施しているのに対し、無料のみのサービスは30%にとどまった。
ハッシュ化を行っている企業に、ハッシュ化前のパスワードに文字列を追加するソルトと、ハッシュ化を繰り返すストレッチングを行っているか聞いたところ、50%がソルト・ストレッチングいずれかを行っており、ソルトの実施率が44%、ストレッチングが25%だった。
同一IDに対するログイン試行回数の制限は82%の企業が導入している一方、同一IPアドレスからのログイン試行回数の制限を実施している企業は43%にとどまった。
2段階認証を導入している企業は43%。通常と異なるIPアドレスやタイムゾーンからのログインなどを検知するリスクベース認証は25%(7社)が導入していた。リスクベース認証を導入した7社のうち5社が2段階認証も導入しており、リスクベース認証で疑わしいログインに対して、2段階認証を求めるといった形で利用されている。
Copyright © ITmedia, Inc. All Rights Reserved.


こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
GMO不正アクセスの犯人サイト、ドメイン停止を確認
-
4
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
5
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
6
メアドを検索→AIで“その人専用フィッシングメール”を生成する手法、クリック率が約2.7倍に 7000人以上で実験
-
7
So-net、会員情報約259万件が漏えい 一部メールサービスではパスワードも流出
-
8
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
-
9
【復旧】auで大規模障害 全国で通話・データ通信しづらい状態 緊急通報にも影響
-
10
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR