




















大阪・堺市、有権者68万人分の個人情報流出が判明 職員が無断でレンタルサーバに保存 懲戒免職に
堺市は12月14日、2011年の大阪府知事選時の有権者データ約68万人分を含むファイルが外部に流出したことが分かったと発表した。課長補佐(59)が無断で自宅に持ち帰り、民間のレンタルサーバに保存し、外部からアクセスされていたという。
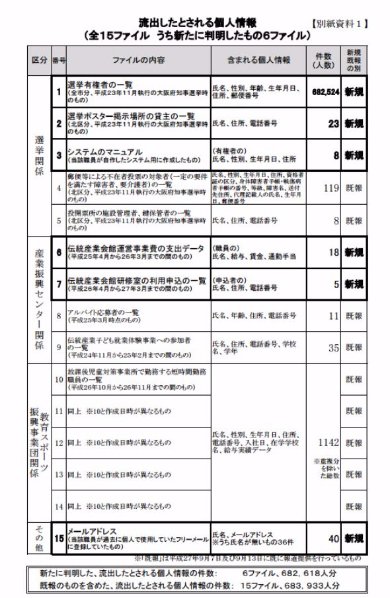 流出が判明した個人情報
課長補佐は14日付で懲戒免職処分にした上、「前例のない規模の個人情報流出を招き、市政に対する信頼を大きく失墜させた」として刑事告訴も検討。調査費用などは課長補佐に請求するという。
流出が分かったのは、11年の府知事選時の全有権者68万2524人の氏名、性別、年齢、生年月日、郵便番号。選挙ポスター掲示場所の貸し主一覧などのファイルも含まれていた。流出による被害は現在までに確認されていないという。
市によると、会計室の課長補佐が無断で自宅に持ち帰り、個人で契約したレンタルサーバの公開部分に保存。今年4月から6月までネット上で閲覧可能な状態になっていたという。
データを流出させた課長補佐は懲戒免職とし、課長補佐にデータを適正な手続きなしに提供したとして市教委地域教育支援部の係長(56)を戒告とした。
流出をめぐっては、今年6月に「ネット上に不審な情報がある」と外部から通報があり、9月になってネット上に流出した情報がマスクされた状態で掲載されていることが判明。市の調査の結果、市職員の個人情報などが流出した可能性がある公表し、さらに調査を進めていた。
アクセスしたIPアドレスを特定
市が流出した情報を調査しようと職員のPCとポータブルHDDを押収したが、ファイルは既に削除・初期化されており、レンタルサーバのファイルも削除されていたという。
このため復元を専門業者に依頼したところ、レンタルサーバのファイル復元は不可能だったが、残っていた操作ログとPC・ポータブルHDDから復元したファイルとを照合した結果、レンタルサーバに保存されたファイルのうち外部からアクセスされたファイルを特定したという。レンタルサーバには、流出したファイルを含め、個人情報を含むファイルが184あったという。
個人情報を含む184ファイルに対し、外部からのアクセスはのべ55回。分析の結果、検索ロボットによるものが29回、ISP経由が26回で、ISP経由は携帯電話事業者とCATV事業者に割り当てられた2つのIPアドレスのものだと確認した。市は外部からアクセスした人や通報者に対し、流出データの返却・消去を求めて接触を試みているという。
Copyright © ITmedia, Inc. All Rights Reserved.


関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
2
GMO不正アクセス、犯人側は「27日に顧客のPC攻撃」予告 GMOが端末回収、ホワイトハッカーが解析中
-
3
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
4
GMO、PCのバックアップと電源オフ呼びかけ VPS利用者に きょう正午の攻撃予告受け
-
5
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
6
「年齢は合ってますが、人間ではありません」 6歳の飼い猫に届いた“進研ゼミの案内” なぜ届いたのかベネッセに聞いた
-
7
GMO熊谷代表「社内ホワイトハッカーが事前に指摘」も対策遅れ、国に「能動的サイバー防御」要請 「責任転嫁では」SNSで批判も
-
8
「5年でバッテリーが使い物にならなくなる」は本当か テスラ「モデル3」5年目点検で分かったこと
-
9
「若手はAI使うな」は“老害”なのか? 新人教育で「AI禁止」した企業の1年後
-
10
政府、サイバー攻撃の「緊急対策パッケージ」来週中に策定へ 高市首相がサイバー閣僚会議の初会合で指示
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR