




















vvvウイルスの人質解放は30分で可能?
パソコンの中身を人質にとるランサムウェアとして知られる「vvvウイルス」。その対処方法が公開された。
「PC内の画像や文書ファイルに拡張子.vvvが付加され、暗号化されて二度と読めなくなる」「暗号を解除するには犯人に大金を払うしかない」といった「vvvウイルス」のうわさが昨年12月上旬、ネットを駆け巡った。
「お金は要求されないが解除もできない」「感染ルートは不明」「広告を見るだけで感染する」「検索しただけで感染する」「いや、そもそもそんなウイルスは存在しない」など真偽取り混ぜて様々なうわさが飛び交ったが、多くのうわさがデマだったことが判明し、現在は沈静化している。
ただし、「ファイルの拡張子を.vvvにして暗号化するウイルス」の存在は確認されている。「vvvウイルス」と通称されるこのウイルスは、ランサムウェア(人質型ウイルス)の一種で、正式にはTeslaCryptと名付けられたタイプの、変種とみられる。人質型だが、身代金は要求してこない。つまり「お金で解決する」という可能性がないわけで、ある意味で厄介な存在だ。もっとも、多くのランサムウェアは身代金だけ受け取り、パスワードは送ってこないという、より悪質なものなので、いずれにしろ身代金を払うべきではない。
では、vvvウイルスに感染してしまったらどうすればいいのか。暗号化されたものなら、PCの能力をフルに使ってパスワードを解析すればよい。
TeslaCryptに対しては、TeslaCrackというPythonによる解除ツールがGitHubで公開されている。日本語で手順を解説してくれるページもある。暗号解析には時間がかかるものだが、このページの例では、高性能ノートPCでの処理時間は30分ほどだったという。
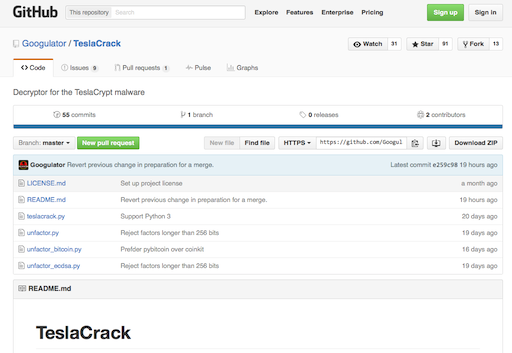 GitHubで公開されているvvvウイルス解除ツール
現在は各社のウイルス対策ソフトもvvvウイルスに対応しており、感染のリスクは少なくなっている。なお、Windows 7や8からWindows 10へアップグレードする際、一部のウイルス対策ソフトが動作を停止してしまうことがあるので必ず確認を。
一方で、vvvウイルスが進化してTeslaCrackでも対応できない「xxxウイルス」が登場しているといううわさもあり、いたちごっこは続く。「危ないサイトには近寄らない」「違法なソフトやデータはダウンロードしない」「ウイルス対策ソフトの動作を確認し、常に最新版に保つ」「こまめにバックアップを取る」といった、基本的な対策は依然、有効なようだ。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
4
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
5
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
-
6
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
7
IPO目論見書に「AIは人類の存亡リスク」「コードの9割はClaude製」 Anthropicが示した規格外の見立て
-
8
メアドを検索→AIで“その人専用フィッシングメール”を生成する手法、クリック率が約2.7倍に 7000人以上で実験
-
9
So-net、会員情報約259万件が漏えい 一部メールサービスではパスワードも流出
-
10
GMO不正アクセス、犯人側は「27日に顧客のPC攻撃」予告 GMOが端末回収、ホワイトハッカーが解析中
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR