




















パスポート番号漏えい、偽造のリスクは? 外務省に聞いた
JTBが標的型メール攻撃を受け、顧客のパスポート番号約4300件が漏えいした可能性があることが6月14日に分かった。漏れた番号を悪用し、パスポートが偽造されるリスクはあるのか――外務省旅券課に聞いた。
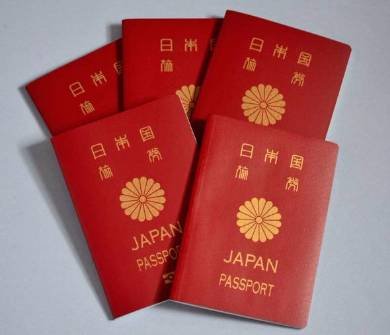 日本のパスポート
JTBから漏えいした可能性があるのは、顧客の個人情報約793万人分で、住所と氏名、性別、生年月日など。パスポート番号と取得日も一部含まれており、現在も有効なものは約4300件あったという。「この規模のパスポート番号の漏えいは過去に聞いたことがない」と旅券課の担当者は話す。
ただ、パスポート番号・取得日だけの流出なら「過剰な心配には及ばない」という。悪用で最も心配なのはパスポートの偽造だが、「番号と取得日という情報のみでパスポートが偽造される可能性はあまり高くないだろうと考えている」。
パスポートに記載されているのは、番号・取得日に加え、氏名、生年月日、本籍、本人サイン、顔写真――など。今回漏えいした情報だけでは足りない。さらに、現在の日本のパスポートには、偽造対策としてICチップが内蔵されており、偽造や改ざんが困難になっている。
担当者は「番号や取得日が流出していても、パスポートの冊子じたいを手元にお持ちであれば、過剰な心配には及ばない」と話し、番号が漏れてしまった人も、再発行手続きなどは「不要だと考えている」という。外務省としても、今回の問題に伴う特別な対応などは「考えていない」という。
ただ、個人情報漏えいに便乗した振り込め詐欺などが発生するリスクは考えられる。「漏れたパスポート番号を削除するから金銭を支払え」などの連絡には、十分な注意が必要だろう。
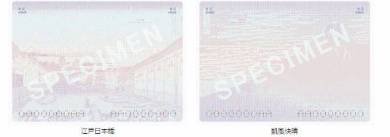 外務省は、次期パスポートのページデザインを、葛飾北斎の「冨嶽三十六景」にする予定だ(画像はデザインの例)。各ページ異なるデザインにすることで、偽造・変造対策にも有益という。表紙は現在のデザインを維持する
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
【復旧】auで大規模障害 全国で通話・データ通信しづらい状態 緊急通報にも影響
-
4
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
5
GMO不正アクセスの犯人サイト、ドメイン停止を確認
-
6
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
7
メアドを検索→AIで“その人専用フィッシングメール”を生成する手法、クリック率が約2.7倍に 7000人以上で実験
-
8
IPO目論見書に「AIは人類の存亡リスク」「コードの9割はClaude製」 Anthropicが示した規格外の見立て
-
9
Discord、公開サーバの会話をGoogle検索などの対象に プライバシーへの懸念も
-
10
So-net、会員情報約259万件が漏えい 一部メールサービスではパスワードも流出
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR