




















JTBに不正アクセス、793万人の個人情報流出の恐れ パスポート情報も
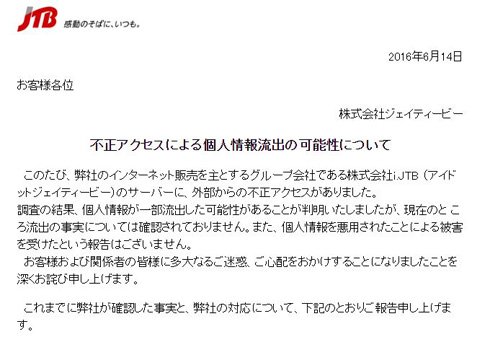
JTBは6月14日、顧客情報の入ったサーバが不正アクセスを受け、約793万人分の個人情報が流出した恐れがあると発表した。現時点で流出の事実は確認しておらず、悪用などの被害報告もないという。
不正アクセスを受けたのは、同社のグループ会社「i.JTB」(アイドットジェイティービー)のサーバ。「JTBホームページ」「るるぶトラベル」「JAPANiCAN」などのWebサイトのほか、JTBグループ内外の提携サイトで予約したユーザーの情報が対象だ。
流出した可能性がある個人情報は、住所と氏名、性別、生年月日、メールアドレス、電話番号、パスポート番号・取得日。パスポート番号・取得日については、現在も有効なものは約4300件という。クレジットカード番号、銀行口座情報、旅行の予約内容は含まれない。
3月15日、i.JTBのPCで取引先を装ったメールの添付ファイルを開封し、ウイルスに感染。19~24日、内部から外部への不審な通信を複数確認し、通信を遮断・調査したところ、サーバ内に不正侵入者が作成して削除したデータファイルが4月1日に見つかった。
セキュリティ専門会社と共同でデータファイルを復元し、個人情報が含まれていたことが5月13日に判明。社内に「事故対策本部」を設置し、データの正規化に着手したところ、約793万人分の個人情報が入っていたことが分かったという。
対象となる顧客には順次メールで連絡する予定。現在のところ、個人情報流出の事実や悪用被害は確認していないという。不審な連絡や被害を受けた際は特設窓口に連絡するよう呼びかけている。
再発防止に向け、社内にセキュリティ専任の部門を設置するほか、グループ社員への教育を強化するとしている。
Copyright © ITmedia, Inc. All Rights Reserved.


関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
4
GMO不正アクセスの犯人サイト、ドメイン停止を確認
-
5
資さんうどん、従業員の退職理由などが外部から閲覧可能に 委託先の勤怠システムに設定不備
-
6
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
7
メアドを検索→AIで“その人専用フィッシングメール”を生成する手法、クリック率が約2.7倍に 7000人以上で実験
-
8
So-net、会員情報約259万件が漏えい 一部メールサービスではパスワードも流出
-
9
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
-
10
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR