




















IoTボットネットか
米DNSサービスに大規模DDoS攻撃で米国でTwitterやSpotifyが長時間ダウン
米DNSサービス大手のDynは10月21日の午前11時ごろ(協定世界時、日本との時差は9時間)、大規模な分散型サービス妨害(DDoS)攻撃を受けてダウンした。これにより、同サービスを使っているTwitter、Spotify、Reddit、Netflix、Wall Street Jounralなど多くのサービスが、主に米国で約6時間にわたって利用できなくなっていた。本稿執筆現在、Dynはシステムは復旧したとしているが、Dynの顧客である各種サービスの中にはまだ正常に戻っていないものもあるようだ。
以下は、オンラインサービスの稼働状況情報サービスDownditectorが掲載する本稿執筆現在の機能停止マップだ。
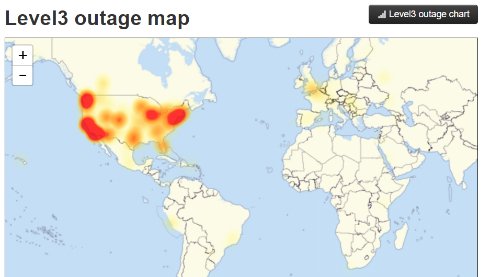 (C)OpenStreetMap Contributors
Dynの説明によると、午前11時10分ごろに米東リージョンのManaged DNSインフラが大規模なDDoS攻撃を受け、この攻撃は午後1時20分に軽減に成功したが、午後3時50分にさらに大きな第2の攻撃がManaged DNSのプラットフォームに対して始まり、影響は世界規模に拡大した。これは午後5時に収束したとしている。
Dynは、詳細なレポートは後日公開するとしている。
米セキュリティ企業のFlashpointによると、この攻撃はマルウェア「Mirai」に感染したボットネットを使ったものであることが確認できたという。
Miraiは、ルータや防犯カメラ、DVRといったIoTデバイスに感染してボットネットを形成するマルウェア。IoTデバイスのセキュリティはまだ手薄なことから、この手口によって何十万台というデバイスを制御できてしまうという。
Miraiは9月、米セキュリティ情報サイトの「Krebs on Security」へのDDoS攻撃で使われ、その後ソースコードが公開された。
米国土安全保障省のセキュリティ機関US-CERTは14日、DDoS攻撃発生のリスクが高まったとして組織や個人に対策を呼び掛ける勧告を出した。
Flashpointは、Dynの攻撃者がKrebs on Securityへの攻撃者と同じかどうかは不明だとしている。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
4
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
5
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
-
6
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
7
So-net、会員情報約259万件が漏えい 一部メールサービスではパスワードも流出
-
8
メアドを検索→AIで“その人専用フィッシングメール”を生成する手法、クリック率が約2.7倍に 7000人以上で実験
-
9
「自分の個人情報が漏えいした……どうすれば?」 IPAが対処法公開
-
10
IPO目論見書に「AIは人類の存亡リスク」「コードの9割はClaude製」 Anthropicが示した規格外の見立て
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR