




















パスワード変更推奨
CDN企業Cloudflareのバグで、多数のサービスで機密データ流出の可能性
多数のWebサービスにCDN(コンテンツ配信ネットワーク)を提供している米Cloudflareは2月23日(現地時間)、エッジサーバのセキュリティ問題で顧客のHTTPクッキー、認証トークン、HTTP POST本体などの機密データが流出し、さらにその一部はGoogleやBingなどの検索エンジンによってキャッシュされていたと発表した。
バグは既に修正された。キャッシュされたデータについては、Google、Yahoo、Bingなどの協力により、既にパージされた。Cloudflareは、流出したデータが悪用されたという報告は今のところないとしている。
Cloudflareのサービスは、例えばUberやFitBit、Feedlyなど、世界の550万以上の企業が利用している。この問題の影響を受けた可能性のある企業のリストを第三者がGitHubで公開しているが、それを確認するよりも、自分が使っているサービスのパスワードを念のためにすべて変更する方が確実で早いだろうと、セキュリティ専門家のライアン・ラッキー氏はアドバイスしている。
この問題は、Googleの情報セキュリティエンジニアであるタビス・オーマンディ氏が「Project Zero」のリサーチ中に発見し、2月17日にCloudflareに報告した。原因は複合的なもので、「Automatic HTTP Rewrites」の有効化、Server-Side ExcludesとEmail Obfuscationの新しいパーサーへの移行の際に発生した。
オーマンディ氏によると、検索エンジンのキャッシュからは、大手サービス上のプライベートなメッセージングの内容やHTTPS経由で送信された大手パスワード管理サービスのプレインテキストのAPIリクエストまで見つかったという(すべてパージした)。同氏は問題の規模の大きさから、2014年に発覚した「OpenSSL」の脆弱性「Heartbleed」を想起するとし、「Cloudbleed」と呼びたくなるとしている。
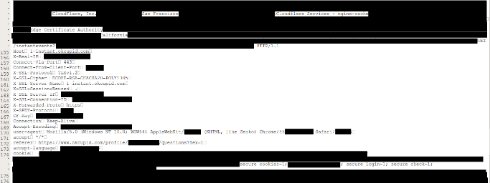 オーマンディ氏が入手した(既に削除した)デートサービスのプライベートなメッセージ
オーマンディ氏から連絡を受けたCloudflareはすぐに対処に当たり、21日には関連する問題をほぼ修正した。
Cloudflareは現在、改めて既存システム上の問題を洗い出しているという。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
4
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
5
auメールで朝から障害 全国で利用しづらい状況に
-
6
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
-
7
So-net、会員情報約259万件が漏えい 一部メールサービスではパスワードも流出
-
8
メアドを検索→AIで“その人専用フィッシングメール”を生成する手法、クリック率が約2.7倍に 7000人以上で実験
-
9
IPO目論見書に「AIは人類の存亡リスク」「コードの9割はClaude製」 Anthropicが示した規格外の見立て
-
10
Apple、M6搭載の14インチ「MacBook Pro」発表 AI性能向上、33万9800円から
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR