




















情報流出で停止していた「都税カード払いサイト」再開 「.tokyo」から「.lg.jp」に移行
東京都主税局は4月24日、情報流出で停止していた都税のクレジットカード納付サイト「都税クレジットカードお支払サイト」を再開したと発表した。サイトのURLは、「https://zei.tokyo/」から、地方公共団体のみが使用できる「.lg」ドメインを使った「https://zei.metro.tokyo.lg.jp/」に変更した。
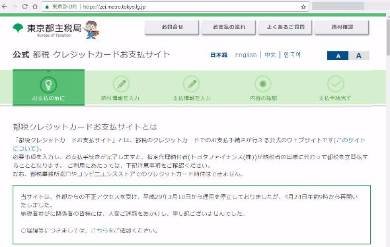 再開したサイト。太字で「公式」を主張している
都税クレジットカードお支払サイトは、都から委託を受けたトヨタファイナンスとGMOペイメントゲートウェイが運営するサイト。
アプリケーションフレームワーク「Apache Struts 2」の脆弱性を悪用したサイバー攻撃を受け、ユーザーのクレジットカード番号などが流出した可能性があるとし、3月10日からサービスを停止していた。
4月24日に再開したサイトでは、システムを変更し、サーバ監視体制を強化したほか、カード情報やメールアドレスはサーバ内に保持しないなど仕様を変更。サイトの運用基準も見直し、危機管理体制を強化したという。
以前のサイトのURLは「https://zei.tokyo/」だったが、「.tokyoのように誰でも取れるドメインを使うと、似たURLのフィッシングサイトを作られかねない。地方公共団体のみが利用できる.lg.jpに移行すべき」との指摘があった。
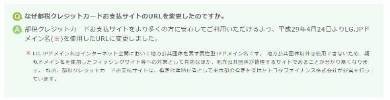 FAQより
新サイトのURLは「https://zei.metro.tokyo.lg.jp/」になっており、「より多くの方に安心してご利用いただけるよう、地方公共団体以外は使用できないlg.jpドメイン名を使用したURLに変更した」とFAQで説明。アクセスするとWebブラウザには緑色の文字で「東京都」と表示され、東京都のEV SSL証明書を使っているようだ。
ただ、サイトの運営は都から指定を受けたトヨタファイナンスが行っていると記載されており、ネット上では、「地方公共団体のドメインとEV SSL証明書を外部の一般企業が利用するのは不適切では」という指摘も上がっている。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
4
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
-
5
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
6
AIに200万円渡してネットショップを1年運営させてみた──Alibabaの研究者らがシミュレーション 資産14倍の例も
-
7
GMO不正アクセス、犯人側は「27日に顧客のPC攻撃」予告 GMOが端末回収、ホワイトハッカーが解析中
-
8
So-net、会員情報約259万件が漏えい 一部メールサービスではパスワードも流出
-
9
「自分の個人情報が漏えいした……どうすれば?」 IPAが対処法公開
-
10
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR