




















WannaCry騒動の裏で……「駐禁報告書」メール大量拡散 銀行口座狙うマルウェア付き
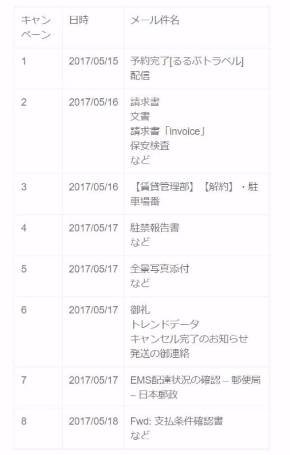 不正プログラム付きメールの件名一覧(トレンドマイクロのブログより)
「駐禁報告書」などの件名で、ネットユーザーの銀行口座やカード情報詐取を狙う不正プログラム(マルウェア)付きスパムメールが大量拡散しているとし、トレンドマイクロが注意を呼び掛けている。5月14日~18日で43万件以上確認しており、添付ファイルを開いてしまったユーザーも少なくないようだ。
メールの件名は「駐禁報告書」「【賃貸管理部】【解約】・駐車場番」「文書」「保安検査」など(関連記事:「駐禁報告書」「保安検査」……ウイルスメール拡散 警視庁が注意喚起)。
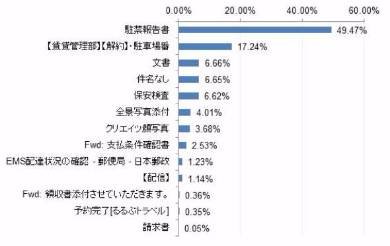
トレンドマイクロでは、14日~18日午後3時までに43万3000件のメールを確認しており、「短期間で非常に活発な活動をしている」と指摘。件名は「駐禁報告書」が最も多く、全体の5割を占めているという。
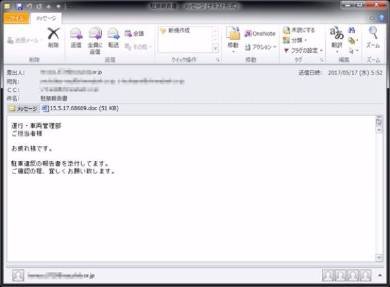 メールの文面例
メールの拡散活動は、ランサムウエア「WannaCry」による国内での被害が顕在化し始めた翌日・16日火曜日早朝から活発に行われており、「世の中の騒ぎを嘲笑うかのような動きがうかがえる」としている。
メールには、ネットバンキングのアカウント情報を窃取するマルウェア「URSNIF」が添付されている。URSNIFは、クレジットカード利用者向けオンラインサービスのアカウント情報や、ファイルのアップロード・ダウンロードによる情報を窃取の機能も備えているという。
マルウェアの標的になっているのは、地方銀行(16行)、クレジットカード会社(10社)、都市銀行(3行)、ネット銀行(2行)、複数の銀行が利用する共同システム「共同化システム」(2ドメイン)、検索エンジン(2件)、その他金融機関(1行)、ネットショッピング(1ドメイン)など。
同社が確認・ブロックしたマルウェアは、14日から18日午後3時までで1万6525件あり、「一定数のユーザが不用意にも添付ファイルを開こうとしてしまった」と推定。「添付ファイル付きのスパムメールを安易に開かないよう注意が必要」と呼び掛けている。
Copyright © ITmedia, Inc. All Rights Reserved.


関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
4
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
5
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
-
6
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
7
So-net、会員情報約259万件が漏えい 一部メールサービスではパスワードも流出
-
8
メアドを検索→AIで“その人専用フィッシングメール”を生成する手法、クリック率が約2.7倍に 7000人以上で実験
-
9
「自分の個人情報が漏えいした……どうすれば?」 IPAが対処法公開
-
10
GMO不正アクセス、犯人側は「27日に顧客のPC攻撃」予告 GMOが端末回収、ホワイトハッカーが解析中
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR