




















富士通、社内で「手のひら静脈認証」本格活用 仮想デスクトップのログインを「パスワード認証」から切り替え
富士通は1月18日、手のひら静脈認証の大規模な社内活用を順次始めると発表した。国内約8万人の従業員を対象に、仮想デスクトップへのログインを「パスワード認証」から「手のひら静脈認証」に切り替えていくという。
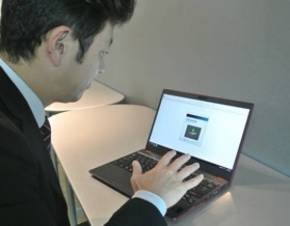 仮想デスクトップへのログイン認証
認証装置は、富士通フロンテックの「FUJITSU 生体認証 PalmSecure」(パームセキュア)。これをPC端末に内蔵(または外付け)し、富士通のクラウドサービス「FUJITSU Cloud Service K5」上にシステム構築するとしている。
認証・管理基盤としては、「FUJITSU Security Solution 本人認証基盤 AuthConductor Server」(オースコンダクターサーバ)を用いる。あらかじめ登録した従業員の手のひら静脈のデータとPalmSecureで読み取ったデータを照合し、富士通研究所の画像補正技術により、登録済みの手のひら静脈データの中から個人のデータを瞬時に照合するという。
同技術は、仮想デスクトップへのログイン以外にも、2拠点の事業所(富士通ソリューションスクエア、東海支社)内に設置している入退場ゲートの認証にも活用。各事業所で働く従業員約5200人を対象に、「従業員カード」から「手のひら静脈」認証に変更する実証実験を約1年間行う。結果を踏まえ、他事業所のゲートや扉の認証に拡大を検討する予定。複製が困難な手のひら静脈を認証に活用することで、セキュリティ強化にもつなげる狙いだ。
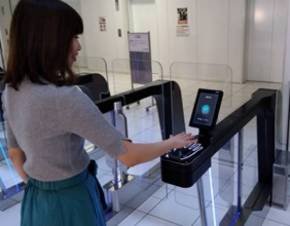 入退場ゲートでの認証
今後は、仮想デスクトップや入退場ゲートへの認証だけでなく、さまざまな業務アプリケーションへの導入を目指す。「社内で実践することで、当社が推進するテレワークなどの環境を整えるだけでなく、そこでのノウハウをもとに手のひら静脈認証ソリューションの拡大を図っていきたい」(富士通)。
(太田智美)
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者
関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
4
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
-
5
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
6
AIに200万円渡してネットショップを1年運営させてみた──Alibabaの研究者らがシミュレーション 資産14倍の例も
-
7
GMO不正アクセス、犯人側は「27日に顧客のPC攻撃」予告 GMOが端末回収、ホワイトハッカーが解析中
-
8
So-net、会員情報約259万件が漏えい 一部メールサービスではパスワードも流出
-
9
「自分の個人情報が漏えいした……どうすれば?」 IPAが対処法公開
-
10
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR