




















仮想通貨ウォレット「HB Wallet」Android版で盗難被害 元社員の犯行、APIキー持ち出し不正アプリ公開
仮想通貨を安全に管理できるはずのウォレットアプリで、盗難被害が発生した。日本のベンチャー企業・bacoor(バコオアー)が公開しているEthereum用ウォレット「HB Wallet」Android版で5月24日までに、ユーザーのEthereumなど約6000万円相当が盗み出された。
同社の発表によると犯人は、退職した元社員で、同アプリ開発チームの前リーダー。犯人は、「Google Play Store」にアプリを配布するツール「Google Play Store Console」のAPIキーを持ち出し、ユーザーの情報を外部に送信する不正なアプリ(バージョン1.5.1)をリリース。インストールしたユーザーの仮想通貨を盗み出していたという。同社は犯人から被害額を取り戻しており、すべて返金するとしている。
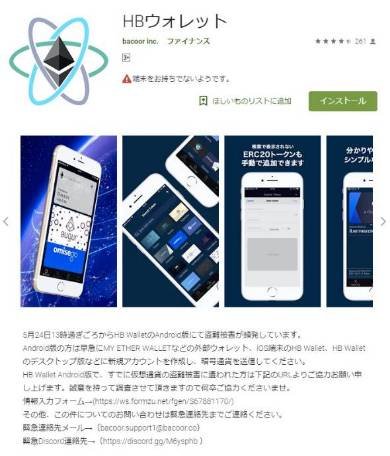 Google Playの「HB Wallet」のページでも盗難について報告している
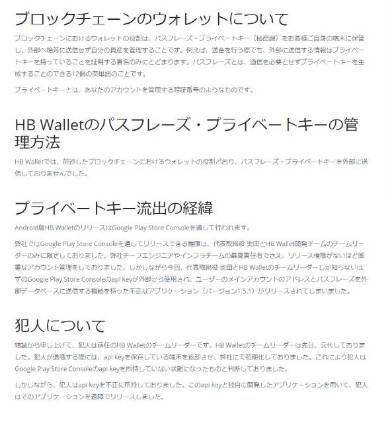 盗難の経緯の報告より抜粋
HB Walletは、ユーザー情報やウォレットデータ、秘密鍵などを外部サーバに送信せず、ユーザーの端末のみに保存する、EthereumとEthereumトークン用の仮想通貨ウォレット。サーバで集中管理するタイプのウォレットと異なり、サーバへのハッキングによる盗難被害は起きないため、「安全」とうたっていた。今年3月には、AndroidアプリとiOSアプリ合計で10万ダウンロードを達成したと発表している。
今回、同アプリAndroid版からの盗難被害がTwitterで報告されたのは5月24日午後3時ごろ。直後に同社が調査したところ、22日に不正アプリがリリースされていたログを確認し、犯人を特定した。
犯人は、既に退職した前任のHB Wallet開発チームリーダー。同社はアプリのリリース権限を、開発チームリーダーと代表取締役の奥田雄馬氏のみに限定し、「Google Play Store Console」のAPIキーもこの2人だけで管理していた。前任者が退職する際は、APIキーを保存している端末を返却させ、初期化していたため、「犯人はAPIキーを所持していない」と判断していたという。
だが、犯人はAPIキーとアプリのソースコードを持ち出し、ユーザーのメインアカウントのアドレスとパスフレーズ(通信なしで秘密鍵を生成できる12個の英単語。端末の故障・紛失などの際に仮想通貨資産を復元できる)を外部データベースに送信する機能を備えた不正なアプリを構築。22日、正規アプリの「バージョン1.5.1」を書き換える形で、悪意のあるコードを埋め込んだ不正アプリを遠隔でリリースし、ユーザーの仮想通貨を盗み出した。
今回、被害を受けたアドレスは13、盗まれたのは、Ethereumが924ETH(約6000万円相当)と、Tronixが14829TRX(約12万円相当)という。同社は25日に犯人とコンタクトを取って返却させており、返却された資産はコールドウォレットで厳重に管理しているという。被害者には、奥田代表が直接訪問し、全資産を返却するとしている。また、犯人を刑事告訴するという。
同社は、(1)本来はチームリーダーが交代したタイミングで新しいAPIキーを発行し、古いAPIキーを無効にすべきだったが、それを行わなかったこと、(2)不正アプリがリリースされたことをすぐ検知できなかったこと――について過失を認め、抜本的な対処法を検討しているという。
また、同様な問題を防ぐため、アプリをリリース可能なユーザーを24日中に制限し、正常なアプリ「1.5.2」をリリースした。その後、最新版(バージョン1.6.1)も公開している。
最新版で秘密鍵が流出することはないが、「過去に危険なバージョンのアプリを起動された際に秘密鍵が流出した可能性がある」とし、ユーザーには、「マイイーサウォレット」など外部ウォレットや、iOS版HB Wallet、デスクトップ版HB Walletなどに新規アカウントを作成し、仮想通貨を送信するよう呼び掛けている。送信手数料は同社が負担するという。
【更新:2018年5月30日午前7時40分:bacoorへの取材に基づき、犯人の手口について一部追記しました。】
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
資さんうどん、従業員の退職理由などが外部から閲覧可能に 委託先の勤怠システムに設定不備
-
3
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
4
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
5
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
6
auメールで朝から障害 全国で利用しづらい状況に
-
7
メアドを検索→AIで“その人専用フィッシングメール”を生成する手法、クリック率が約2.7倍に 7000人以上で実験
-
8
GMO不正アクセスの犯人サイト、ドメイン停止を確認
-
9
「対策を後回しにしたサーバが軒並み狙われている」 相次ぐ不正アクセスにラックCTOが警鐘
-
10
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR