




















GDPRの次は「ePrivacy Regulation」──FacebookやGoogleが警戒する規則とは
欧州連合(EU)は、GDPR(一般データ保護規則)とともに、もう1つの個人データ保護規則を提案している。「Regulation on Privacy and Electronic Communications」(略称「ePrivacy Regulation」)は2017年1月10日に欧州委員会が公表し、GDPR施行日の5月25日までの採択を目指していたが、現在EU理事会内での審議が続いている。
ePrivacy Regulationは、従来の電気通信事業者を対象とするプライバシー規則「ePrivacy Directive」に代わる規則という位置付け。欧州の電子通信が、使用されている技術に関係なく機密であることを保証するために提案されたもので、GDPRを補完するものになる。
EUが公開したインフォグラフィックスによると、GDPRは個人データのコンテンツについての規則で、ePrivacyはユーザーのアクティビティ全般についての規則となっている。
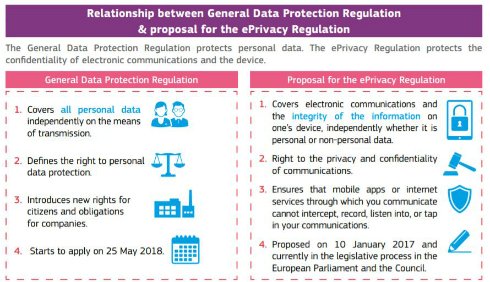
条項の中には、データを収集するにはユーザーからの能動的な同意が必要、ユーザーのアクティビティを追跡するには追跡を望むかどうかをユーザーに確認することが必要、Wi-FiおよびBluetoothでのアクティビティの追跡は統計目的あるいはユーザーの明確な同意が得られた場合にのみ可能、などの厳しいものがある。
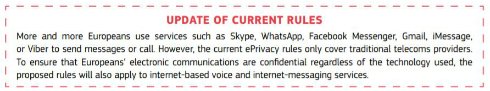
EUは「電子通信」の例として、米MicrosoftのSkype、米FacebookのWhatsAppとFacebook Messenger、米GoogleのGmail、米AppleのiMessage、楽天のViberを挙げており、この規則が施行されれば、少なくともこれらのツールに影響があることは明らかだ。
FacebookやGoogleが加盟する非営利団体Developers Allianceは5月7日、この規則が施行されれば欧州で営業する企業に最高5519ユーロの負担が掛かるという予測を発表した。
欧州の多数の企業が参加するネット広告業界団体Interactive Advertising Bureau(IAB)や欧州広告業協会(EACA)などもこの規則に反対しており、連携してePrivacy規則は「LIKE A BAD MOVIE」というキャンペーンを展開している。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
4
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
5
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
-
6
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
7
IPO目論見書に「AIは人類の存亡リスク」「コードの9割はClaude製」 Anthropicが示した規格外の見立て
-
8
メアドを検索→AIで“その人専用フィッシングメール”を生成する手法、クリック率が約2.7倍に 7000人以上で実験
-
9
So-net、会員情報約259万件が漏えい 一部メールサービスではパスワードも流出
-
10
GMO不正アクセス、犯人側は「27日に顧客のPC攻撃」予告 GMOが端末回収、ホワイトハッカーが解析中
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR