




















小さな親切、大きなお世話? 無償で配られるUSBデバイスやメモリのリスク(4/5 ページ)
代表例が、「インターネットや他のネットワークとはつながっていないから安心」といわれる基幹システムや制御系システムへの攻撃です。隔離されているから安全と思われている環境でも、運用上、何らかの形でデータの受け渡しやメンテナンスは必要になります。その「媒体」「橋渡し役」として利用されるUSBメモリが、データだけでなくマルウェアも運んでしまっているのです。
最も有名な例は、2010年、イランの核燃料施設で運用されていた遠心分離機の制御システムを狙った攻撃「Stuxnet」でしょう。この制御システムは、インターネットや情報系のシステムとは直接つながってはいませんでした。しかし、まず情報系システムで使われていたPCがUSBメモリを介して感染しました。このときには、Windowsの複数の脆弱性も悪用されています。Stuxnetはそこを足掛かりに制御情報ネットワーク上のPCへ、さらにPLC(Programmable Logic Controller)へと侵入を広げ、遠心分離機を動作不能な状態に陥らせました。
「隔離された環境だから安全だ」と思っていたのに、USBメモリが蟻の一穴となって侵害されたケースは日本国内でも報告されています。Stuxnetはシステム破壊を目的とした攻撃でしたが、JPCERTコーディネーションセンター(JPCERT/CC)は、情報漏えいにつながるケースを報告し、注意を呼び掛けたことがありました。インターネットに接続可能な端末がマルウェアに感染した結果、クローズドな環境とのデータの受け渡しに使われていたUSBメモリ内の機密情報が読み取られてしまうというものです。
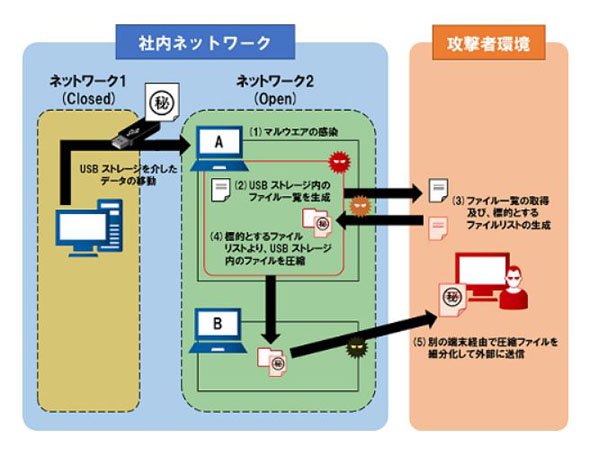 USBメモリが情報漏えいにつながるケース=JPCERTコーディネーションセンター(JPCERT/CC)より
残念ですが、攻撃者が細工を施したり、悪意あるソフトウェアに感染させる手口以外に、従業員が故意にデータを持ち出すケースも十分考えられます。過去には、USBの利用を禁止していたはずのPCで、スマートフォンなどが用いるファイル転送方式「MTP」(Media Transfer Protocol)が利用できることに気付いたことがきっかけで、大量の個人情報をコピーして持ち出してしまった事件もありました。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
4
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
5
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
-
6
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
7
So-net、会員情報約259万件が漏えい 一部メールサービスではパスワードも流出
-
8
メアドを検索→AIで“その人専用フィッシングメール”を生成する手法、クリック率が約2.7倍に 7000人以上で実験
-
9
IPO目論見書に「AIは人類の存亡リスク」「コードの9割はClaude製」 Anthropicが示した規格外の見立て
-
10
「自分の個人情報が漏えいした……どうすれば?」 IPAが対処法公開
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR