




















「重要インフラ」のIoT機器、150件に脆弱性 総務省が調査
総務省は7月2日、電力や鉄道などの「重要インフラ」を対象に行った調査で、150件のIoT機器にパスワード設定が不適切といった脆弱性が見つかったと発表した。不備があると分かった機器の所有者には、対策の必要性を説明するなど注意を促したという。
日本国内のグローバルIPアドレス(IPv4)について、アクティブスキャンなどを行い、脆弱性がある機器を検出。消費電力や水位を監視する装置の他、防災設備を制御する装置、ガスを観測して警報を通知する装置など、150件のIoT機器で不備が見つかった。
うち77件は、Web上で使えるインタフェースに記載された内容から利用者などの情報を取得できたという。その中には実際に利用者などに連絡できたものが36件あった。
36件の内訳は、パスワード設定が不適切だったものが27件、パスワード設定はしていたが認証画面がネット上で公開されていたものが9件だった。
総務省は、所有者などに同意を得た上で、機器の設置環境や設置状況、システム構成などを現地調査。ヒアリング調査も行ったところ、サイバー攻撃の脅威に対する認識が不十分だったり、責任の所在が不明確だったりといった課題が浮き彫りになった。同省は、推測されにくいパスワードの設定、アクセス制御の実施など、対策例も提示したという。
調査は2017年9月~18年3月、ICT-ISAC、横浜国立大学などと連携して実施した。
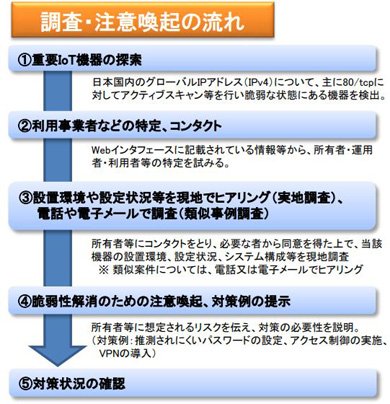 調査・注意喚起の流れ=総務省のニュースリリースより
Copyright © ITmedia, Inc. All Rights Reserved.


関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
4
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
5
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
-
6
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
7
メアドを検索→AIで“その人専用フィッシングメール”を生成する手法、クリック率が約2.7倍に 7000人以上で実験
-
8
So-net、会員情報約259万件が漏えい 一部メールサービスではパスワードも流出
-
9
「自分の個人情報が漏えいした……どうすれば?」 IPAが対処法公開
-
10
GMO不正アクセス、犯人側は「27日に顧客のPC攻撃」予告 GMOが端末回収、ホワイトハッカーが解析中
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR