




















“日本が知らない”海外のIT(番外編)
正しく知れば怖くない GDPRの基本と対策のポイントをIIJが解説(5/5 ページ)
現在、ヨーロッパと歩調をそろえている感じです。日本の個人情報保護委員会(PPC)は、GDPRと日本の個人情報保護法の差分を吸収するガイドラインに法的な拘束力を持たせることで、ヨーロッパと双方向の個人データ移動を認定しあう取り組みをしています。
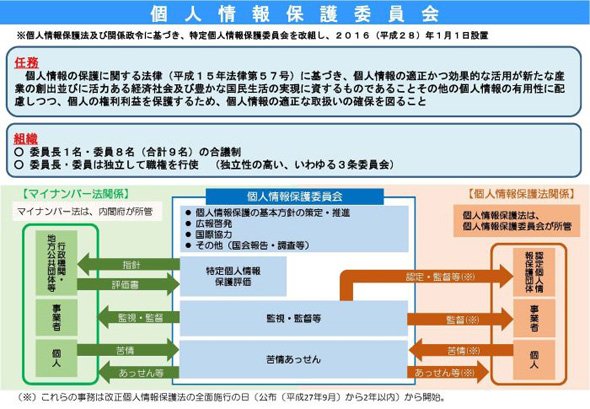 日本の個人情報保護委員会(PPC)
ただし、カリフォルニア州の消費者プライバシー法の立法をはじめ、今後アメリカの各州で保護法が施行されたりしたら、PPCがどちらを向くかは分かりません。私は個人情報保護委員会の今までの姿勢から、個人データに対する個人の支配権や公正・透明に基本価値を置くヨーロッパの方を見ているのかなという気がします。今後、注視していきたいと思います。
── GDPR対策で要となるポイントは何でしょう。
GDPRに関するセミナーやコンサルタントで必ずお伝えするのは、「根っこから考えましょう」ということです。そこから考えれば、実は取るべき行動や対策は簡単に生まれます。根っことは、「個人データの主権は個人にある」「公正性・透明性を原則とする」です。大企業も中小企業も個人事業主もそのことを踏まえた対策をとればいいのです。
細かな対策法だけを論じたり、「守らないとこんな怖いことになるよ」といったようなブラックメール論法がよく見られたりしますが、監督機関が最も注視しているポイントは実は難しいことではない。過去、罰金を受けた事例を調べると、大きな事故は別として、重い制裁金を課せられているのは、個人に正しい情報を提供せず、結果的に関係個人をだましたような不誠実な振る舞いをした企業です。
極端な話、「個人データについて何をやるかを正直に説明せよ」の一言で済ませることさえできます。GDPRを順守することは、顧客との関係を大切にして誠実にビジネスを行うということ。つまり、顧客を大切にする企業イメージをつくる絶好のチャンスともいえるのです。
取材・執筆:水迫尚子
編集:岡徳之(Livit)
Copyright © ITmedia, Inc. All Rights Reserved.


“日本が知らない”海外のIT
日本にまだ上陸していない、IT関連サービス・製品を紹介する連載。国外を拠点に活動するライター陣が、日本にいるだけでは気付かない海外のIT事情をお届けする。
この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
4
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
5
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
-
6
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
7
So-net、会員情報約259万件が漏えい 一部メールサービスではパスワードも流出
-
8
メアドを検索→AIで“その人専用フィッシングメール”を生成する手法、クリック率が約2.7倍に 7000人以上で実験
-
9
「自分の個人情報が漏えいした……どうすれば?」 IPAが対処法公開
-
10
GMO不正アクセス、犯人側は「27日に顧客のPC攻撃」予告 GMOが端末回収、ホワイトハッカーが解析中
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR