




















「mineo」も不正ログイン被害、6458件 リスト型攻撃で
ケイ・オプティコムは8月16日、MVNOサービス「mineo」などを利用するために使う「eoID」について、6458件の不正ログインを確認したと発表した。ユーザー本人ではない第三者がIDやパスワードを入手してログインを試みるリスト型攻撃とみられる。同日時点で顧客データの流出は確認していないという。
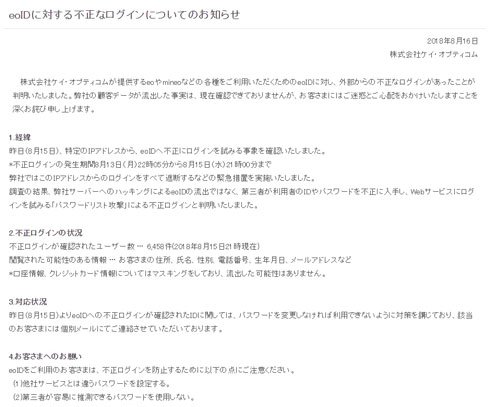 「eoIDに対する不正なログインについてのお知らせ」
不正ログインは8月13日午後10時5分~15日午後9時まで、特定のIPアドレスから行われていた。同社によれば、ユーザーの住所や氏名、性別、電話番号、生年月日、メールアドレスなどが閲覧された可能性がある。口座情報やクレジットカード情報は、マスキングしているため流出の恐れはないとしている。
緊急措置として、該当のIPアドレスからのログインを全て遮断。不正ログインを確認したIDについては、パスワードを変更しなければ利用できないようにし、ユーザーに個別にメールで連絡しているという。
同社は「お客さまにはご迷惑とご心配をおかけいたしますことを深くおわび申し上げます」と謝罪。ユーザーには、他社サービスのパスワードの使いまわししたり、第三者が容易に推測できるパスワードを設定したりしないよう呼び掛けている。
リスト型攻撃による不正ログインは、NTTドコモが運営する「ドコモオンラインショップ」でも発生。ユーザーが知らないうちにiPhone Xを買われ、代金を請求される――という被害が相次いでいる。
Copyright © ITmedia, Inc. All Rights Reserved.


関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
4
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
5
GMO不正アクセス、犯人側は「27日に顧客のPC攻撃」予告 GMOが端末回収、ホワイトハッカーが解析中
-
6
「5年でバッテリーが使い物にならなくなる」は本当か テスラ「モデル3」5年目点検で分かったこと
-
7
GMO熊谷代表「社内ホワイトハッカーが事前に指摘」も対策遅れ、国に「能動的サイバー防御」要請 「責任転嫁では」SNSで批判も
-
8
「年齢は合ってますが、人間ではありません」 6歳の飼い猫に届いた“進研ゼミの案内” なぜ届いたのかベネッセに聞いた
-
9
GMO、攻撃者による情報公開を確認 顧客データ含むか調査中 追加の見舞金も検討
-
10
タイムズカー、お見舞金3000円の算定基準は? パーク24に聞いた
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR