




















迷惑bot事件簿
クレカ不正利用で暗躍するbotの脅威 セキュリティコード特定は“朝飯前”(3/4 ページ)
多くの会員制サイトには、新規の会員登録を行う際に同じユーザーIDでの登録を防止するための機能がある。「そのユーザーIDはすでに使われています」と表示されるエラー画面を見たことがある人は多いだろう。botは不正に入手したリストのユーザーIDを次々にユーザー登録画面に入力して試し、エラーが出ずに会員登録プロセスの次の画面に遷移したユーザーIDのリストをまず作成する。
ここで注目したいのは、この段階では不正ログイン行為までは行われていないということだ。サイバー攻撃とまでは言い切れないからか、ECサイトでもこの段階での予防策を打っていないことが多い。
こうして絞り込んだリストは、付加価値をつけて次の段階の攻撃者に販売される。その攻撃者は、また別のbotネットを使ってIDに対するパスワードの有効性を検証していく。その際には、簡単にbotと検知されないよう低頻度のアクセスで、時間をかけて検証をする高度な分散型botが用いられることもある。
その結果のリストがさらに再販され、最終的にアカウントに登録されているクレジットカード情報を用いて商品が不正に購入される。ユーザーがそのサイトでの買い物でためたポイントを共通ポイントの交換サービスなどを利用して他の電子マネーなどに移す「ポイント・ロンダリング」を通じて、現金化される場合もある。
ところで、標的型マルウェア攻撃手法の解説では「サイバーキルチェーン」という攻撃の段階の図が用いられることがあるが、下図で示したのは「不正ログインのサイバーキルチェーン」だ。
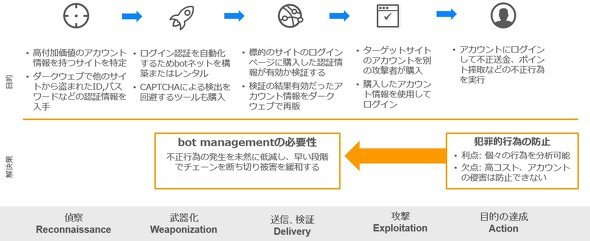 不正ログインにおけるサイバーキルチェーン
それぞれの段階で異なる攻撃者がbotを悪用してデータを“洗い”、闇市場でそれらのデータを取引することで緩く結び付いている。botの検知システムを利用することで、それらのbotの動きを早い段階から抑止し、不正なチェーンを断ち切って被害を未然に防ぐことが可能になる。
「パスワードの使いまわしはやめてください」とユーザーに告知する裏で、「パスワードリスト型攻撃による不正ログインは仕組み上防げない」という事業者側の思い込みはないだろうか。匙(さじ)を投げる前に、事業者側でもユーザー保護のために取れる予防策がないのか、あらためて問い直すことは無駄にはならないはずだ。
Copyright © ITmedia, Inc. All Rights Reserved.


迷惑bot事件簿
さまざまなタスクを自動化でき、しかも人間より早く処理できるbot。企業にとって良性のbotが活躍する一方、チケットを買い占めるbot、アカウントを不正に乗っ取るbot、アンケートフォームを“荒らす”botなど悪性のbotの被害も相次いでいる。社会や企業、利用者にさまざまな影響を及ぼすbotによる、決して笑い事では済まない迷惑行為の実態を、業界別の事例と対策で解説する。
この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO不正アクセス、犯人側は「27日に顧客のPC攻撃」予告 GMOが端末回収、ホワイトハッカーが解析中
-
2
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
3
GMO熊谷代表「社内ホワイトハッカーが事前に指摘」も対策遅れ、国に「能動的サイバー防御」要請 「責任転嫁では」SNSで批判も
-
4
「年齢は合ってますが、人間ではありません」 6歳の飼い猫に届いた“進研ゼミの案内” なぜ届いたのかベネッセに聞いた
-
5
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
6
「5年でバッテリーが使い物にならなくなる」は本当か テスラ「モデル3」5年目点検で分かったこと
-
7
Apple、「iPad mini」を大幅刷新 8.5インチOLEDとA20 Pro搭載、防水にも対応 11万9800円から
-
8
ジョーシンへの不正アクセス、最大623万件漏えいか 運転免許証2件・マイナカード1件なども
-
9
グッスマに不正アクセス、公式EC閉鎖 会員の住所や注文履歴など漏えいか 再開目処立たず
-
10
野村総研、サイバー攻撃時の「能動的なシステム停止」を支援する新サービス
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR