




















今さら聞けない「認証」のハナシ
PayPayも導入した「3Dセキュア」って何? クレジットカード本人認証のハナシ(2/4 ページ)
「3Dセキュア」とは?
PayPayに限らず、他の決済サービスや決済機能を持つオンラインサービスでは、大抵クレジットカードで支払いができます。しかし、もともとクレジットカードはオンライン取引で利用されるものではなく、実店舗で使うものでした。
実店舗では利用者本人が目の前にいるのでわざわざ本人認証をする必要がありませんが、クレジットカードの所有者であることを(後からでも)証明できるように、店舗側はサインをしてもらいます。いまはそれが暗証番号を入力する方法に切り替わりつつあります。
一方のオンライン取引はインターネット上での利用になります。そこでクレジットカード所有者本人であるという証明、本人認証が必要になります。この本人認証を主要クレジットカードブランド(VISA、マスターカード、JCB、アメックスなど)による共通規格で提供しているサービスが3Dセキュアです。
3Dセキュアは基本的にはパスワード認証(※1)です。クレジットカードにひも付いたパスワードをあらかじめ設定しておき、クレジットカードを使用する際にパスワードを入力します。
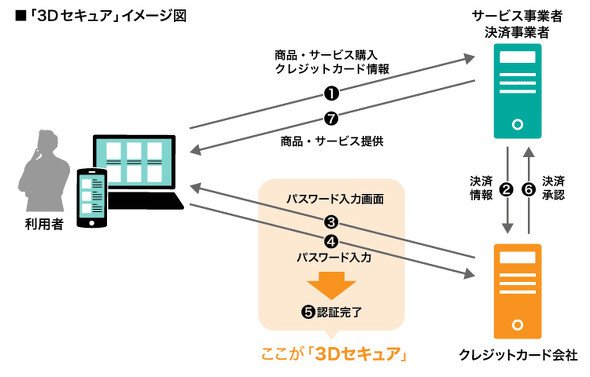 「3Dセキュア」イメージ図(パスロジ作成)
パスワードの設定方法は、クレジットカード会社ごとに異なります。大抵はクレジットカード発行時か、3Dセキュアサービスのオプションを追加登録する際に行います。全てのクレジットカードが3Dセキュアに対応しているわけではなく、未対応のものもあります。
※1:クレジットカード会社によっては、スマホアプリに表示される形式のワンタイムパスワードや、メールや電話番号(SMS)で使い捨てパスワードが送られてくる形式のワンタイムパスワードに対応しています
また、サービス自体も3Dセキュアを導入している必要があります。導入済みサービスは、クレジットカード情報入力後に3Dセキュアのパスワード入力画面に遷移します。未導入の場合は、そのまま決済に進みます。サービスによっては、3Dセキュアに対応していないカードが使用できず、別のカード情報の入力を求められる場合もあります。
PayPayの画面を見てみましょう。
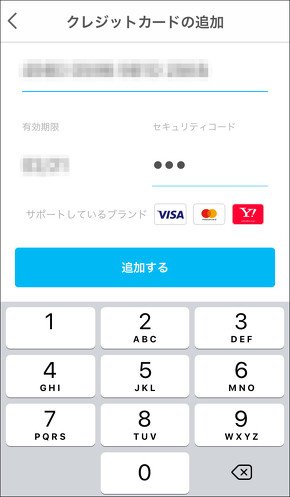
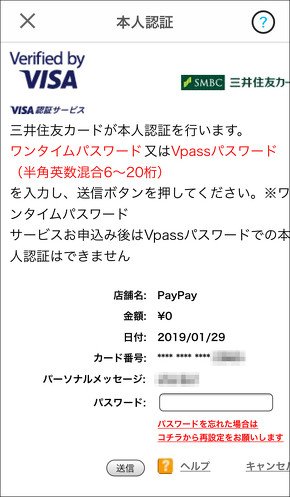
クレジットカード情報を入力すると、3Dセキュアのパスワード入力画面に移動します。クレジットカード会社、カードブランドにより名称が違ったり、画面表示が崩れて見えてしまう所に難があります。「パーソナルメッセージ」はフィッシング防止機能です。あらかじめ登録しておいた文字列が表示されていればフィッシングではないと判断できます。
まとめると、3Dセキュアを使うのに必要な条件は以下になります。
- サービスが対応している
- クレジットカードが対応している
- 利用者が登録している
この3条件がそろった場合のみ利用できます。ちょっとハードルが高いですね……。サービス側が対応していないことには使用できないので、利用者側だけではどうにもなりません。
サービス側にいまいち浸透していない理由として、利用者側がパスワードを忘れてしまった場合に購入をやめてしまったり、パスワードを使い回したりするリスクや、そもそも利用者側で3Dセキュアの登録が進んでいないことなどが挙げられ、ジレンマに陥っている状況です。
利用者側でも3Dセキュアがなぜ必要なのかを理解し、まずは利用登録を実施し、パスワードをきちんと管理しておくようにしましょう。パスワードの作成管理方法はこちらの記事をご参照ください。
「セキュリティコード」だけだと不十分?
3Dセキュア以外のセキュリティ対策として「セキュリティコード」があります。セキュリティコードはクレジットカード裏面の署名欄にある数字で、クレジットカード情報の入力の際に、その入力を求められたこともあるでしょう。
「カードの裏側に書かれているから、所有者しか見られないし、知らない」という前提で、正しいセキュリティコードが入力されていれば、カードの所有者本人だと確認できるという理屈です。しかし、クレジットカード自体を入手してしまえば正当な所有者本人でなくても使用できるわけですから、本人認証にはなっていません。
こちらの記事にあるように、クレジットカード番号は「クレジットマスター」と呼ばれる手法で割り出すことができます。また、セキュリティコードは3桁(アメックスは4桁)の数字でしかありませんので、1つのクレジットカード番号候補に付き1000回のログイン試行で突破できてしまいます。
これまでのクレジットカード情報漏えいでは、セキュリティコードもセットで流出した事例もあります。実際にこれまでに発生してきた番号盗用のほとんどが、これらの手法によるものなのです。もはやセキュリティコードでは番号盗用を防ぐことはできません。
Copyright © ITmedia, Inc. All Rights Reserved.


今さら聞けない「認証」のハナシ
認証セキュリティ専門企業であるパスロジが、専門用語が飛び交いがちなセキュリティの知識・話題から、「認証」関連分野を中心にできるだけ分かりやすく紹介します。
この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
「年齢は合ってますが、人間ではありません」 6歳の飼い猫に届いた“進研ゼミの案内” なぜ届いたのかベネッセに聞いた
-
2
GMO熊谷代表「社内ホワイトハッカーが事前に指摘」も対策遅れ、国に「能動的サイバー防御」要請 「責任転嫁では」SNSで批判も
-
3
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
4
Apple、「iPad mini」を大幅刷新 8.5インチOLEDとA20 Pro搭載、防水にも対応 11万9800円から
-
5
「5年でバッテリーが使い物にならなくなる」は本当か テスラ「モデル3」5年目点検で分かったこと
-
6
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
7
ジョーシンへの不正アクセス、最大623万件漏えいか 運転免許証2件・マイナカード1件なども
-
8
グッスマに不正アクセス、公式EC閉鎖 会員の住所や注文履歴など漏えいか 再開目処立たず
-
9
野村総研、サイバー攻撃時の「能動的なシステム停止」を支援する新サービス
-
10
タイムズカー流出で顧客らが損害賠償求め運営会社提訴へ サイト開設の弁護士が記者会見
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR