




















ITの過去から紡ぐIoTセキュリティ
政府のIoT機器調査、無差別の「力業」に踏み切った背景は(2/4 ページ)
NOTICEの特定アクセスでは、まず約2億件に上る国内のIPv4アドレスに対して1日1回の間隔でポートスキャンを行い、サービスが公開され接続できる状態にあるかを確認します。そして公開ポートがあると判断した対象に対してのみ、容易に推測できたり、過去の攻撃に用いられたりしたIDとパスワードの組み合わせを約100通り入力し、ログインが成功するかどうかを試します。もし成功すれば、Miraiのようなマルウェアに感染するリスクが高い脆弱な機器と判断できるわけです。
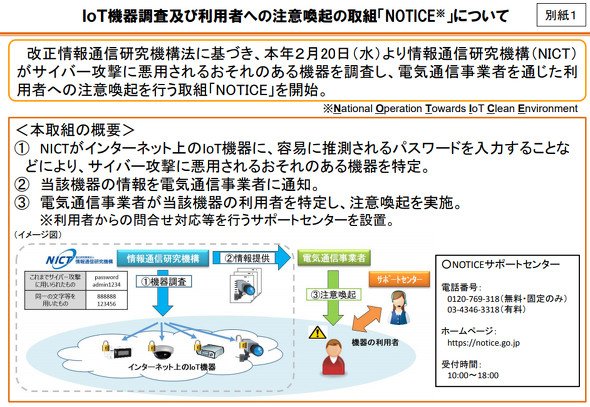 NOTICEの概要=総務省のニュースリリースより
しかし、その後は違うと説明されています。NOTICEの特定アクセスでもしログインに成功した場合は、機種特定のための情報とIPアドレス、タイムスタンプ、ポート番号を記録した上でそのまま退出します。そもそも機械的なアクセスのためグラフィカルユーザーインタフェース(GUI)にアクセスして機器の設定を変更したり、コンテンツや画像を盗み見たりといった操作は行いませんし、別途保存するログによってそのことを担保するといいます。もし、スキャン行為によって機器の動作に何らかの副作用が生じた場合にも、このログを基に調査できると期待したいところです。
他にも違いはいくつかあります。まずは目的です。NOTICEは、Miraiやその亜種のようなマルウェアに侵入される恐れのあるIoT機器を特定し、ユーザーに注意喚起を促し、対策を進めてもらうことを狙っています。ですからNICTでは特定ログインによって得た情報をISPに提供し、ISPから機器の利用者に設定変更やファームウェアのアップデートといった対策を取るよう注意喚起を行う流れです。いきなり「対策してください」とメールが来ても具体的にどうしたらいいか分からないユーザーのために、手順などを案内するコールセンターも用意します。
何より、Miraiなどのマルウェアは堂々たる(?)不正アクセスですが、NOTICEの特定アクセスは改正法によって、5年間の時限立法措置として、「不正アクセス禁止法」でいう不正アクセス行為から除外されることになります。
「特定アクセス」という力業に至った背景とは
けれど、わざわざNOTICEのような取り組みをする前に、IoT機器についても皆がセキュリティ対策をすればいいじゃないか――といいたいところです。それが理想なのですが、なかなか対策は進んでいません。
Copyright © ITmedia, Inc. All Rights Reserved.


ITの過去から紡ぐIoTセキュリティ
家電製品やクルマ、センサーを組み込んだ建物そのものなど、あらゆるモノがネットにつながり、互いにデータをやりとりするIoT時代が本格的に到来しようとしています。それ自体は歓迎すべきことですが、IoT機器やシステムにおける基本的なセキュリティ対策の不備が原因となって、思いもよらぬリスクが浮上しているのも事実です。 この連載ではインターネットの普及期から今までPCやITの世界で起こった、あるいは現在進行中のさまざまな事件から得られた教訓を、IoTの世界に生かすという観点で、対策のヒントを紹介していきたいと思います。
この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
資さんうどん、従業員の退職理由などが外部から閲覧可能に 委託先の勤怠システムに設定不備
-
3
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
4
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
5
auメールで朝から障害 全国で利用しづらい状況に
-
6
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
7
メアドを検索→AIで“その人専用フィッシングメール”を生成する手法、クリック率が約2.7倍に 7000人以上で実験
-
8
GMO不正アクセスの犯人サイト、ドメイン停止を確認
-
9
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
-
10
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR