




















架空世界で「認証」を知る
認証と認可の違い、説明できる? 「勇者王ガオガイガー」で解説してみる(3/4 ページ)
「認可」と「認証」は不可分、諸君も人ごとではない
今回見てきたのは兵器使用の「認可」が先にあり、その後「認証」するというプロセスだったが、通常は「認証」した後で、使用を「認可」するというプロセスを踏むことが多い。これは諸君も経験したことがあるだろう。
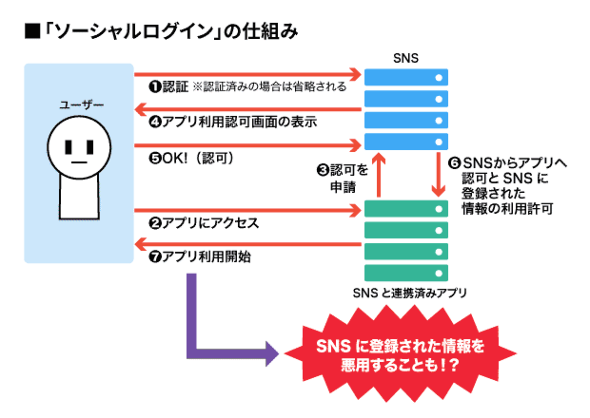
TwitterやFacebookなどのSNSにある「ソーシャルログイン」もその1つだ。SNSに連携したアプリケーションを、IDやパスワードの登録が不要で使用できるようになる機能である。
仕組みはこうだ。
まずSNSで、諸君がそのアカウントの持ち主かどうかの「認証」を行う。そして、その連携アプリケーションにSNSの機能を使用させてもよいか「認可」するための画面が表示される。ここでOKすれば、そのアプリケーションにSNSの機能(の一部)を使用できるよう「認可」される。
Twitterでよく、スパムアプリケーションにアカウントを乗っ取られ、大量のスパムツイートをしてしまった……といった事例があるが、これはスパムアプリケーションに利用者自身が「認可」してしまったからに他ならない。
「認可」するアプリケーションが自分の思っているようなものか、信頼できる運営者かどうかは適切に見極めないといけない。
代理認証サービスを運営しているSNS側では、連携アプリケーションの安全性を保証しているとは限らないのだ。これはしっかりと覚えておこう。
これはTwitterだけではなく、FacebookやInstagramなど、どのSNSでも同様だ。このような代理認証サービスを安易に使うと痛い目に遭うので注意するように!
余談:認可のもっと詳しい話
セキュリティ業界的に言えば、認可はもうちょっと違う意味に使われる場合も多い。
Copyright © ITmedia, Inc. All Rights Reserved.


架空世界で「認証」を知る
小説やマンガや映画やアニメやゲームといった「架空の世界に現れる、認証的なモノ」を伝える連載「架空世界 認証セキュリティセミナー」を転載。ITを活用する上で無視できない認証とセキュリティの話題を、楽しく分かりやすく伝える認証セキュリティの情報サイト「せぐなべ」内のコンテンツです。
この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
4
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
5
GMO不正アクセス、犯人側は「27日に顧客のPC攻撃」予告 GMOが端末回収、ホワイトハッカーが解析中
-
6
GMO、攻撃者による情報公開を確認 顧客データ含むか調査中 追加の見舞金も検討
-
7
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
-
8
「5年でバッテリーが使い物にならなくなる」は本当か テスラ「モデル3」5年目点検で分かったこと
-
9
GMO熊谷代表「社内ホワイトハッカーが事前に指摘」も対策遅れ、国に「能動的サイバー防御」要請 「責任転嫁では」SNSで批判も
-
10
「年齢は合ってますが、人間ではありません」 6歳の飼い猫に届いた“進研ゼミの案内” なぜ届いたのかベネッセに聞いた
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR