




















「7pay」不正ログイン被害で話題「二段階認証」とは?
モバイル決済サービス「7pay」で不正ログイン被害が相次いだ問題で、運営元のセブン・ペイが7月4日、記者会見を開いて謝罪しました。その中で、記者が「なぜ、二段階認証を導入していなかったのか」と質問しましたが、同社の小林強社長が明言を避け、ネット上で波紋を呼んでいます。ここで問題視されている「二段階認証」とはどのようなものでしょうか。
二段階認証とは?
二段階認証とは、Webサービスなどにログインする際、ID・パスワードの他に、メールやSMS(ショートメッセージサービス)で送られてくるコードを入力する――というように、利用者認証を2回に分けて行う手法です。パスワードが流出した場合に備え、チェック機能をもう一段階設けておくことで、アカウントの乗っ取りを防ぐ目的があります。
少し似た言葉に、多要素認証(二要素認証)というものもあります。認証に使う「要素」には、ID・パスワードなどの「本人しか知らない情報」の他、ICカードやスマホなど「本人が持っている物」、さらには指紋や虹彩など「本人の身体的な特徴」といった種類があり、これらを組み合わせるのが多要素認証です(関連記事)。
7payでは、こうした二要素認証や多要素認証を採用していなかったため、第三者が会員ID(メールアドレス)やパスワードを知っていれば、アカウントを乗っ取ることができてしまいました。
二段階認証にも弱点はある?
二段階認証は、Webサービスやスマホアプリに広く使われていますが、弱点もあります。例えば、内閣サイバーセキュリティセンター(NISC)が公開している「インターネットの安全・安心ハンドブック」をみると、76ページ目に「二段階認証を破る『中間者攻撃』」という解説があります。
ハンドブックでは、PCから二段階認証に対応したネットバンキングなどを利用する際の注意点を紹介。銀行のサイトにIDとパスワードを入力してログインするとき、使い捨てのパスコードがスマホに送られてきて、PCで入力する例を挙げています。
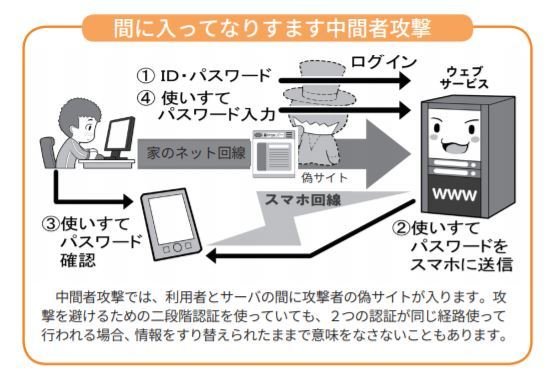 「インターネットの安全・安心ハンドブック」の「二段階認証を破る『中間者攻撃』」より
このとき、利用者が銀行サイトだと思い込んでいたものが、攻撃者が用意した偽サイトだと、入力したパスコードが攻撃者にも分かってしまう――というわけです。二段階認証では、こうした中間者攻撃を防げない場合もあります。NISCは「結局、偽サイトによる攻撃は、利用者自身で自分がどこのWebサイトを見ているのか、注意して確認する以外に対策はありません」と呼び掛けています。
今回の不正ログイン被害をきっかけに、皆さんが使っているWebサービスやスマホアプリのセキュリティはどうか、確かめてはいかがでしょうか。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
2
GMO不正アクセス、犯人側は「27日に顧客のPC攻撃」予告 GMOが端末回収、ホワイトハッカーが解析中
-
3
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
4
GMO、PCのバックアップと電源オフ呼びかけ VPS利用者に きょう正午の攻撃予告受け
-
5
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
6
「年齢は合ってますが、人間ではありません」 6歳の飼い猫に届いた“進研ゼミの案内” なぜ届いたのかベネッセに聞いた
-
7
GMO熊谷代表「社内ホワイトハッカーが事前に指摘」も対策遅れ、国に「能動的サイバー防御」要請 「責任転嫁では」SNSで批判も
-
8
「5年でバッテリーが使い物にならなくなる」は本当か テスラ「モデル3」5年目点検で分かったこと
-
9
「若手はAI使うな」は“老害”なのか? 新人教育で「AI禁止」した企業の1年後
-
10
政府、サイバー攻撃の「緊急対策パッケージ」来週中に策定へ 高市首相がサイバー閣僚会議の初会合で指示
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR