




















法人向け「ウイルスバスター」の脆弱性を狙った攻撃 トレンドマイクロが修正プログラムの導入を呼びかけ
トレンドマイクロは9月10日、同社の法人向けセキュリティソフトの脆弱(ぜいじゃく)性を悪用した攻撃があったとして、ユーザーに最新の修正プログラムを適用するよう呼びかけている。
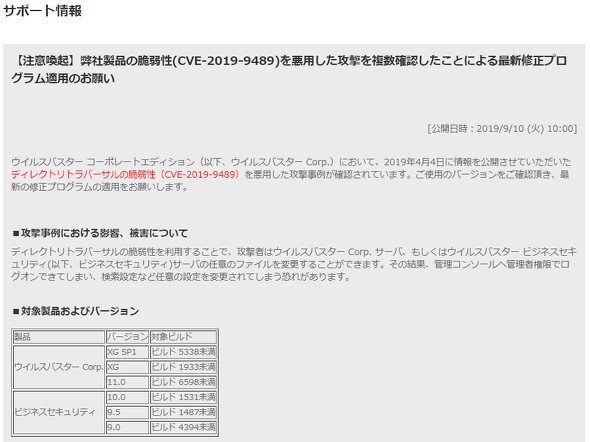
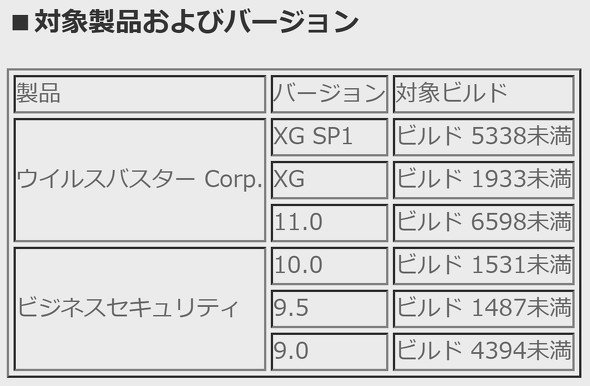
対象は「ウイルスバスター コーポレートエディション」と「ウイルスバスタービジネスセキュリティ」の一部バージョン。脆弱性が悪用されると、同ソフトをインストールしたサーバにある任意のファイルが第三者に変更され、管理コンソールにも管理者権限でログオンされてしまう恐れがあるという。
今回の脆弱性は、トレンドマイクロが4月に公開した「ディレクトリトラバーサルの脆弱性」と同じ。同社は各種設定が第三者に変更されていないかを確認することを推奨している。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
「侵入経路塞いだが、バックドアから……」不正アクセス105時間の攻防、分単位で報告 防災メールのアルカディア
-
2
ソースネクスト、パスワードなぜ平文で流出 「暗号化していたが、鍵にアクセスできるシステムに侵入された」
-
3
スクエニアカウントに不正ログイン、他社で流出の情報使用か 全アカウントのパスワード強制リセットも視野に
-
4
NECの委託先にサイバー攻撃 正規アカウント悪用し顧客のサーバ暗号化、個人情報の漏えいも
-
5
阪急阪神百貨店などの共通ID、ほぼ全会員分漏えい 約126万件 予約サイトに不正アクセス
-
6
メドレー、不正アクセスで停止中のサービスを作り直して再開へ 従来システムは再稼働させず
-
7
家電量販のJoshin、不正アクセスで一部サービス停止 個人情報漏えい「可能性否定できず」
-
8
デジタル庁、政府職員18万人にAIエージェント環境を展開──「源内」で提供開始、独自の安全基準も
-
9
ニフティ、54万件超漏えいの可能性 光回線の申し込みシステムに不正アクセス
-
10
日本企業狙う不正アクセスにAI 攻撃者が自律型侵入テスト「ARTEX」を悪用 GMOイエラエ調査
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR