




















ITの過去から紡ぐIoTセキュリティ
「変なホテル舞浜」卵型ロボの脆弱性報告、なぜ「不審扱い」された? 不幸なすれ違いの背景(1/3 ページ)
「変なホテル舞浜 東京ベイ」の客室に設置されていたロボット「Tapia」に、不正操作につながる脆弱性が存在していたことが明らかになりました。変なホテルを運営するH.I.S.ホテルホールディングスとTapiaの開発元であるMJIは10月17日、セキュリティを強化する旨を発表しましたが、一連のプロセスから考えさせられることは多そうです。
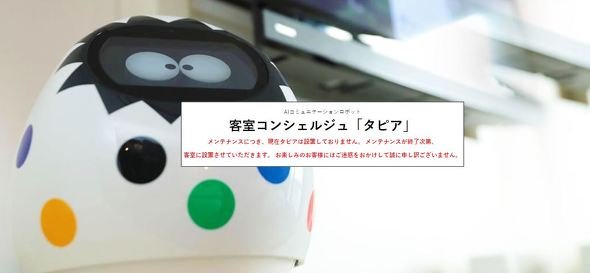 「変なホテル舞浜 東京ベイ」の客室に設置されていた、卵型コミュニケーションロボット「Tapia」=同ホテルの公式サイトより
連載:ITの過去から紡ぐIoTセキュリティ
家電製品やクルマ、センサーを組み込んだ建物そのものなど、あらゆるモノがネットにつながり、互いにデータをやりとりするIoT時代が本格的に到来しようとしています。それ自体は歓迎すべきことですが、IoT機器やシステムにおける基本的なセキュリティ対策の不備が原因となって、思いもよらぬリスクが浮上しているのも事実です。
この連載ではインターネットの普及期から今までPCやITの世界で起こった、あるいは現在進行中のさまざまな事件から得られた教訓を、IoTの世界に生かすという観点で、対策のヒントを紹介していきたいと思います。
顧問弁護士に相談した上で回答は「保留」
Tapiaは、Androidを搭載し、音声で操作できるコミュニケーションロボットです。変なホテルではコンシェルジュの役割を果たし、宿泊客向けに交通情報や天気などを教えてくれますが、NFC(近距離無線通信)経由で設定画面にアクセスできる脆弱性がありました。ここから任意のアプリをインストールすることで、遠隔から映像や音声を取得できてしまう恐れがあり、開発元は修正に向けた手を打ったと説明しています。
既に報じられている通り、Tapiaの脆弱性が公になったきっかけは、変なホテルの宿泊客だったLance R. Vickと名乗るセキュリティエンジニアによるTwitterへの投稿でした。その投稿では、管理画面を表示させたTapiaの画像とともに「90日間の猶予期間を与えたが、ベンダーは対応してくれなかったため公開した」という記述がありました。
H.I.S.ホテルホールディングスによると、確かにこの投稿の約90日前に当たる7月6日、脆弱性を指摘するメールが宿泊客から届いていたそうです。しかし同社は「報奨金を目的とした不審なメールとして受け止め、コンタクトを回避」していました。
同社の説明では、届いたメールの内容は確かに脆弱性に関する指摘だったものの具体性がなく、「自分は専門家なので連絡してほしい、対応などがない場合は90日という期限で公開する」というものだったそうです。このうち、「90日という期限で公開する」という部分を問題視し、顧問弁護士に相談した上で回答を保留したと説明しています。
同社は並行してMJIに連絡し、以下の対策を8月の時点で取ったそうです。
- Tapiaの液晶に表示される内容を変更し、安易にタスクバーなどが表示されないようにする
- Tapiaの背面にあるUSBコネクターへの接続をカットする
しかしNFC機能に起因する問題など、修正されていない脆弱性情報が公開されるという、残念な事態になってしまいました。
「隠す」と「全公開」の間に“落としどころ”
良かれと思って脆弱性を指摘したセキュリティ技術者と、どのように情報を受け止め、対処すべきかが分からない企業のすれ違いは、2000年前後にITの世界で繰り返されてきました。この問題が今、IoT機器を巡って再び繰り返されているように思います。
Copyright © ITmedia, Inc. All Rights Reserved.


ITの過去から紡ぐIoTセキュリティ
家電製品やクルマ、センサーを組み込んだ建物そのものなど、あらゆるモノがネットにつながり、互いにデータをやりとりするIoT時代が本格的に到来しようとしています。それ自体は歓迎すべきことですが、IoT機器やシステムにおける基本的なセキュリティ対策の不備が原因となって、思いもよらぬリスクが浮上しているのも事実です。 この連載ではインターネットの普及期から今までPCやITの世界で起こった、あるいは現在進行中のさまざまな事件から得られた教訓を、IoTの世界に生かすという観点で、対策のヒントを紹介していきたいと思います。
この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
4
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
5
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
-
6
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
7
So-net、会員情報約259万件が漏えい 一部メールサービスではパスワードも流出
-
8
メアドを検索→AIで“その人専用フィッシングメール”を生成する手法、クリック率が約2.7倍に 7000人以上で実験
-
9
GMO不正アクセス、犯人側は「27日に顧客のPC攻撃」予告 GMOが端末回収、ホワイトハッカーが解析中
-
10
IPO目論見書に「AIは人類の存亡リスク」「コードの9割はClaude製」 Anthropicが示した規格外の見立て
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR