




















この頃、セキュリティ界隈で
今度は「CoronaBlue」? Microsoft SMBに新たな脆弱性、手違いで情報公開のフライングも
ファイルやプリンタなどの共有に使われるMicrosoftのプロトコル「Server Message Block (SMB) 」の脆弱性といえば、かつて悪名高いハッキングツール「EternalBlue」に利用され、ランサムウェア「WannaCry」の被害が拡大する一因になったことは今も記憶に新しい。そのSMBにまた脆弱性が発覚した。しかもこの情報は、手違いでフライング公開されてしまったらしく、Microsoftは定例外のアップデートを緊急リリースする対応を強いられた。
Microsoftは3月10日に月例セキュリティ更新プログラムを公開した。ここまでは予定通り。しかしその数時間後、SMBバージョン3の未解決の脆弱性に関するガイダンスを別途公開し、翌日には回避策に関する具体的な説明を追加した。この脆弱性を修正する更新プログラムがまだ存在しないので、攻撃回避のための対策を講じるよう促す内容だった。
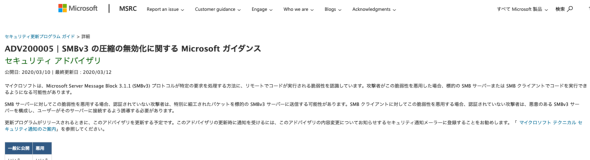 ADV200005 | SMBv3 の圧縮の無効化に関する Microsoft ガイダンス
その時点で脆弱性を突く攻撃は確認されていなかった。そうした脆弱性について、更新プログラムの準備ができていないのに、Microsoftがわざわざ情報を公開するのは異例だった。
脆弱性は、Windows 10バージョン1903で導入されたSMBv3圧縮処理の新機能に存在する。悪用されれば、細工を施したパケットを送り付けることによって、リモートで任意のコードを実行される恐れがある。
実はセキュリティ企業のFortinetやCisco傘下のTalosは3月10日、Microsoftより前に、この脆弱性のことをブログなどで取り上げていた。Talosのブログには、Microsoftのガイダンスにはなかった「CVE-2020-0796」という識別番号も入っていた。
Talosは間もなくこの部分をブログから削除したが、キャッシュがTwitterなどで出回って内容は広く知れ渡った。この中でTalosは、「この脆弱性が悪用されれば、被害者から被害者へと簡単に移動する『wormable(ワームの侵入を許す)』攻撃にシステムがさらされる」と警告していた。
そうした警告は、SMBv1の脆弱性を突いて過去に猛威を振るったEternalBlueやWannaCryを思い起こさせる。そこで今回の脆弱性は、新型ウイルスの流行と絡めて一部で「CoronaBlue」と命名された。また、いったん公開された情報が撤回されたりした経緯から、存在しているのに目に見えない幽霊のような脆弱性という意味で「SMBGhost」とも呼ばれた。
情報公開をめぐるハプニングが起きた経緯は不明だが、セキュリティ企業や専門家の間で情報を共有するための「Common Vulnerability Reporting Framework(CVRF)」や、Microsoftが信頼できるウイルス対策ソフトメーカーを対象として、月例セキュリティ更新プログラムが一般に公開される前に情報を提供する「Microsoft Active Protections Program(MAPP)」が原因だった可能性が取りざたされている。
SMBv3の脆弱性についていち早く伝えたFortinetやTalosは、こうしたプログラムを通じて事前に情報を受け取れる立場にあった。Microsoftは当初、月例更新プログラムでSMBv3の脆弱性も修正する予定でパートナー各社に通知していたが、対応が間に合わなかったために直前で撤回した可能性がある。別のセキュリティ企業のDuo Securityは、「この脆弱性が(Microsoftの月例更新プログラムの)最終リリースに含まれていないことにパートナーが気付かず、月例更新プログラムがリリースされた時点で自分たちの知っていることを共有してしまった可能性がある」と推測している。
 Duo Securityの記事
いずれにしても、この脆弱性の重大性に変わりはない。かつてWannaCryなどのランサムウェア感染が拡大したのは、パッチを適用しないまま放置されていたシステムが多かったためだとDuo Securityは指摘し、今回の脆弱性も「同じようなワームの大流行を引き起こす可能性がある」と予想する。
ただし、WannaCryが悪用したSMBv1の脆弱性は広範に影響が及んでいたのに対し、今回の脆弱性はSMBv3の圧縮処理の新機能に存在していて、影響を受けるのは比較的新しいバージョンのWindows 10とWindows Serverに限られる。そうした理由から、「確かに深刻ではあるが、これはWannaCry 2.0ではない」(Rendition Security創業者のジェイク・ウィリアムズ氏)と指摘する専門家もいる。
Microsoftは3月12日に公開した定例外の更新プログラムで、この脆弱性を修正した。攻撃に利用される可能性は大きいとして、できるだけ早く更新プログラムを適用するか、回避策を講じるよう呼び掛けている。
Copyright © ITmedia, Inc. All Rights Reserved.


この頃、セキュリティ界隈で
海外のセキュリティ関連ニュースを追い続けている鈴木聖子さんによる、最近のセキュリティニュースブリーフィング。隔週でお届けします。
この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
2
Apple、「iPad mini」を大幅刷新 8.5インチOLEDとA20 Pro搭載、防水にも対応 11万9800円から
-
3
「年齢は合ってますが、人間ではありません」 6歳の飼い猫に届いた“進研ゼミの案内” なぜ届いたのかベネッセに聞いた
-
4
GMO熊谷代表「社内ホワイトハッカーが事前に指摘」も対策遅れ、国に「能動的サイバー防御」要請 「責任転嫁では」SNSで批判も
-
5
GMO不正アクセス、犯人側は「27日に顧客のPC攻撃」予告 GMOが端末回収、ホワイトハッカーが解析中
-
6
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
7
「5年でバッテリーが使い物にならなくなる」は本当か テスラ「モデル3」5年目点検で分かったこと
-
8
ジョーシンへの不正アクセス、最大623万件漏えいか 運転免許証2件・マイナカード1件なども
-
9
グッスマに不正アクセス、公式EC閉鎖 会員の住所や注文履歴など漏えいか 再開目処立たず
-
10
野村総研、サイバー攻撃時の「能動的なシステム停止」を支援する新サービス
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR