




















教育機関向けSaaS「Classi」に不正アクセス 約122万人のユーザーIDなど流出の恐れ
オンライン学習用の教材などを配信する教育機関向けSaaS「Classi」を提供するClassiは4月13日、第三者の不正アクセスにより、約122万人分のIDなどが閲覧できる状態になっていたと発表した。現在は復旧済みで、今後は再発防止に努めるとしている。
 教育機関向けSaaS「Classi」
不正アクセスがあった時期は、4月5日午後2時5分~午後4時19分。閲覧された疑いのある情報は、(1)ClassiのユーザーID(約122万人分)、(2)パスワードを暗号化した文字列(約122万人分)、(3)教員ユーザーが任意で公開している自己紹介文(2031件)――の3種類。パスワード本体が閲覧された恐れはないという。
これらの情報を第三者に悪用されないよう、同社はユーザーにパスワードを変更するよう呼びかけている。今後は他要素認証などを導入する他、サイバー攻撃への対策を強化し、再発を防ぐとしている。
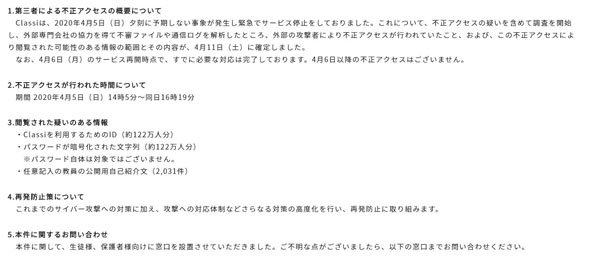 Classiによる経緯説明
Classiは「予期しない事象が発生した」として4月5日夕方に同サービスを停止。外部企業の協力のもとで通信ログなどを分析した結果、不正アクセスが発覚したという。対処を終え、サービスを再開した6日以降は不正アクセスは起きていないとしている。
Classiは、ベネッセホールディングスとソフトバンク(現ソフトバンクグループ)の合弁で2014年に創業した。
Copyright © ITmedia, Inc. All Rights Reserved.


関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
4
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
5
GMO不正アクセス、犯人側は「27日に顧客のPC攻撃」予告 GMOが端末回収、ホワイトハッカーが解析中
-
6
「5年でバッテリーが使い物にならなくなる」は本当か テスラ「モデル3」5年目点検で分かったこと
-
7
GMO熊谷代表「社内ホワイトハッカーが事前に指摘」も対策遅れ、国に「能動的サイバー防御」要請 「責任転嫁では」SNSで批判も
-
8
「年齢は合ってますが、人間ではありません」 6歳の飼い猫に届いた“進研ゼミの案内” なぜ届いたのかベネッセに聞いた
-
9
GMO、攻撃者による情報公開を確認 顧客データ含むか調査中 追加の見舞金も検討
-
10
タイムズカー、お見舞金3000円の算定基準は? パーク24に聞いた
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR