




















Amebaの広告配信システムで不正アクセス 氏名やメールアドレスなど約1000件に影響
サイバーエージェントは4月7日、同社が運営する広告配信システム「Ameba Infeed」「AmebaDSP」で、第三者による不正アクセスが発生し、ユーザーの氏名やメールアドレスなど約1000件が一時的に外部からアクセスできる状態になっていたと発表した。現在は復旧済み。
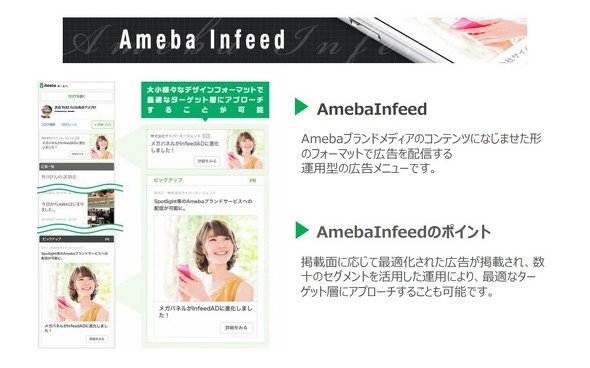
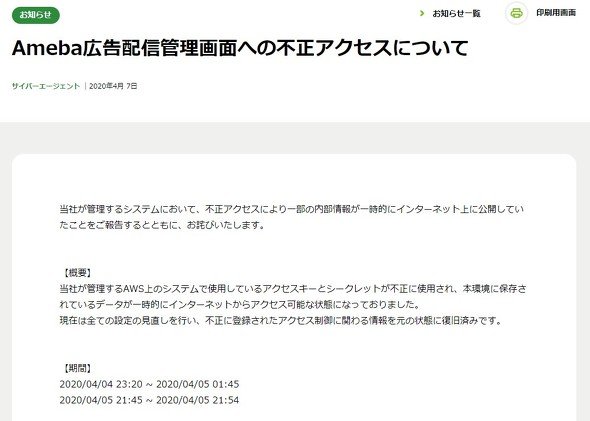
内部情報が外部から閲覧できるようになっていたのは、4日午後11時20分~5日午前1時45分と、5日午後9時50分ごろの2回。Ameba InfeedやAmebaDSPを使うユーザーの氏名とメールアドレス、ログイン時のユーザー名、パスワードのハッシュ値、広告配信に関する情報など1027件が公開されていた。
Amazon Web Services(AWS)上で動かしているシステムに不正ログインされたことが原因で、データの閲覧やプログラムの操作に必要な「アクセスキー」と「シークレット」が何者かによって不正に操作されたという。
同社は今後、再発防止策として、今回使われたアクセスキーの失効やアクセス権限の見直しを行うとしている。
【編集履歴:2020年4月7日午後4時30分 初出時、タイトルを「Abemaの広告配信システム」としていましたが、正しくは「Amebaの広告配信システム」でした。お詫びして訂正いたします】
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
4
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
5
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
-
6
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
7
So-net、会員情報約259万件が漏えい 一部メールサービスではパスワードも流出
-
8
メアドを検索→AIで“その人専用フィッシングメール”を生成する手法、クリック率が約2.7倍に 7000人以上で実験
-
9
「自分の個人情報が漏えいした……どうすれば?」 IPAが対処法公開
-
10
IPO目論見書に「AIは人類の存亡リスク」「コードの9割はClaude製」 Anthropicが示した規格外の見立て
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR