




















Twitter大規模乗っ取り、従業員への「スピアフィッシング」で内部システムにアクセス
米Twitterは7月30日(現地時間)、15日に発生した著名人アカウントの大量乗っ取り・偽ツイート事件の調査の経過報告を行った。攻撃の手口は従業員へのスマートフォンによる「スピアフィッシング攻撃」だと説明した。
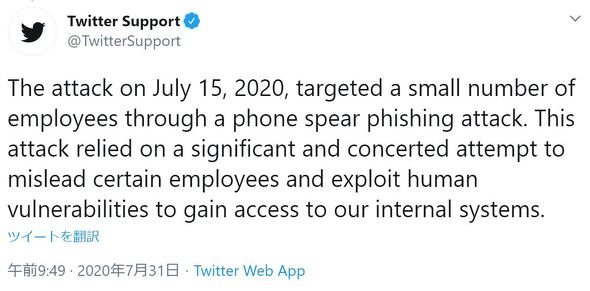
スピアフィッシングとは、特定の人物に狙いを定めて攻撃するフィッシングだ。攻撃者は標的にする人物に関する情報を事前に集め、精巧な「えさ」を準備する。
Twitterは「この攻撃は、特定の従業員に判断を誤らせ、人間の脆弱性を悪用して内部システムにアクセスするという巧妙で協調的な手口によるものだ」と説明した。例えば、従業員になりすまして標的とする内部システムへのアクセス権を持つ従業員と親しくなり、何らかの「えさ」と引き換えに資格情報を見せてもらったのかもしれない。「これは、われわれのチームの各個人がわれわれのサービスを守るためにいかに重要であるかを印象づけた」という。
同社はまた、前回の経過報告では8アカウントから「Twitterデータ」がダウンロードされたとしていたところを、7アカウントに訂正した。
Twitterは、この事件後、従業員によるデータへのアクセスレベルについての懸念が高まったことを受け、アカウントサポートのための独自ツールがあるが、このツールへのアクセスは厳しく制限されていると説明した。今回の事件を受け、これらのツールをさらに高度化する方法について鋭意検討しているという。
調査完了まで、内部ツールへのアクセスを大幅に制限しており、そのためデータダウンロード機能と「Twitterデータ」へのアクセス機能がいまだ制限されており、開発者プラットフォームへの対応が遅くなっているとし、こうした遅延について謝罪した。
この事件は、15日にビル・ゲイツ氏、イーロン・マスク氏、バラク・オバマ氏など多数の著名人が突然ビットコイン詐欺ツイートを投稿したというもの。攻撃者はまだ判明しておらず、現在米連邦捜査局(FBI)が捜査中だ。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
4
GMO不正アクセスの犯人サイト、ドメイン停止を確認
-
5
資さんうどん、従業員の退職理由などが外部から閲覧可能に 委託先の勤怠システムに設定不備
-
6
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
7
メアドを検索→AIで“その人専用フィッシングメール”を生成する手法、クリック率が約2.7倍に 7000人以上で実験
-
8
So-net、会員情報約259万件が漏えい 一部メールサービスではパスワードも流出
-
9
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
-
10
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR