




















ゆうちょ銀行の不正引き出し、メルペイでも発生 被害総額は約50万円
メルカリ子会社のメルペイは9月16日、キャッシュレス決済サービス「メルペイ」を利用して、ゆうちょ銀行から残高を不正に引き出す被害が発生したと発表した。被害件数は3件で、被害総額は合計で49万8113円。メルペイはこれを受け、ゆうちょ銀行の口座の新規登録と残高のチャージを一時停止した。
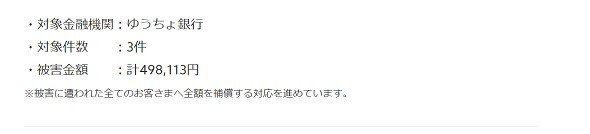 被害の詳細(メルペイ公式サイトから抜粋)
3件の被害は8月以降に発生。いずれも第三者による不正引き出しという。メルペイは、近日中に被害者へ全額補償する方針だ。
メルペイは16日、不正利用対策として本人確認の仕組みを強化。従来は、本人確認書類と顔写真を使ってオンラインで本人確認を行う「eKYC」を、後払い決済サービス「メルペイスマート払い」の利用登録時などに実施していたが、今後は一部の金融機関で残高チャージや口座の新規登録を行う際にも実施する。
メルペイは16日時点では、eKYCの対象となる金融機関名を公表していないが、順次拡大するとしている。
ゆうちょ銀行は15日、利用者の入金情報などを金融機関に通知する「即時振替サービス」を使って提携していた12社のうち、NTTドコモやPayPayに加え、未公表の3社で不正引き出し被害があったと報告していた。メルペイは、このうち1つが自社での被害と認めている。
被害の発生を受け、メルペイを含む決済サービス事業者8社は、ゆうちょ銀行が定める本人認証方法である2要素認証を導入していないとして、同行から口座連携を順次停止すると告知されていた。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
4
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
5
GMO不正アクセス、犯人側は「27日に顧客のPC攻撃」予告 GMOが端末回収、ホワイトハッカーが解析中
-
6
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
-
7
「5年でバッテリーが使い物にならなくなる」は本当か テスラ「モデル3」5年目点検で分かったこと
-
8
GMO熊谷代表「社内ホワイトハッカーが事前に指摘」も対策遅れ、国に「能動的サイバー防御」要請 「責任転嫁では」SNSで批判も
-
9
「年齢は合ってますが、人間ではありません」 6歳の飼い猫に届いた“進研ゼミの案内” なぜ届いたのかベネッセに聞いた
-
10
グッスマに不正アクセス、公式EC閉鎖 会員の住所や注文履歴など漏えいか 再開目処立たず
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR