




















この頃、セキュリティ界隈で
セキュリティ企業が描き出す「歪曲された」実態 大学研究者が検証
セキュリティ関連ニュースを追っていると、ウイルス対策ソフトのメーカーや、セキュリティ対策サービスを手掛ける企業の発表に接することがとても多い。当然ながらそうした発表には、サイバー攻撃の恐ろしさを強調しながら自社の名前を売り、自分たちの製品やサービスの宣伝につなげようとする意図が透けて見える。
そうしたセキュリティ企業の発表のために、サイバー攻撃の脅威に関する実態が歪(ゆが)められて伝わっているのではないか――。スイスとカナダの研究者が、そんな検証を行った結果を学術誌の「Journal of Information Technology & Politics」に発表している。
 サイバー攻撃の実態が歪曲されていると警告
この論文は、スイス連邦工科大学とカナダ・トロント大学の3人の研究者が発表した。民間のセキュリティ企業の報告内容は多くの場合、国家が関与する非常に高度なサイバー攻撃や、政府機関・大手企業など注目度の高い被害者を狙った攻撃に脚光を浴びせる。だがそうした発表の裏で、高額なセキュリティ製品を買ってくれない一般市民を脅かす脅威はないがしろにされているのではないか、というのが研究チームの仮説だ。
そこで研究チームは2009~2018年にかけて発表された標的型脅威に関する報告書700件の内容を分析した。内訳は、「商業的脅威インテリジェンスベンダー」(つまり営利目的の民間セキュリティ企業)が発表した報告書629件と、トロント大学Citizen Labなど独立系の研究機関が発表した報告書71件だった。
分析の結果、民間企業の報告書で「市民社会(つまり一般ユーザー、活動家やジャーナリストなどを含む)に対する脅威」を取り上げていたものは、629件中82件(13%)にすぎず、残る87%は市民社会に言及していないことが分かった。この82件の中でも、市民社会に照準を絞ったものは22件(全体の中の4%)のみだった。
研究チームは「商業企業による報告が可能であるにもかかわらず、報告されていない脅威現象が存在する」と論じ、「商業企業の脅威報告書では、市民社会に対する脅威が過少報告されている」と見る。
報告の偏りは、国別に見た報告内容にも表れていた。市民社会が標的にされた事案に関する民間企業の報告書では、アフリカや中南米の国に関する報告がほとんど欠落していたのに対し、独立系の報告書ではそうした国にも言及していた。「世界の北側の先進国の方が裕福で、ほとんどのセキュリティ企業は本社が北側にあることから、その地域を標的にした脅威の報告が優先される」と研究チームは言う。
また、攻撃を仕掛けたとされる国について調べたところ、民間企業の報告書では、市民社会を脅かす脅威の88%について、米国と敵対する中国、ロシア、イランの3カ国と結びつけていた。「セキュリティ企業のほとんどは北米を拠点としていることから、北米が主要な敵とみなすロシア、イラン、中国、北朝鮮による脅威の報告が優先される」(研究チーム)
一方、独立系の報告書では、中国、ロシア、イランの「ビッグスリー」が関与する攻撃についても取り上げているものの、民間企業の報告書にはなかったクウェートやサウジアラビアなどのアラブ諸国、カザフスタン、エチオピア、メキシコといった国にも言及していた。ビッグスリー以外の国が関与した攻撃の報告件数を合計すると、ビッグスリーによる攻撃の報告件数を上回っていたという。
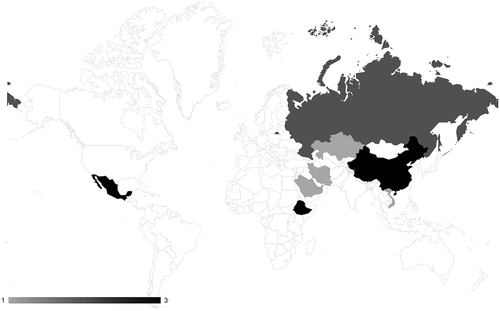 独立系報告書による、脅威に関与した国
研究チームによれば、民間のセキュリティ企業は主に宣伝の道具としてこうした報告を利用する。従って「セキュリティ製品の売り上げを伸ばす目的で脅威を膨らませる傾向があり、そのために『サイバー破滅』やサイバーテロに対する誇張された不安が形成される」。その陰で「正確な情報を最も必要とする脆弱な市民社会が、最も情報を得ていない」という実態が生じる。
「商業的サイバーセキュリティ企業が提示する歪んだ見方には、懸念すべき理由がある」と研究チームは言う。そしてマスコミは、大国が関与する高度なサイバー攻撃や、有名企業や著名人を狙う攻撃といった話題に簡単に飛びついて一斉に騒ぐ。筆者もそうした騒ぎに加担する側にいて、読者の方はせめて、マスコミの報道を何もかも鵜呑みにしないでください、と内心思っていたりする。
Copyright © ITmedia, Inc. All Rights Reserved.


この頃、セキュリティ界隈で
海外のセキュリティ関連ニュースを追い続けている鈴木聖子さんによる、最近のセキュリティニュースブリーフィング。隔週でお届けします。
この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
4
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
5
GMO不正アクセス、犯人側は「27日に顧客のPC攻撃」予告 GMOが端末回収、ホワイトハッカーが解析中
-
6
「5年でバッテリーが使い物にならなくなる」は本当か テスラ「モデル3」5年目点検で分かったこと
-
7
GMO熊谷代表「社内ホワイトハッカーが事前に指摘」も対策遅れ、国に「能動的サイバー防御」要請 「責任転嫁では」SNSで批判も
-
8
「年齢は合ってますが、人間ではありません」 6歳の飼い猫に届いた“進研ゼミの案内” なぜ届いたのかベネッセに聞いた
-
9
GMO、攻撃者による情報公開を確認 顧客データ含むか調査中 追加の見舞金も検討
-
10
タイムズカー、お見舞金3000円の算定基準は? パーク24に聞いた
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR