




















政府の「アイデアボックス」投稿をTwitterで共有 「パスワードZIP全廃」に危機感抱いた個人が開発
デジタル化推進についての意見を、政府が国民から募るWebサイト「デジタル改革アイデアボックス」に、さまざまな意見が集まっている。平井卓也デジタル改革担当相は11月17日、同サイトに寄せられた意見を基に、中央省庁の職員がメールでデータ送信する際に使うパスワード付きZIPファイルを廃止する方針を明らかにした。
この決定について、ネット上では称賛する声が多かったが、「アイデアボックス内の投票で、政府のセキュリティに関連する重要な政策が決まったことに危機感を覚えた」という人もいる。個人開発者の矢野さとるさんもその1人だ。
矢野さんは、アイデアボックスに寄せられた意見を、Twitterの専用アカウント「デジタル改革アイデアボックス君JP」(@ideabox_jp)上に自動投稿するサービスを開発・公開した。国民生活に直接関係するアイデアは、ユーザー数の多いプラットフォームで広く議論し尽くす必要があると感じたためだ。
メアドだけでアカウント量産可能 「ソーシャルハッカーに狙われるリスク」
デジタル改革アイデアボックスは10月9日にβ版としてオープンしたサイト。11月18日までに3572人がユーザー登録し、3700以上のアイデアと、1万以上のコメントが付いている。各アイデアには賛否を投稿でき、賛成数が最も多いアイデアが「PPAP(暗号化zipの添付廃止)」だったとして、政府が実行を決めた。
平井卓也デジタル改革担当相は17日の記者会見で、「今後もアイデアボックスでの支持が多いものはすぐに取り上げて、対処していきたい」と述べている。
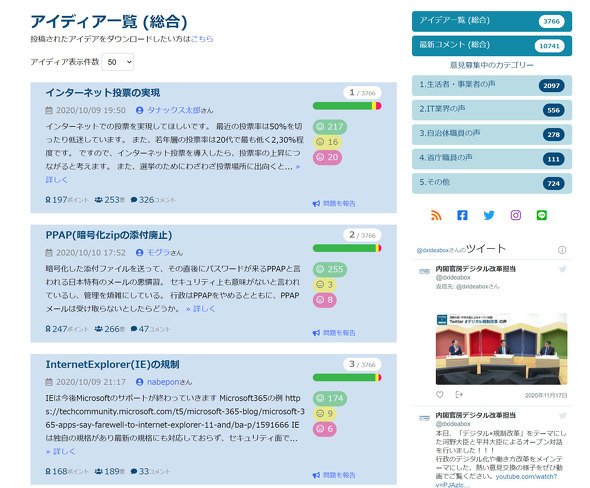 デジタル改革アイデアボックスの投票ランキングより
一方で矢野さんは、「アイデアボックスでの投票で政策が決まったことに危機感を覚えた」という。「アイデアボックスは、メールアドレスだけでユーザー登録できる仕組みだ。1人で多数のアカウントを取得して、自身が有利になるアイデアに大量投票し、まるで国民の支持を得ているかのように偽装される危険性がある」ためだ。
今回政府が採用した、パスワード付きZIP廃止については「確かに無駄だ」と矢野さんも考えるが、「全撤廃・強制ではなく、必要と状況に応じて使い分ければいい」との意見だ。「全撤廃した結果、『パスワード付きZIPファイル自体が利用できない』といった拡大解釈が広がるなどしてセキュリティーが甘くなり、ハッカーの餌食になる可能性がある」と懸念する。
意見をTwitterで公開、「オープンに議論を」
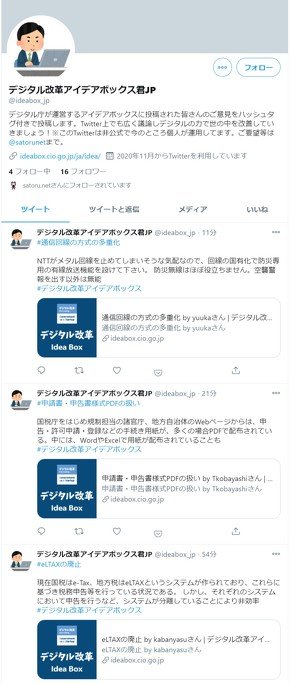 デジタル改革アイデアボックス君JP
矢野さんは、「もっと参加者数が多い、誰でも参加できるオープンな環境でどんどん話題を振って、議論をし尽くす必要があるのでは」と考え、Twitter投稿システムを開発した。
「デジタル改革アイデアボックス君JP」のTwitterアカウントには、アイデアボックスに投稿されたアイデアが、最初のものから順に、議題と「#デジタル改革アイデアボックス」のハッシュタグ付きで投稿されており、最新アイデアが順次更新されている。公式に公開されているCSVファイルを使い、Twitterに自動投稿できるようにしたという。
矢野さんはこのアカウントを作った旨をアイデアボックスにも投稿。「アイデアボックス内のコメントだけでなく、Twitter上の意見も含めて国民の意見として採用していただき、ご検討いただきたい」としている。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO不正アクセス、犯人側は「27日に顧客のPC攻撃」予告 GMOが端末回収、ホワイトハッカーが解析中
-
2
GMO熊谷代表「社内ホワイトハッカーが事前に指摘」も対策遅れ、国に「能動的サイバー防御」要請 「責任転嫁では」SNSで批判も
-
3
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
4
GMO、PCのバックアップと電源オフ呼びかけ VPS利用者に きょう正午の攻撃予告受け
-
5
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
6
「年齢は合ってますが、人間ではありません」 6歳の飼い猫に届いた“進研ゼミの案内” なぜ届いたのかベネッセに聞いた
-
7
「5年でバッテリーが使い物にならなくなる」は本当か テスラ「モデル3」5年目点検で分かったこと
-
8
Apple、「iPad mini」を大幅刷新 8.5インチOLEDとA20 Pro搭載、防水にも対応 11万9800円から
-
9
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
10
グッスマに不正アクセス、公式EC閉鎖 会員の住所や注文履歴など漏えいか 再開目処立たず
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR