




















サイバーセキュリティ2029
パスワード使い回しは危険、ならば「今日からできること」を考えよう(2/2 ページ)
もう一つの新機軸は「IDを使い回ししない」?
もう一つのパスワード情報漏えい対策をご紹介しましょう。個人的にも気に入ってるのは最近多くのサイトで利用可能な「Appleでサインイン」です。
この機能は、よくあるSNSアカウントでサインインする機能と似ているのですが、大きな違いはログインのための「メールアドレスを非公開」にできることです。Appleの解説文を引用しましょう。
一意でランダムなメールアドレスが作成されるので、アカウントの設定やサインインプロセスに際して、AppやWebサイトのデベロッパーに個人用のメールアドレスが伝わることはありません。このアドレスはユーザーとデベロッパーを一意に特定し、<一意の英数字の文字列>@privaterelay.appleid.com という形式になります。
例えば、Apple IDが j.appleseed@icloud.comの場合、あるApp用の一
意でランダムなメールアドレスはdpdcnf87nu@privaterelay.appleid.comのようになります。この一意のリレーアドレスは、アカウントを作成した特定のAppやWebサイトの開発者からの通信専用に使われます。ほかのAppやサービスで再利用することはできません。
これを利用すると、よくあるメールアドレスをIDとするサービスに対しては、IDを使い回さないという運用になります。そのため、万が一パスワードを使い回し、メールアドレスも使い回しているサイトからID、パスワードの情報漏えいが発生した場合も、メールアドレスが異なるのでログインは成功せず、二次被害を防ぐことができるはずです。「Appleでサインイン」したサイトで同様の情報漏えいが発生したとしても、メールアドレスはそこでしか使っていないものなので、淡々とパスワードを変更すれば対処完了です。よくある「パスワードは定期変更しましょう」などという場当たり対応も不要ですね。
この仕組みも、一意のランダムなメールアドレスはApple側で自動生成されます。もちろん、Appleがevilになるリスクをどう考えるかは利用者の考え方次第ではありますが、プライバシーに関してかなり力を入れ踏み込んで指針を出している企業でもあるので、個人的には信頼しています(信頼せざるを得ない、といったほうが妥当かもしれませんが……)。
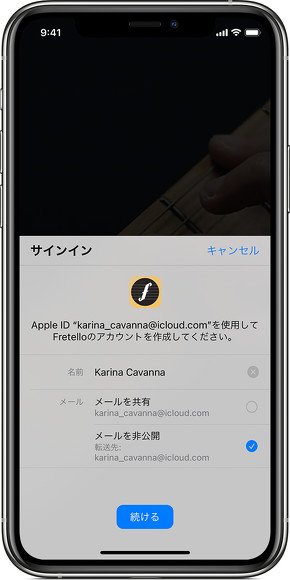 Appleでサインイン
パスワードを便利にするにはサービス側の努力も必要
いますぐにでも、これらの技術を使えば、それなりにパスワードがいらない世界に行くこともできます。しかし、問題はサービス側にあることも多く、例えば自動生成したパスワードが、“記号必須”や“数字必須”など、サービス側の(無意味な)縛りや、ログインページでなぜかコピー/ペーストを禁じているためにパスワード管理ツールからのパスワード入力が行えないなど、利用者側ではどうしようもない場合も多いです。
また、パスワード管理ツールでパスワードを1つにした場合でも、第三者がそのパスワードを変更することができては意味がありません。そのため、ログインIDとして登録したメールアドレスそのものをしっかり守る必要があります。メールボックスにアクセスできてしまえば、パスワード変更の確認メールが奪われてしまいますからね。そのため、メールサービスのID/パスワードはしっかり守るだけでなく、2段階認証を必ず設定しておきましょう。
いまだにFAXがなくせないように、パスワードが無くなる世界を実現するにはかなり時間がかかるかもしれませんが、パスワードが必須な世界ならば実現はそう遠くないと思っています。ただし、その時代であってもパスワードを守る代わりに、生体認証の鍵となるスマートフォンそのものをどう守るかといったことは考える必要があるでしょう。その未来を引き寄せるためには、いまできることを変えていかなくてはならないはず。まずは「パスワード管理ツール」からスタートすることをお勧めいたします。
Copyright © ITmedia, Inc. All Rights Reserved.


サイバーセキュリティ2029
2020年代の終わりまで、自分の身の回りのコンピュータセキュリティを安全に保つにはどうしたらいいのかを考える連載です。
この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
4
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
5
GMO不正アクセス、犯人側は「27日に顧客のPC攻撃」予告 GMOが端末回収、ホワイトハッカーが解析中
-
6
「5年でバッテリーが使い物にならなくなる」は本当か テスラ「モデル3」5年目点検で分かったこと
-
7
GMO熊谷代表「社内ホワイトハッカーが事前に指摘」も対策遅れ、国に「能動的サイバー防御」要請 「責任転嫁では」SNSで批判も
-
8
「年齢は合ってますが、人間ではありません」 6歳の飼い猫に届いた“進研ゼミの案内” なぜ届いたのかベネッセに聞いた
-
9
GMO、攻撃者による情報公開を確認 顧客データ含むか調査中 追加の見舞金も検討
-
10
タイムズカー、お見舞金3000円の算定基準は? パーク24に聞いた
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR