




















サイバーセキュリティ2029
「セキュリティと利便性はトレードオフ」はウソ? 生体認証とゼロトラストセキュリティ(2/2 ページ)
「手軽な認証技術」が今後必須になる理由
いちいちパスワードやPINを入力するのは面倒だけれど、視線を向ける、指を置く──それだけでそれなりに本人を特定し、認証できることは、今後のセキュリティ実現に大きな役割を与えてくれるはずです。
昨今、プライバシーの問題がいろいろな形で表出しています。例えば先日より大きな話題になっている音声SNS「Clubhouse」はその熱狂が一段落し、セキュリティを語るフェーズに早くも移行しつつあります。
私もサービスの登録だけは行いましたが、招待制SNSということもあり、当たり前のように「連絡先」の取得許可を求めてきました。人によってその考え方は異なるかと思いますが、個人的に連絡先の連携はさせないことを信条としているので許可しないを設定したところ、招待機能が利用できない状態になりました。これは当たり前といえば当たり前です。
しかし、自分自身の電話番号は、本人確認のために運営側に渡しています。そのためか、一瞬にして招待してもらえました。その仕組みは、誰かのスマートフォンに私の電話番号が登録され、それをサービス側に丸ごと渡すと、私はサービスに登録していないにもかかわらず、私の電話番号が保管されていることになります。その状況で私の電話番号が本人確認で登録されると、連絡先をアップロードした人に通知が飛び、招待してはどうか? と伝えるわけです。もはや私が連絡先をアップロードするかどうかは無関係に、私の電話番号は共有物になっているというわけですね。
これは今に始まったことではありません。2012年ころには利用者に無断で連絡先情報を収集できていたため、これ以前に公開されていたサービスではそういった行動が行われ、利用者には拒否できない状況でした。
今でこそiOS、Androidともに細かなプライバシー設定が行えるようになっています。まずは定期的に、設定→プライバシーから各種データへのアクセス権を見直し、必須なもの以外はオフにすることを強くお勧めします。基本的には全部オフにしていても、アプリを利用する際に問題があれば、この設定を変更するよう指摘されるはずです。とはいえ、アプリが表示する指示をうのみにするのではなく、自分自身で本当に連携していいものか判断してから変更してください(特に連絡先、位置情報、マイク、ヘルスケアなど)。
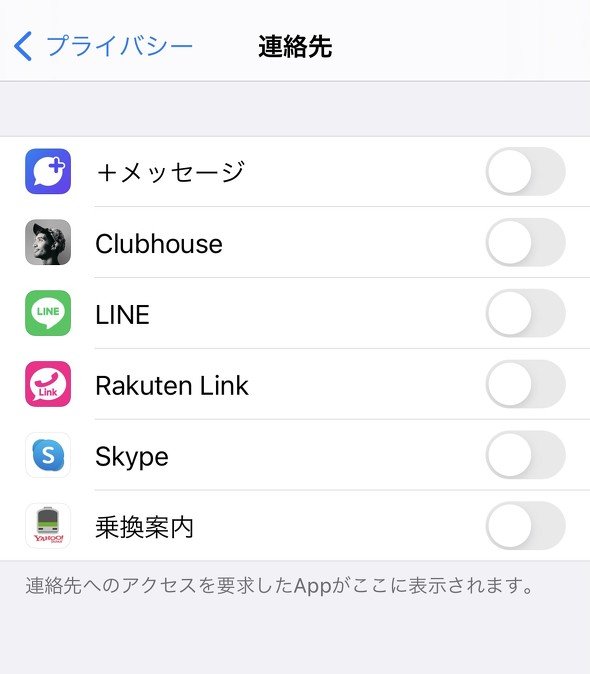 iOSならば設定→プライバシーで許可状況を確認できる。私の場合、連絡先は基本的に連携させない方向で運用中
ただし、おそらく今後はさらにこの保護が強化され、アプリがスマートフォン内にある情報へアクセスするたびに、そのアクセスが正しいものかどうか、利用者本人に確認を取るようになるのではないかと想像しています。実際に位置情報に関しては、さらに詳細な設定が可能になっており、アプリ使用中のみ許可する、都度確認するなどが指定できます。もはや「常に許可する」ということはOSレベルで認定されたもの(例えば「COCOA」)しか利用ができなくなっています。
すると、画面ロック同様、何かを操作するたびに常に認証が求められる状態になりますので、本来ならばセキュリティ向上のために利便性を犠牲にするという、いつもの状況が繰り返されます。が、いまは生体認証という便利なものがあるわけですから、むしろ都度認証を繰り返しても、そこまで問題はないはずです。
スマートフォン内の情報へも「ゼロトラストセキュリティ」がやってくる?
ITの世界では、ゼロトラストセキュリティという言葉が注目を集めています。この概念は性善説ではなく性悪説で考えるべしと論じられることが多いのですが、私自身はその性悪説の実現を「アクセスするたびに都度、リアルタイムで本人確認を行う」と捉えています。この実現が、スマートフォンの機能拡充やウェアラブルデバイスの登場で現実のものになりつつあります。
例えば画面ロックや情報アクセスといったものならば、デバイスに内蔵された指紋認証を活用する、または所有物認証として、常に身につけているであろうApple Watchなどの腕時計型ウェアラブルデバイスや、ワイヤレスヘッドフォンのようなものが装着され耳音響認証で本人を確認し、それが付けられていたままの状態であればアクセスを許可するなどの方法が考えられるでしょう。
生体認証は実用フェーズに入っているものの、まだ不安という方も多いかと思います。特に顔認証においては双子を見分けられるのか、指紋認証であれば寝ている間に指を置かれたらどうするのか、などの不安です。これも今後は、例えば厳格な本人認証が必要な場合はパスワードの入力を追加で求める、所持物としてもう一つ何かの認証を求める、eKYCとして自動車免許証やマイナンバーカードと顔を一緒に動画撮影を求めるなどのマルチファクター認証が求められるようになるはずです。
指紋認証も例えば就寝中の可能性が高い夜間は、指紋認証自体をオフにするなどのことも可能でしょう。精度向上こそが正しい対策ではありますが、むしろ多要素認証を進めることで、今ある技術でもより安全に、利便性を損なうことなく対応が可能です。
そのためには、まずは簡単にロック解除ができるよう、セットアップしておくこと。来るべき安全な未来のために、いまこそロック設定と生体認証をうまく活用してみてください。
Copyright © ITmedia, Inc. All Rights Reserved.


サイバーセキュリティ2029
2020年代の終わりまで、自分の身の回りのコンピュータセキュリティを安全に保つにはどうしたらいいのかを考える連載です。
この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
4
GMO不正アクセス、犯人側は「27日に顧客のPC攻撃」予告 GMOが端末回収、ホワイトハッカーが解析中
-
5
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
6
「5年でバッテリーが使い物にならなくなる」は本当か テスラ「モデル3」5年目点検で分かったこと
-
7
「年齢は合ってますが、人間ではありません」 6歳の飼い猫に届いた“進研ゼミの案内” なぜ届いたのかベネッセに聞いた
-
8
GMO熊谷代表「社内ホワイトハッカーが事前に指摘」も対策遅れ、国に「能動的サイバー防御」要請 「責任転嫁では」SNSで批判も
-
9
「若手はAI使うな」は“老害”なのか? 新人教育で「AI禁止」した企業の1年後
-
10
グッスマに不正アクセス、公式EC閉鎖 会員の住所や注文履歴など漏えいか 再開目処立たず
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR