




















サイバーセキュリティ2029
変わる変わるよ常識も変わる 新時代の“セキュリティ常識”をアップデートしよう(1/3 ページ)
いわゆる“インターネット老人会”片足を突っ込んでいる立場から現在のサイバー空間を見ると、さまざまな常識が大きく変化してきているのを感じます。「SNSといえばmixi」だったころに比べると、トレンドも振る舞いも大きく変わり、もはや若い方たちがフル活用しているサービスには追い付けないことを、身をもって理解できるようになりました。
今もTwitterのタイムラインに「えっ、PCでもTwitterが見られるんですか?」のような投稿が流れてきており……。
さて、「ITセキュリティ」に関するさまざまなことも、例外なく常識が変化すると考えています。今回は来るべき近未来、こう変わってくれるとうれしいという“常識”をいくつか考えてみたいと思います。
新常識その1:「脆弱性」への対応と反応
まずは「脆弱性」を考えたいと思います。近未来がやってきたとしても、脆弱性は減ることはあまり期待していません。これまでに存在したような分かりやすい脆弱性は努力で絶滅できたとしても、新たな、想像もつかないような手法が登場するのは間違いないでしょう。私たちは脆弱性と、うまく付き合っていかねばならないと思っています。
最近話題になった脆弱性としては、インターネットルーターなど周辺機器を販売しているバッファローが発表した、一連のものがあります。
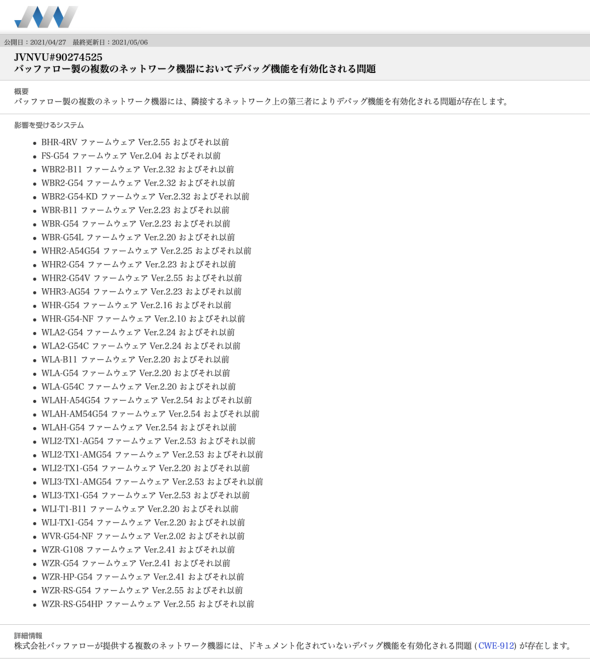 バッファロー製品の脆弱性報告
この問題はやや根深く、「ドキュメント化されていないデバッグ機能を有効化される問題」があるとしています。より直接的には「バックドア」に近い動作ともいえるかもしれません。それよりも問題なのは、この問題を修正するアップデートは提供されず、対策としては「製品の使用を停止する」しかないという点です。
こう書くと、バッファローの対応はひどいと思うかもしれません。しかし、来るべき近未来ではこの対応が当たり前と考えられるようになるでしょう。実際のところ、この発表で挙げられた製品群はいまから17年近く前に発売されたもので、もちろんサポートも切れています。新しい常識は「インターネットに接続される機器はサポート期間が終了してしまうと脆弱性に対するアップデートが配布されないため、そうなる前に買い換える」ことかもしれません。
もちろん、今回の脆弱性の内容である「ドキュメント化されていないデバッグ機能を有効化される問題」は褒められたものではありません。また、ベンダーによってはサポート期間内でもアップデートが提供されない/提供が遅れることも良くないことであると思っています。もう1つの新常識は、こういったサポートも含めてベンダーを判断することかもしれません。その判断は非常に難しいですが、安いだけで選んではならないということです。
Copyright © ITmedia, Inc. All Rights Reserved.


サイバーセキュリティ2029
2020年代の終わりまで、自分の身の回りのコンピュータセキュリティを安全に保つにはどうしたらいいのかを考える連載です。
この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
4
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
5
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
-
6
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
7
So-net、会員情報約259万件が漏えい 一部メールサービスではパスワードも流出
-
8
メアドを検索→AIで“その人専用フィッシングメール”を生成する手法、クリック率が約2.7倍に 7000人以上で実験
-
9
GMO不正アクセス、犯人側は「27日に顧客のPC攻撃」予告 GMOが端末回収、ホワイトハッカーが解析中
-
10
IPO目論見書に「AIは人類の存亡リスク」「コードの9割はClaude製」 Anthropicが示した規格外の見立て
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR