




















この頃、セキュリティ界隈で
ランサムウェア感染、独立記念日狙いサプライチェーン攻撃 IT管理ソフトのアップデート悪用
IT管理ソフトウェア「Kaseya VSA」のアップデートを悪用してランサムウェアに感染させるサプライチェーン攻撃が発生し、同ソフトウェアを使っていたマネージドサービスプロバイダー(MSP)の間で被害が広がっている。Kaseyaは7月2日、全顧客に対し、感染を防ぐためにオンプレミスのVSAサーバを停止するよう勧告した。
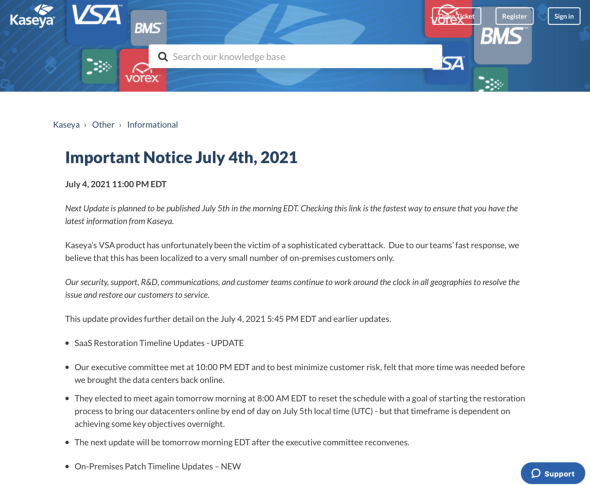 Kaseyaの勧告
Kaseyaによると、米東部標準時の2日正午ごろ、リモート管理ソフトウェアのVSAに関連したセキュリティインシデントが発覚し、直ちにSaaSを停止させるとともに、オンプレミス版の顧客に通知した。攻撃を受けるとVSAに管理者権限でアクセスできなくなることから、直ちにVSAサーバを停止する必要があると強調している。
同社は米連邦捜査局(FBI)や国土安全保障省のサイバーセキュリティ機関CISAにも通報した。CISAもKaseya VSAを使っているMSPに対応を呼び掛けている。
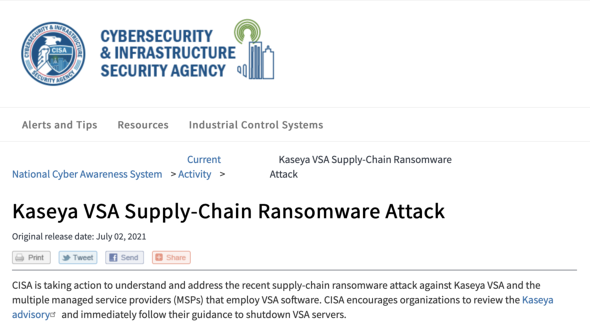 国土安全保障省CISAも呼び掛け
Kaseyaは攻撃に悪用された脆弱性を突き止めて、オンプレミス顧客向けにパッチを配信する準備を進めていると説明する。SaaSについては危険はないと判断し、安全が確認され次第、サービスを再開する見通し。影響を受けた顧客は「ごく少数」で、2日現在、世界で40社に満たないと強調した。
一方、Bleeping Computerは2日、Kaseya VSAを使っている大手MSP 8社で被害が確認され、その顧客のデータも暗号化されていると伝えた。セキュリティ企業のHuntress Labsは、約200社が被害に遭った可能性があると推定している。
Kaseya VSA経由で感染を広げているのは「REvil」(別名Sodinokibi)と呼ばれるランサムウェアで、VSAのアップデートが悪用され、ランサムウェアに感染させるコードが仕込まれたと思われる。感染すると、ネットワークに接続されたシステム上のコンテンツが暗号化され、身代金を要求する画面が表示される。
REvilは米食肉大手JBSなどに対する攻撃に関与したと伝えられるランサムウェアで、組織の情報を暗号化する前に盗み出し、要求に応じなければ暴露すると脅しをかける二重脅迫の手口でも知られる。今回の攻撃の被害に遭った組織から情報が盗まれているのかどうかは現時点で分かっていない。
米国の7月4日は建国記念の祝日に当たる。今回の攻撃は、この週末を控えて企業で対応に当たる人員が手薄になるタイミングを狙って仕掛けられたとみられる。
Copyright © ITmedia, Inc. All Rights Reserved.


この頃、セキュリティ界隈で
海外のセキュリティ関連ニュースを追い続けている鈴木聖子さんによる、最近のセキュリティニュースブリーフィング。隔週でお届けします。
この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
4
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
5
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
-
6
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
7
So-net、会員情報約259万件が漏えい 一部メールサービスではパスワードも流出
-
8
メアドを検索→AIで“その人専用フィッシングメール”を生成する手法、クリック率が約2.7倍に 7000人以上で実験
-
9
「自分の個人情報が漏えいした……どうすれば?」 IPAが対処法公開
-
10
GMO不正アクセス、犯人側は「27日に顧客のPC攻撃」予告 GMOが端末回収、ホワイトハッカーが解析中
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR