




















サイバーセキュリティ2029
メールがなくなってしまえば脅威はなくなる? インシデントはメールとWebから、というけれど(2/2 ページ)
人が判断するところに脅威は潜む——対策はあるのか?
そろそろ皆さんの手元にも、現状を変化させうる「ワクチン接種券」が届き始めているのではないかと思います。攻撃者も同じくらい「待ちわびていた」と考えるかもしれません。多くのセキュリティベンダーはCOVID-19に関連する攻撃を多数予測しており、国民の一大イベントであるワクチン接種予約についても、しっかりと攻撃のターゲットになっているとしています。
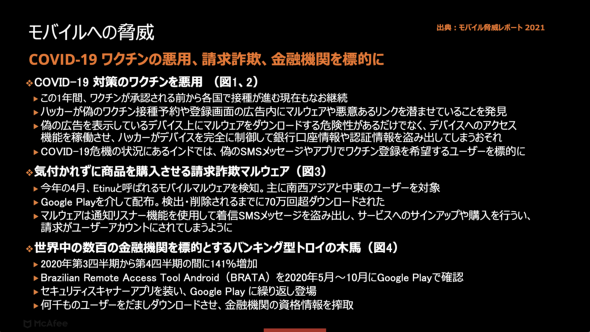 マカフィーは「COVID-19対策のワクチン」をきっかけとした脅威を予測(2021年6月脅威レポート説明会/マカフィー モバイル脅威レポート2021より)
インターネットからやってくる脅威は、メール、Webといった利用者との接点を巧みに使い、“受信者”をだますことを主目的とし、活動しています。そのため、まずはその経路となるメールとWeb、そしてメッセージツールも狙われていることを自覚しつつ、基礎的なセキュリティ対策を行うとともに、「焦らない」ということを一人一人心掛けるのが大事です。
特にCOVID-19のワクチン接種を急ぎたい心理を、攻撃者が巧みに悪用してくる可能性は非常に高いです。インターネットの向こうからやってくる急を要するアクションや、甘い話、うまい話には最大限気を付けるよう、同僚や仲間、家族など近くの人と話し合ってみるのも有効でしょう。
個人的には、こういった判断に関係する部分こそ、話題になっている「AI」の出番だと思っています。数百年後の未来には、AIがメール、Web、メッセージを全てうまくフィルタリングし、安全なものだけが報告されるようなデジタル秘書となってくれるでしょう。ただし、攻撃者はAIに対しても攻撃の手を緩めていないはずです。実際に、AIをだますべく「AIに対してはマルウェアではないと偽装する」ような動きも出るでしょう。
しかし、そんなAI秘書とサイバー攻撃の攻防は当分先かも。まずはチワワとマフィンの区別が付くようになったら、ですかね……。
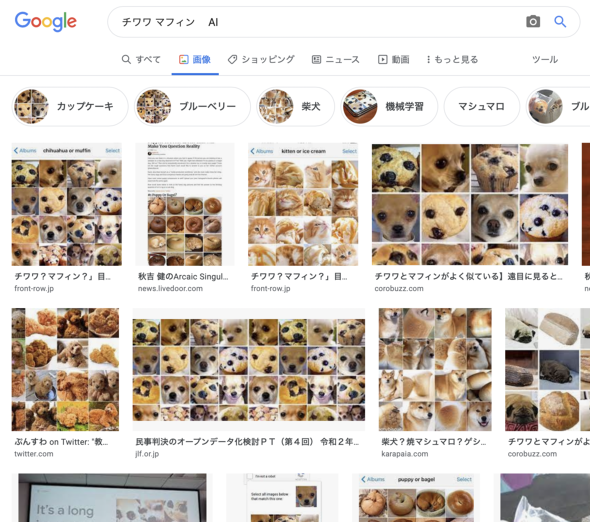 よく言われる「チワワ/マフィン問題」とは……
Copyright © ITmedia, Inc. All Rights Reserved.


サイバーセキュリティ2029
2020年代の終わりまで、自分の身の回りのコンピュータセキュリティを安全に保つにはどうしたらいいのかを考える連載です。
この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
4
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
5
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
-
6
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
7
So-net、会員情報約259万件が漏えい 一部メールサービスではパスワードも流出
-
8
メアドを検索→AIで“その人専用フィッシングメール”を生成する手法、クリック率が約2.7倍に 7000人以上で実験
-
9
IPO目論見書に「AIは人類の存亡リスク」「コードの9割はClaude製」 Anthropicが示した規格外の見立て
-
10
GMO不正アクセス、犯人側は「27日に顧客のPC攻撃」予告 GMOが端末回収、ホワイトハッカーが解析中
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR