




















「AirTag」には“善きサマリア人攻撃”の恐れありとセキュリティ研究者がAppleに警告
米Appleが4月に発表した紛失防止タグ「AirTag」は、フィッシング詐欺に悪用される可能性があると、セキュリティジャーナリストのブライアン・クレブス氏が運営する「Krebs on Security」が9月28日(現地時間)に警告した。
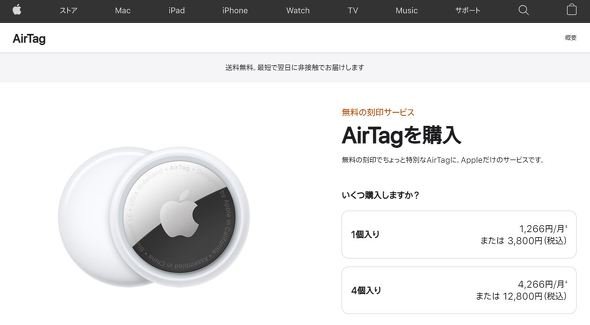 AirTagは1個3800円
AirTagが「紛失モード」に設定されていると、https://found.apple.comの一意のURLが生成され、そこにAirTagの所有者が連絡先の電話番号またはメールアドレスを入力できるようになっている。
この機能を悪用して、「善きサマリア人」をiCloudのフィッシングページあるいはその他の悪意あるWebサイトにリダイレクトする可能性があると、クレブス氏は警告した。(善きサマリア人とは、ルカによる福音書10章25節~37節に登場する、道に倒れている行きずりの旅人を助けたサマリア人のこと。)
例えば落とし物のAirTagを見つけた人がそのAirTagをスキャンすると、URLに自動的に転送される。
だが、紛失モードには電話番号とメールアドレス以外の、例えば任意のコードを入力することもできるようになっているため、AirTagをスキャンした人が偽りのiCloudログインページや、別の悪意あるサイトにリダイレクトされてしまう可能性がある。
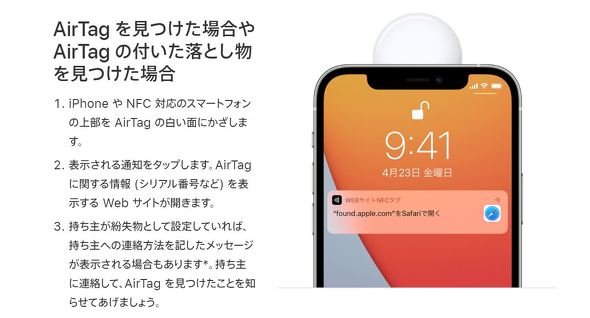 found.apple.comに入力されているのが電話番号かメールアドレス以外の可能性もある
この問題は、セキュリティコンサルタントのボビー・ラウフ氏がKrebs on Securityに説明した。ラウフ氏は6月20日にAppleにこの問題を報告したが、Appleは未だこの問題に対処していないという。同氏は、90日の猶予を与えたので、この問題を一般に公開することにしたとKrebs on Securityに語った。
「こうした低価格の小型追跡装置が兵器化される可能性がある他の事例を思い出せない」(ラウフ氏)
AirTagの価格は1つ29ドル(日本では3800円)だ。
クレブス氏は、過去に実際に起きた安価なUSBドライブを悪用したシナリオを紹介した。攻撃者がハッキングしたい企業の駐車場に、マルウェアを仕込んだUSBを落としておき、それを従業員が落とし物だと思ってオフィスのPCに接続することでネットワークに侵入されるというものだ。これは実際に2008年、米国防総省施設の駐車場で起きたことだ。
ラウフ氏は、この問題はAppleにとって最重要な問題ではないのだろうが、修正は簡単なはずだと語った。AppleはKrebs on Securityのコメント要求に応じていない。
Copyright © ITmedia, Inc. All Rights Reserved.


関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
4
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
5
GMO不正アクセス、犯人側は「27日に顧客のPC攻撃」予告 GMOが端末回収、ホワイトハッカーが解析中
-
6
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
-
7
「5年でバッテリーが使い物にならなくなる」は本当か テスラ「モデル3」5年目点検で分かったこと
-
8
GMO熊谷代表「社内ホワイトハッカーが事前に指摘」も対策遅れ、国に「能動的サイバー防御」要請 「責任転嫁では」SNSで批判も
-
9
「年齢は合ってますが、人間ではありません」 6歳の飼い猫に届いた“進研ゼミの案内” なぜ届いたのかベネッセに聞いた
-
10
グッスマに不正アクセス、公式EC閉鎖 会員の住所や注文履歴など漏えいか 再開目処立たず
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR